윈도우11에서 파일이나 폴더를 암호화한 뒤 다른 컴퓨터로 옮겼더니 열리지 않거나, 윈도우를 다시 설치한 다음 갑자기 파일에 접근하지 못하는 경우가 있습니다.
파일이 손상된 줄 알고 권한을 변경하거나 관리자 계정으로 실행해도 해결되지 않는다면 Windows EFS(Encrypting File System) 암호화가 원인일 수 있습니다.
EFS는 별도의 프로그램을 설치하지 않고 파일이나 폴더를 암호화할 수 있는 윈도우 기본 보안 기능입니다.
사용 방법도 간단하죠. 파일 속성에서 '데이터 보호를 위해 내용을 암호화'에 체크하기만 하면 됩니다.
문제는 암호화할 때 사용하는 인증서와 개인키를 제대로 백업하지 않으면 나중에 윈도우를 초기화하거나 사용자 계정을 삭제했을 때 파일을 영영 열지 못할 수도 있다는 겁니다.
특히 회사에서 사용하던 PC의 문서를 집으로 가져오거나, 기존 SSD를 새로운 컴퓨터에 연결했을 때 이런 문제가 발생할 수 있습니다.
이번에는 윈도우10·11 EFS 암호화 파일 확인부터 인증서 백업, 기존 파일 복호화, EFS 비활성화, 오류 해결 및 정상 적용 확인까지 정리해 보겠습니다.
윈도우 EFS 암호화 해제 핵심 요약
- 현재 컴퓨터에 EFS 암호화 파일이 있는지 확인합니다.
- 암호화 인증서와 개인키를 .pfx 파일로 백업합니다.
- 기존 암호화 파일과 폴더를 복호화합니다.
- 그룹 정책 또는 CMD 명령어로 EFS 기능을 비활성화합니다.
- 컴퓨터 재부팅 후 정상적으로 차단됐는지 확인합니다.
주의: 이미 암호화된 파일이 있다면 복호화하기 전에 EFS부터 끄면 안 됩니다.
윈도우 EFS 암호화란? BitLocker와 차이점
EFS는 NTFS 파일 시스템에서 개별 파일이나 폴더를 암호화하는 기능입니다.
파일을 암호화하면 현재 로그인한 사용자 계정의 인증서와 개인키를 이용해 파일을 열 수 있습니다.
같은 계정에서는 평소처럼 파일을 더블클릭해 열 수 있기 때문에 실제로 암호화돼 있다는 사실을 잊어버리기 쉽습니다.
반면 다른 계정이나 개인키가 없는 컴퓨터에서는 파일 접근이 제한될 수 있습니다.
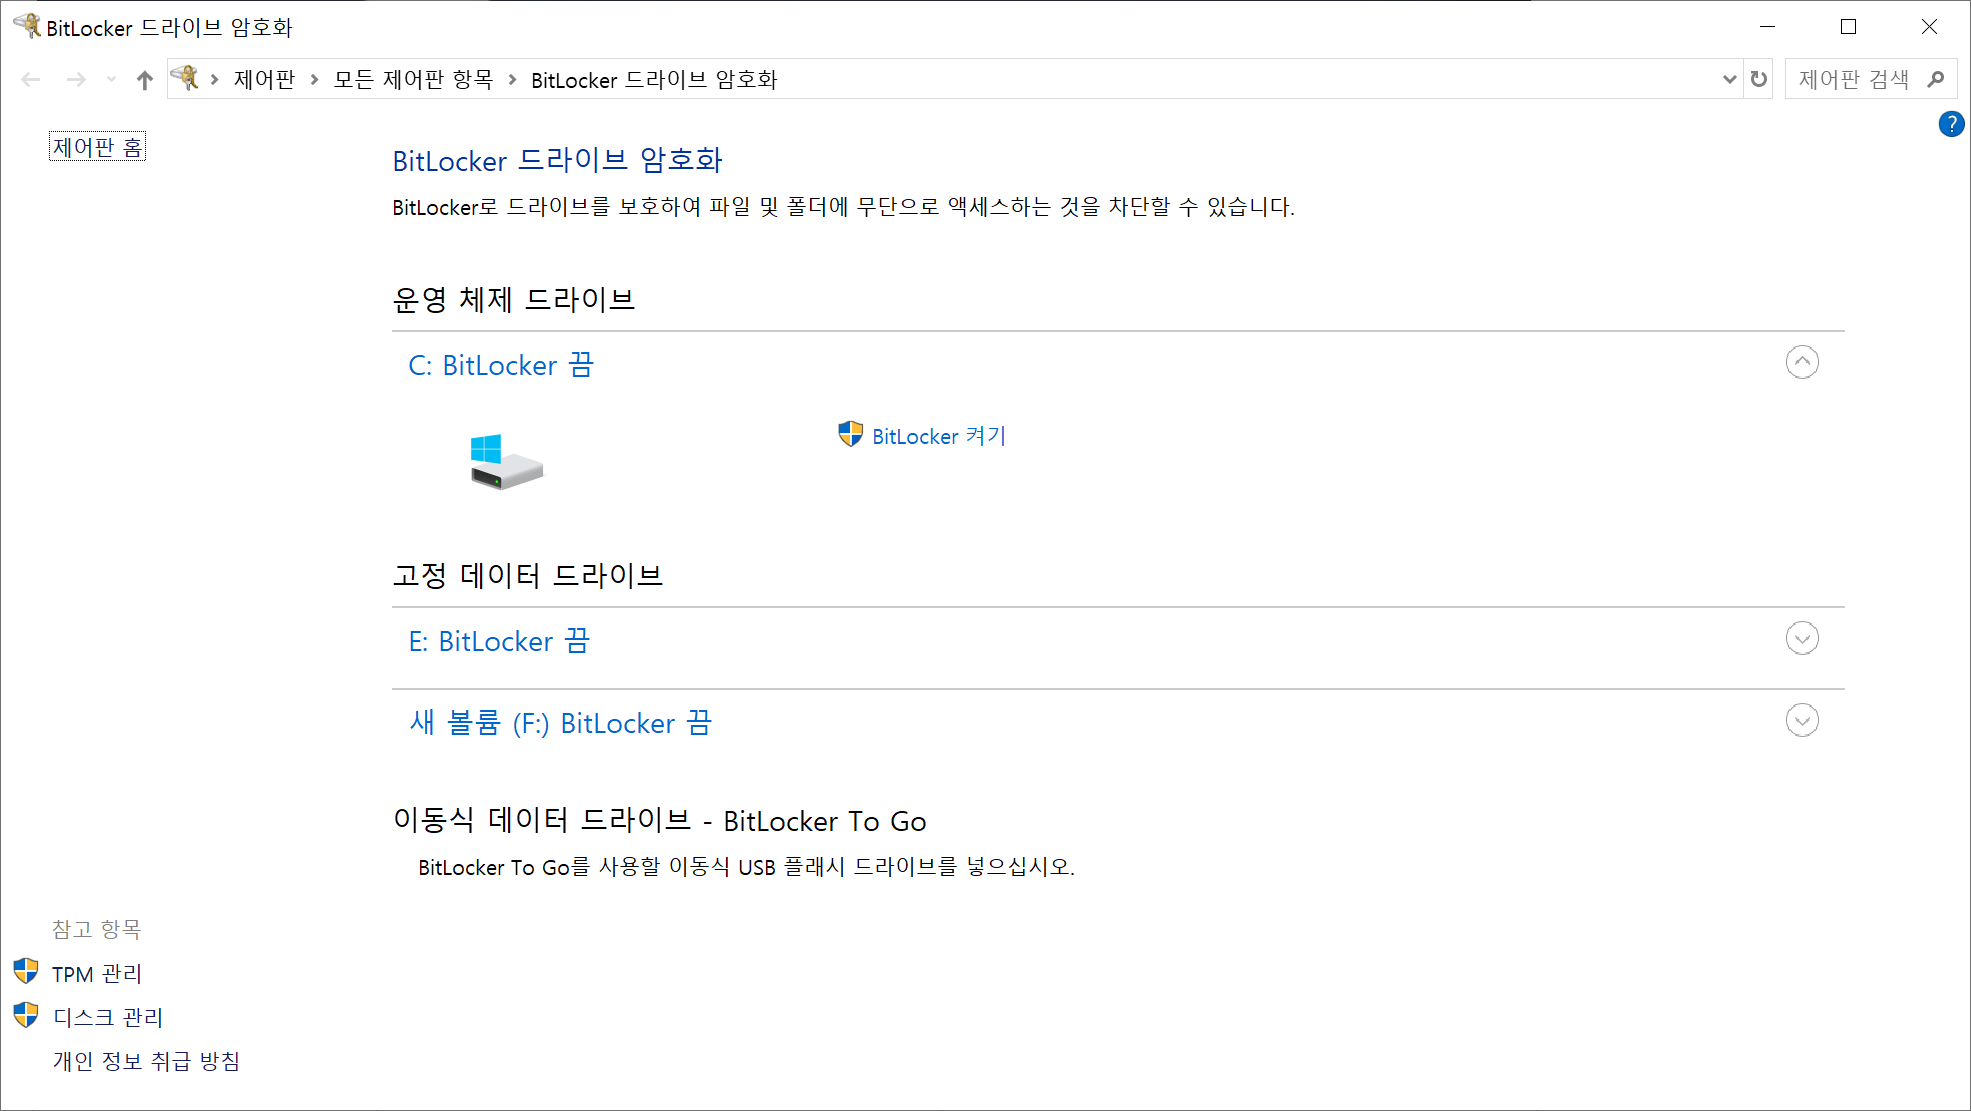
여기서 많이 혼동하는 것이 BitLocker입니다.
| 구분 | EFS | BitLocker |
|---|---|---|
| 암호화 대상 | 개별 파일·폴더 | 드라이브·볼륨 |
| 보호 방식 | 사용자 인증서·개인키 | 볼륨 암호화 키·보호기 |
| 주요 백업 | EFS .pfx 파일 | BitLocker 복구키 |
| 기본 활용 | 특정 문서 보호 | 노트북·SSD 전체 보호 |
| 해제 방법 | 파일 복호화 | 드라이브 암호화 끄기 |
즉, EFS를 비활성화한다고 BitLocker까지 꺼지는 것은 아닙니다.
노트북 부팅할 때 48자리 복구키를 요구하거나 SSD 전체에 자물쇠가 표시되는 문제라면 EFS보다는 BitLocker를 먼저 확인해야 합니다.
관련해서 BitLocker 복구키 없을 때 Microsoft 계정 확인 및 부팅 복구 방법도 별도로 정리했습니다.
윈도우11 EFS 암호화 지원 버전과 활성화 상태 확인
먼저 사용 중인 윈도우 에디션부터 확인하는 것이 좋습니다.
1. Windows Home·Pro 버전 확인
- 키보드에서 Windows + I를 누릅니다.
- 시스템 → 정보로 이동합니다.
- Windows 사양에서 에디션을 확인합니다.
- Windows 11 Home, Pro, Enterprise, Education 중 어떤 버전인지 확인합니다.
일반적으로 EFS 암호화 기능은 Windows Pro, Enterprise, Education에서 사용할 수 있습니다.
Windows Home에서는 기본적으로 EFS 파일 암호화 기능이 제공되지 않습니다.
따라서 Home에서 '데이터 보호를 위해 내용을 암호화' 항목이 회색으로 표시된다면 무조건 윈도우 오류라고 볼 수는 없습니다.
그룹 정책 편집기(gpedit.msc)도 일반적인 Windows Home에는 기본 제공되지 않습니다.
2. 파일에서 EFS 암호화 여부 직접 확인
Windows Pro 이상이라면 파일 속성에서 EFS 암호화가 적용돼 있는지 확인할 수 있습니다.
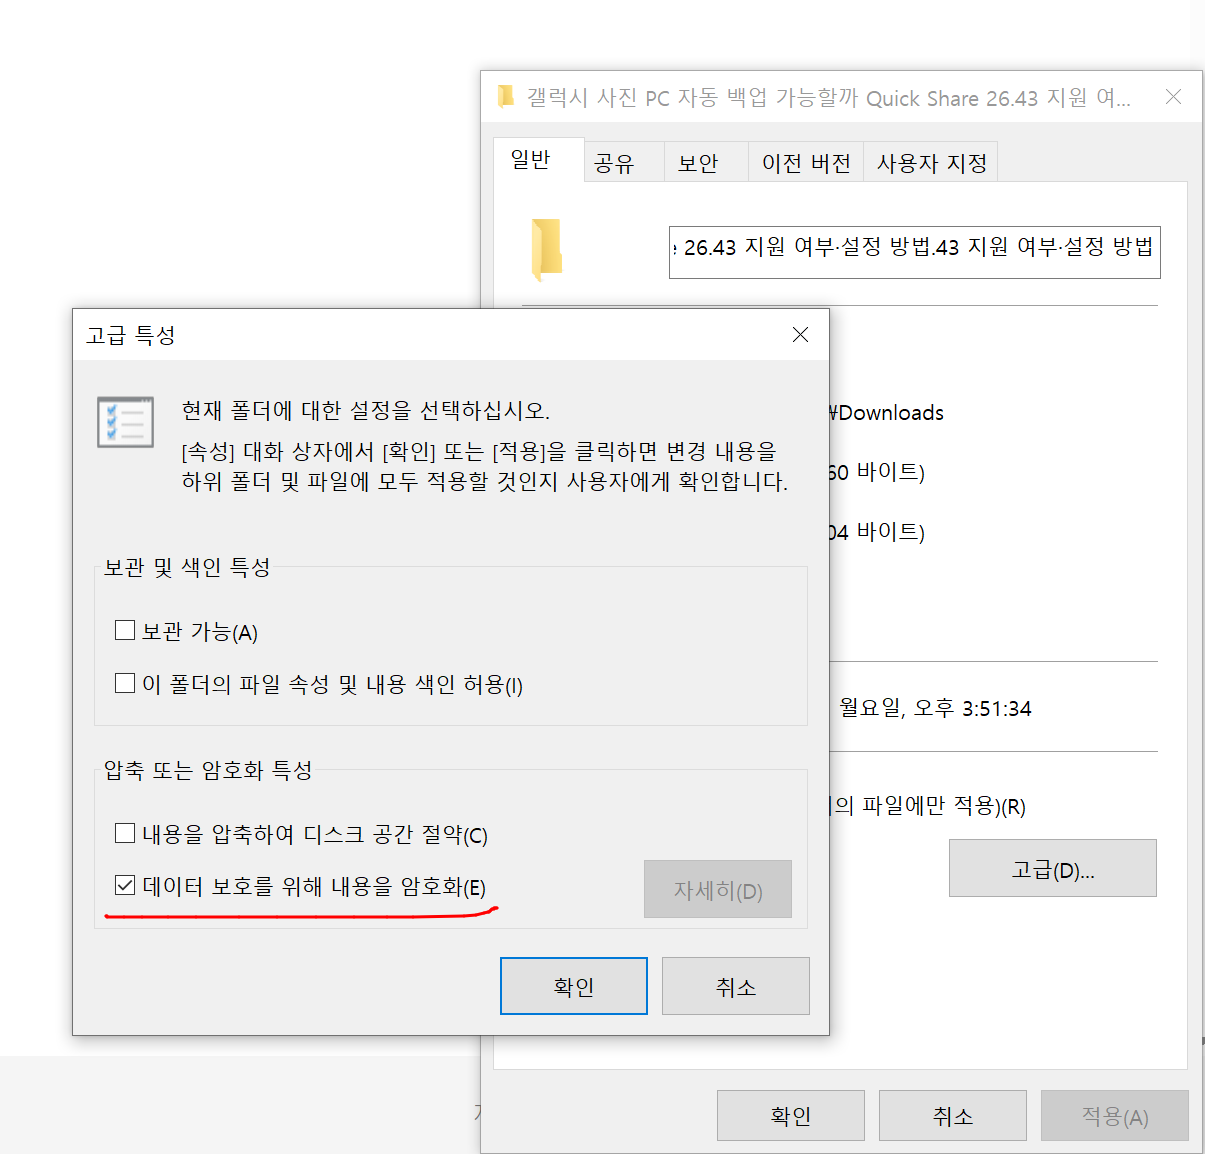
- 파일 탐색기에서 확인할 파일 또는 폴더를 선택합니다.
- 마우스 오른쪽 버튼을 눌러 속성을 실행합니다.
- 일반 탭에서 고급을 클릭합니다.
- 고급 특성 창에서 데이터 보호를 위해 내용을 암호화 항목을 확인합니다.
체크돼 있다면 해당 파일 또는 폴더에 EFS 암호화 특성이 적용된 상태입니다.
일부 파일 탐색기 설정에서는 암호화된 파일명이 초록색으로 표시되기도 하지만, 파일 이름의 색상만으로 판단해서는 안 됩니다.
보다 정확하게 확인하려면 파일 속성이나 아래에서 설명할 cipher 명령어를 사용하면 됩니다.
EFS 암호화된 파일 전체 검색하는 방법
EFS를 비활성화하기 전에 가장 먼저 해야 할 작업입니다.
사용자가 기억하지 못하는 폴더에 암호화된 파일이 남아 있을 수 있기 때문입니다.
방법 1. CMD에서 cipher 명령어로 검색
윈도우에는 별도의 프로그램 없이 EFS 암호화 파일을 확인할 수 있는 명령어가 기본 포함돼 있습니다.
- 시작 버튼을 클릭합니다.
- 검색창에 cmd를 입력합니다.
- 명령 프롬프트를 실행합니다.
- 아래 명령어를 입력합니다.
cipher /u /n이 명령어는 로컬 드라이브에서 EFS 암호화 파일을 검색합니다.
/u는 암호화된 파일을 검색하고, /n은 인증서 정보나 파일 암호화 상태를 변경하지 않도록 하는 옵션입니다.
검색 결과에 암호화 파일이 표시되면 해당 경로를 기록해 둡니다.
단, 현재 계정의 권한이나 접근 가능한 드라이브 상태 등에 따라 검색 범위가 달라질 수 있으므로 결과가 없다는 이유만으로 컴퓨터 전체에 암호화 파일이 전혀 없다고 단정하지는 마세요.
방법 2. 특정 폴더 암호화 상태 확인
전체 드라이브를 검색할 필요 없이 특정 폴더만 확인할 수도 있습니다.
예를 들어 D드라이브의 Documents 폴더를 검사하려면 다음과 같이 입력합니다.
cipher /s:"D:\Documents"명령어를 입력하면 파일 및 하위 폴더의 암호화 상태가 표시됩니다.
| 표시 | 의미 |
|---|---|
| E | EFS 암호화 상태 |
| U | 암호화되지 않은 상태 |
실제 폴더 경로에 맞게 D:\Documents 부분을 변경해 사용하면 됩니다.
방법 3. SearchMyFiles로 암호화 파일 검색
CMD가 익숙하지 않다면 NirSoft에서 제공하는 무료 파일 검색 도구인 SearchMyFiles를 이용하는 방법도 있습니다.
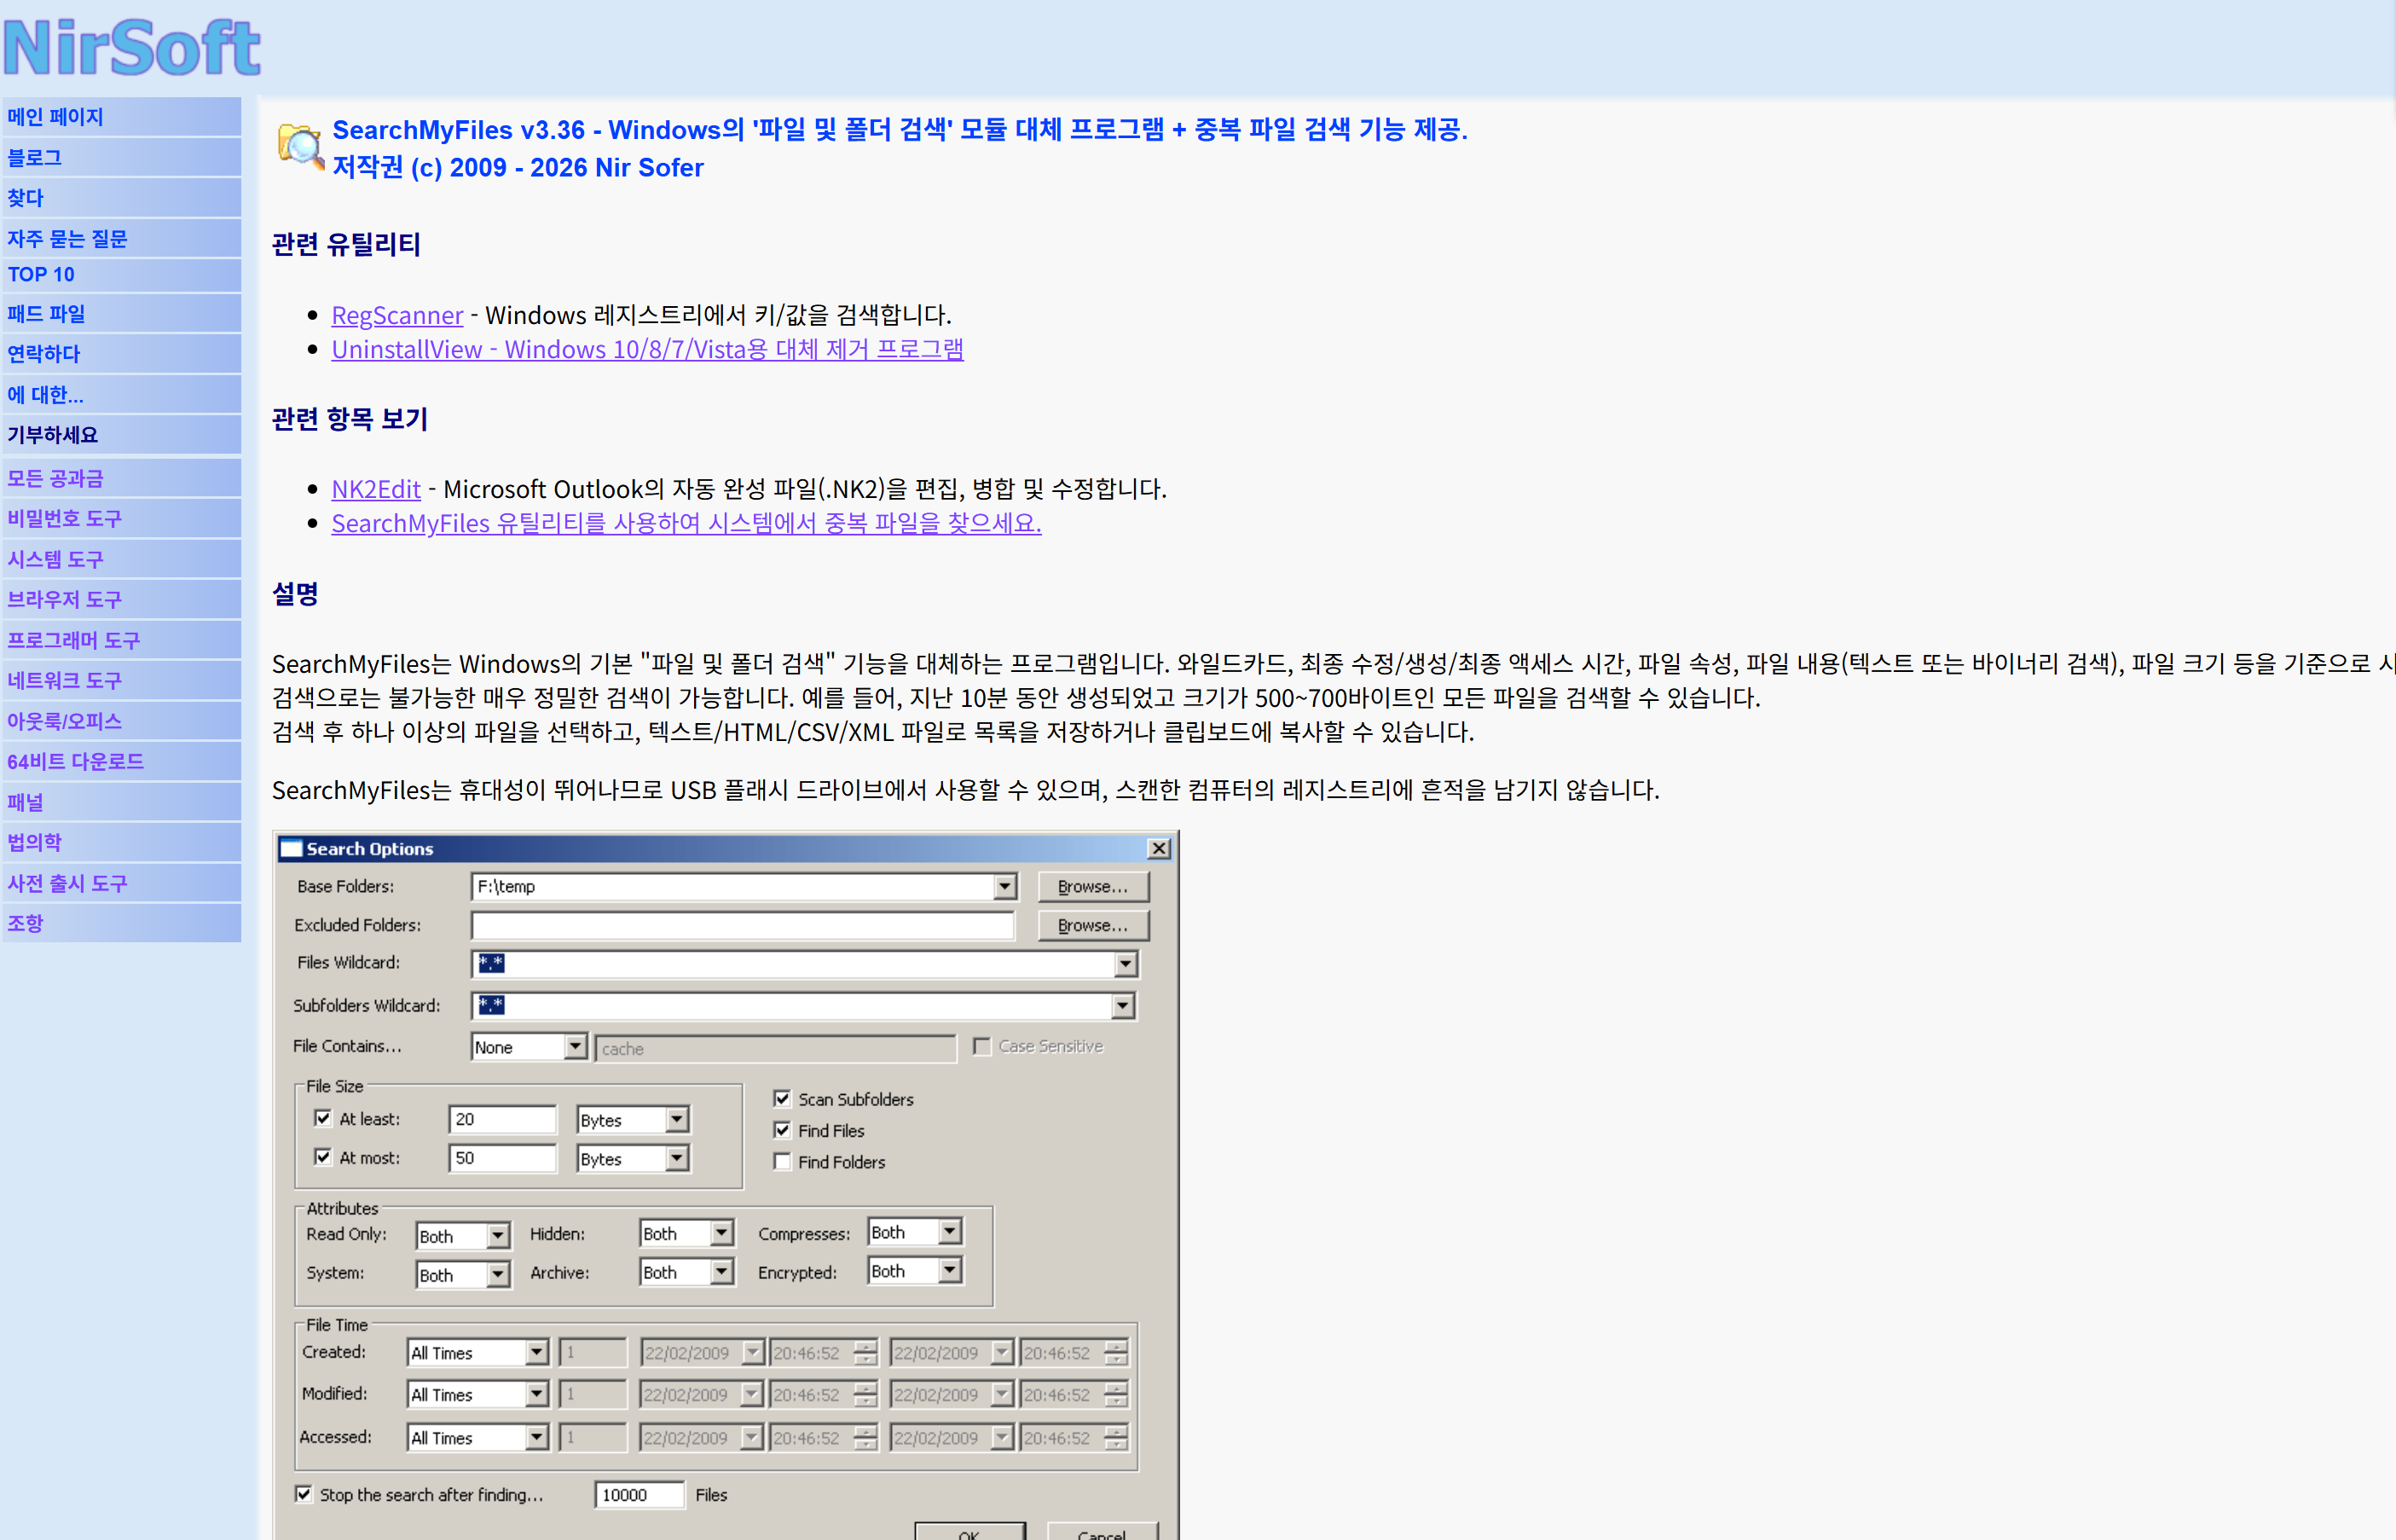
이 프로그램은 파일 이름뿐 아니라 읽기 전용, 숨김, 암호화 등의 파일 속성을 기준으로 검색할 수 있습니다.
특히 암호화된 파일 경로를 목록으로 확인하고 CSV 등으로 저장할 수 있다는 장점이 있습니다.
SearchMyFiles 설치 및 검색 순서
- 공식 홈페이지 하단에서 사용 환경에 맞는 ZIP 파일을 다운로드합니다.
- 다운로드한 ZIP의 압축을 해제합니다.
- SearchMyFiles.exe 또는 64비트 실행 파일을 실행합니다.
- 검색 옵션에서 Base Folders에 검색할 드라이브나 폴더를 지정합니다.
- 하위 폴더까지 확인하려면 Search Subfolders를 활성화합니다.
- Attributes 옵션에서 Encrypted를 Yes로 설정합니다.
- 다른 파일 속성 조건은 필요에 따라 제한을 해제합니다.
- Start Search를 클릭합니다.
검색 결과에 표시된 파일 이름과 전체 경로를 확인합니다.
여러 폴더를 검색하려면 검색 대상을 추가하거나 드라이브별로 반복해 확인하면 됩니다.
여기서 발견된 파일은 바로 삭제할 필요가 없습니다. 파일을 먼저 백업하고 현재 계정에서 정상적으로 열리는지 확인한 뒤 복호화해야 합니다.
EFS 인증서와 개인키 백업하는 방법
EFS를 이용한 적이 있다면 반드시 알아둬야 할 부분입니다.
EFS 암호화 파일은 사용자 인증서와 연결된 개인키가 있어야 복호화할 수 있습니다.
이 때문에 윈도우를 초기화하거나 기존 사용자 프로필을 삭제할 때는 파일 자체뿐 아니라 인증서까지 별도로 보관해야 합니다.
EFS 인증서 백업 주의사항
파일만 백업하고 인증서를 보관하지 않으면 나중에 암호화된 파일을 복구하지 못할 수 있습니다.
특히 개인키가 포함된 .pfx 파일과 해당 파일의 암호를 안전하게 보관해야 합니다.
1. 인증서 관리자 실행
- 키보드에서 Windows + R을 누릅니다.
- 실행 창에 certmgr.msc를 입력합니다.
- 확인을 클릭해 현재 사용자 인증서 관리자를 실행합니다.
- 왼쪽 메뉴에서 개인 → 인증서를 선택합니다.
- 사용 목적에 Encrypting File System이 포함된 인증서를 찾습니다.
certmgr.msc인증서가 여러 개라면 파일을 암호화할 때 사용된 인증서가 무엇인지 확인하는 것이 중요합니다.
현재 개인 인증서 목록에 EFS 항목이 없다면 다른 사용자 계정에서 암호화했거나 인증서가 이미 삭제됐을 가능성도 있습니다.
2. EFS 인증서 내보내기
- 해당 인증서를 마우스 오른쪽 버튼으로 클릭합니다.
- 모든 작업 → 내보내기를 선택합니다.
- 인증서 내보내기 마법사에서 다음을 클릭합니다.
- 예, 개인 키를 내보냅니다를 선택합니다.
- 내보내기 형식으로 개인 정보 교환 - PKCS #12(.PFX)를 선택합니다.
- 내보내기 파일을 보호할 암호를 설정합니다.
- 저장할 위치와 파일명을 지정합니다.
- 마침을 눌러 백업합니다.
백업한 .pfx 파일은 USB나 별도의 안전한 저장장치에 보관하는 편이 좋습니다.
'내보내기에 성공하면 개인 키 삭제' 옵션은 선택하면 안 됩니다.
인증서에 개인키가 없거나 내보내기가 허용되지 않는 경우에는 해당 옵션이 비활성화될 수 있습니다. 이때는 무리하게 진행하지 말고 인증서와 기존 파일의 관계를 확인해야 합니다.
3. CMD에서 EFS 인증서 백업
명령 프롬프트에서도 EFS 인증서를 백업할 수 있습니다.
먼저 백업용 폴더를 준비한 다음 다음 명령어를 실행합니다.
cipher /x "D:\EFS_Backup\efs_certificate"이 명령어는 현재 사용자의 EFS 인증서와 개인키를 지정한 위치에 백업합니다.
실행 중 표시되는 암호 설정 안내에 따라 백업 파일을 보호하고, 생성된 파일을 안전한 외부 저장장치로 옮겨 보관하세요.
D드라이브나 해당 폴더가 없다면 실제 존재하는 백업 경로로 변경해야 합니다.
파일을 암호화할 때 사용된 인증서가 현재 인증서와 다르다면 특정 암호화 파일에 사용된 인증서를 별도로 확인해야 할 수 있습니다.
기존 EFS 암호화 파일과 폴더 복호화 방법
인증서 백업까지 끝났다면 기존 암호화 파일을 복호화할 차례입니다.
반드시 현재 파일을 정상적으로 열 수 있는 사용자 계정에서 진행하는 것이 좋습니다.
방법 1. 파일 속성에서 EFS 암호화 해제
- 암호화된 파일 또는 폴더를 마우스 오른쪽 버튼으로 클릭합니다.
- 속성 → 일반 → 고급으로 이동합니다.
- 데이터 보호를 위해 내용을 암호화의 체크를 해제합니다.
- 확인 버튼을 클릭합니다.
- 속성 창에서 적용을 누릅니다.
- 폴더라면 하위 폴더와 파일에도 변경사항을 적용할지 선택합니다.
폴더 전체를 복호화하려는 경우에는 이 폴더, 하위 폴더 및 파일에 변경 사항 적용을 선택하는 편이 좋습니다.
다만 복호화 과정에서 접근 오류가 발생한다면 무리해서 인증서나 사용자 계정을 삭제하지 말고 원인을 먼저 확인해야 합니다.
방법 2. CMD 명령어로 일괄 복호화
여러 개의 파일이 암호화돼 있다면 cipher 명령어로 한 번에 복호화할 수도 있습니다.
예를 들어 D드라이브의 Private 폴더를 복호화하려면 다음 명령어를 사용합니다.
cipher /d /s:"D:\Documents\Private"/d는 복호화, /s는 지정된 폴더와 하위 폴더에 작업을 적용하는 옵션입니다.
대상 폴더와 개인키가 정확한지 확인한 후 실행하세요.
작업이 끝나면 파일을 다시 열어보고 암호화 속성에 체크가 해제됐는지 확인합니다.
업무용 문서라면 복호화된 파일이 정상적으로 열리는지 확인한 다음 별도의 백업본을 만드는 것이 안전합니다.
윈도우11 Pro 그룹 정책으로 EFS 비활성화
기존 EFS 파일을 모두 복호화했다면 이제 새로운 EFS 파일이 생성되지 않도록 기능 자체를 비활성화할 수 있습니다.
Windows 11 Pro, Enterprise, Education에서는 로컬 그룹 정책 편집기를 이용하는 방법이 있습니다.
1. 로컬 그룹 정책 편집기 실행
- 키보드에서 Windows + R을 누릅니다.
- 실행 창에 gpedit.msc를 입력합니다.
- 확인을 클릭합니다.
gpedit.msc2. EFS 보안 정책 위치로 이동
그룹 정책 편집기에서 다음 순서로 이동합니다.
컴퓨터 구성
↓
Windows 설정
↓
보안 설정
↓
공개 키 정책
↓
암호화 파일 시스템 (Encrypting File System)
암호화 파일 시스템 항목을 마우스 오른쪽 버튼으로 클릭한 뒤 속성을 실행합니다.
3. EFS를 사용한 파일 암호화 허용 안 함
속성 창에서 EFS(암호화 파일 시스템)를 사용한 파일 암호화 관련 옵션을 확인합니다.
여기에서 허용 안 함(Do not allow)을 선택하고 확인을 클릭합니다.
Windows 버전이나 도메인 정책에 따라 표시되는 메뉴명이 약간 다를 수 있습니다.
설정 후에는 관리자 명령 프롬프트에서 정책을 갱신할 수 있습니다.
gpupdate /force정책 갱신이 끝났다면 컴퓨터를 재부팅합니다.
이후 새로운 파일에 EFS 암호화를 적용하려고 할 때 정책에 따라 암호화가 차단됩니다.
회사 PC에서 주의할 점
회사나 학교에서 관리하는 컴퓨터는 관리자 정책이나 도메인 그룹 정책이 우선 적용될 수 있습니다.
이런 경우 임의로 EFS를 비활성화하면 업무 문서 접근이나 조직의 보안 정책에 문제가 발생할 수 있으므로 IT 관리자에게 확인하는 것이 좋습니다.
CMD 명령어로 EFS 파일 암호화 비활성화
그룹 정책 편집기 대신 명령어를 이용하는 방법도 있습니다.
Microsoft에서 제공하는 fsutil 명령어를 이용하면 NTFS 파일 암호화 기능을 시스템 수준에서 제어할 수 있습니다.
다만 이 명령어는 기존 EFS 파일 접근에도 영향을 줄 수 있으므로 이미 암호화된 파일의 복호화를 끝낸 다음 사용해야 합니다.
1. 명령 프롬프트 관리자 권한 실행
- 시작 메뉴 검색창에 cmd를 입력합니다.
- 명령 프롬프트를 마우스 오른쪽 버튼으로 클릭합니다.
- 관리자 권한으로 실행을 선택합니다.
- 사용자 계정 컨트롤 창에서 예를 클릭합니다.
2. 현재 EFS 설정 상태 확인
먼저 아래 명령어를 입력해 암호화 기능의 비활성화 상태를 확인합니다.
fsutil behavior query disableencryption결과에 표시되는 값에 따라 기능 상태를 판단합니다.
| 값 | 의미 |
|---|---|
| 0 | EFS 비활성화 설정이 꺼져 있음 |
| 1 | EFS 비활성화 설정이 켜져 있음 |
0이라고 표시되더라도 Windows Home처럼 EFS를 기본 지원하지 않는 환경에서는 실제 사용 가능 여부가 다를 수 있습니다.
3. EFS 암호화 기능 비활성화
기존 암호화 데이터를 안전하게 복호화했고 시스템 전체에서 EFS 사용을 중지하려면 다음 명령어를 입력합니다.
fsutil behavior set disableencryption 1명령어를 실행한 다음 컴퓨터를 재부팅합니다.
재부팅 후 다시 아래 명령어를 실행해 설정 상태를 확인합니다.
fsutil behavior query disableencryption비활성화 값이 1로 표시되면 해당 설정이 적용된 상태입니다.
4. EFS를 다시 활성화하는 방법
필요에 따라 EFS 기능을 다시 사용하려면 관리자 명령 프롬프트에서 다음 명령어를 사용합니다.
fsutil behavior set disableencryption 0이후 컴퓨터를 재부팅합니다.
다만 그룹 정책이나 회사의 관리 정책에서 EFS 사용을 별도로 금지하고 있다면 명령어만으로 다시 활성화되지 않을 수 있습니다.
또한 EFS 기능을 다시 활성화해도 이미 잃어버린 인증서나 개인키가 복구되는 것은 아닙니다.
EFS 비활성화 설정이 정상 적용됐는지 확인
설정 변경 후에는 실제로 EFS가 차단됐는지 확인하는 것이 좋습니다.
- 재부팅 후 테스트용 텍스트 파일을 하나 만듭니다.
- 해당 파일을 마우스 오른쪽 버튼으로 클릭합니다.
- 속성 → 일반 → 고급으로 이동합니다.
- 데이터 보호를 위해 내용을 암호화를 선택해 봅니다.
- 암호화 작업이 차단되는지 확인합니다.
정책에 따라 파일 암호화 기능이 비활성화됐다는 메시지가 표시되거나 해당 기능을 사용할 수 없는 상태로 나타날 수 있습니다.
이때 테스트용 파일만 사용해야 하며, 기존의 중요한 암호화 파일을 대상으로 확인하면 안 됩니다.
현재 파일이 암호화되지 않았는지 확인하려면 파일 속성을 다시 확인하거나 cipher 명령어를 이용합니다.
EFS 암호화 파일이 열리지 않을 때 복구방법
EFS와 관련해 실제로 가장 곤란한 상황은 암호화 파일에 접근할 수 없을 때입니다.
대표적으로 다음과 같은 메시지가 나타날 수 있습니다.
- 이 파일을 열 수 있는 권한이 없습니다.
- 지정된 파일을 해독할 수 없습니다.
- 오류 0x80071771이 발생했습니다.
- 파일 암호화에 필요한 인증서를 찾을 수 없습니다.
- 액세스가 거부되었습니다.
다만 비슷한 메시지라도 EFS 암호화 문제와 단순한 NTFS 파일 권한 문제는 해결 방법이 다릅니다.
1. EFS 인증서가 없는 경우
먼저 기존 인증서와 개인키 백업이 남아 있는지 확인합니다.
과거에 .pfx 파일로 백업했다면 다시 가져오는 방식으로 접근할 수 있습니다.
인증서 복원 순서
- 기존에 백업한 .pfx 파일을 준비합니다.
- 파일을 더블클릭합니다.
- 인증서 가져오기 마법사에서 저장소 위치를 현재 사용자로 선택합니다.
- 백업할 때 설정한 암호를 입력합니다.
- 필요한 인증서 저장소를 선택하거나 자동 선택을 이용합니다.
- 마법사를 완료합니다.
- certmgr.msc에서 개인 인증서와 개인키가 정상 등록됐는지 확인합니다.
- 암호화 파일을 다시 열어봅니다.
인증서를 가져와도 열리지 않는다면 파일을 암호화할 때 사용한 인증서와 현재 가져온 인증서가 동일한지 확인해야 합니다.
인증서가 여러 번 교체된 환경에서는 다른 개인키가 필요할 수 있습니다.
2. EFS 파일 오류 0x80071771 해결
0x80071771 오류는 파일을 복호화할 수 없을 때 발생하는 오류 코드 중 하나입니다.
윈도우 재설치 후 기존 암호화 파일을 열려고 할 때도 나타날 수 있습니다.
이때 확인할 사항은 다음과 같습니다.
- 기존 계정에서 사용한 EFS 인증서 백업이 있는지 확인합니다.
- .pfx 파일에 올바른 개인키가 포함돼 있는지 확인합니다.
- certmgr.msc에서 해당 인증서가 정상 등록됐는지 확인합니다.
- 파일의 원래 암호화 인증서와 현재 인증서가 일치하는지 확인합니다.
- 조직에서 관리하던 파일이라면 복구 에이전트가 있는지 IT 담당자에게 문의합니다.
개인키가 없고 별도의 복구 에이전트도 없다면 정상적인 복호화가 불가능할 수 있습니다.
3. 관리자 권한이나 소유권 변경으로 해결될까?
여기서 주의할 부분이 하나 더 있습니다.
윈도우 파일 접근 오류가 발생하면 관리자 권한이나 소유권 변경부터 시도하는 경우가 많습니다.
하지만 EFS 암호화는 단순한 파일 권한 문제가 아니므로 소유권을 변경한다고 암호화가 해제되지는 않습니다.
일반적인 파일 권한 문제라면 소유권이나 보안 권한을 변경해 해결할 수 있지만, EFS로 보호된 데이터는 유효한 개인키가 있어야 복호화할 수 있습니다.
따라서 먼저 파일의 암호화 속성을 확인한 뒤 문제의 종류를 구분해야 합니다.
EFS가 아닌 파일 접근 오류라면 대상 폴더 액세스 거부됨·이 작업을 수행하기 위한 권한이 필요합니다 해결방법을 참고할 수 있습니다.
4. EFS 설정 메뉴가 회색으로 표시되는 경우
파일 속성의 '데이터 보호를 위해 내용을 암호화'가 회색으로 비활성화돼 있다면 다음 사항을 확인합니다.
| 원인 | 확인 방법 |
|---|---|
| Windows Home 사용 | 설정 → 시스템 → 정보 |
| NTFS가 아닌 파일 시스템 | 드라이브 속성 → 파일 시스템 |
| 그룹 정책에서 암호화 차단 | EFS·NTFS 정책 확인 |
| 시스템 파일 또는 특수 폴더 | 암호화 대상의 종류 확인 |
| 파일 시스템 암호화 비활성화 | fsutil 설정 확인 |
특히 USB 메모리가 exFAT이나 FAT32 방식으로 포맷돼 있다면 EFS를 적용할 수 없습니다.
EFS는 기본적으로 NTFS 파일 시스템을 대상으로 하기 때문입니다.
EFS를 완전히 꺼도 되는 경우와 유지해야 하는 경우
EFS가 오래된 기능이라고 해서 모든 컴퓨터에서 무조건 꺼야 하는 것은 아닙니다.
개별 파일을 보호해야 하는 환경에서는 여전히 활용할 수 있고, 회사에서 별도의 복구 인증서와 정책을 설정해 관리하고 있을 수도 있습니다.
반대로 개인 컴퓨터에서 EFS를 사용한 적이 없고 BitLocker나 다른 보안 기능으로 관리하고 있다면 불필요한 암호화 설정을 막는 것도 하나의 방법입니다.
| 사용 환경 | 권장 판단 |
|---|---|
| 개인용 PC, EFS 사용 이력 없음 | 비활성화 검토 가능 |
| 기존 EFS 파일이 남아 있음 | 복호화 먼저 진행 |
| 회사·학교 관리 PC | IT 관리자 정책 확인 |
| 민감한 개별 문서 보호가 필요함 | EFS와 인증서 관리 검토 |
| 노트북 분실 대비가 목적 | BitLocker 등 전체 디스크 암호화 검토 |
제 생각에는 개인 PC에서 가장 중요한 것은 EFS를 무조건 끄는 것보다 어떤 파일이 암호화돼 있는지 파악하고 복구 가능한 상태로 관리하는 것입니다.
보안 기능을 비활성화하는 것도 선택이지만, 중요한 자료를 보호해야 한다면 사용 목적에 맞는 다른 암호화 수단을 함께 고려해야 합니다.
윈도우 EFS 암호화 자주 묻는 질문 FAQ
EFS 암호화를 끄면 기존 파일도 자동으로 복호화되나요?
아닙니다. EFS 기능을 비활성화해도 기존 파일을 자동으로 일반 파일로 바꿔주지 않습니다. 기존 암호화 파일은 먼저 복호화해야 합니다.
Windows 11 Home에서도 EFS를 사용할 수 있나요?
Windows Home에서는 일반적으로 EFS 암호화 기능이 제공되지 않습니다. 파일 속성에서 암호화 항목이 회색으로 표시될 수 있습니다.
EFS 인증서가 없으면 암호화 파일을 복구할 수 있나요?
암호화에 사용한 개인키가 없고 복구 에이전트도 없다면 복호화할 수 없을 가능성이 높습니다. 기존 PC나 계정 프로필, 별도 인증서 백업이 남아 있는지 먼저 확인해야 합니다.
EFS와 BitLocker 복구키는 같은 것인가요?
아닙니다. EFS는 파일별 인증서와 개인키를 사용하고, BitLocker는 드라이브 암호화에 대한 복구키 등을 사용합니다. 두 기능의 복구 방법은 서로 다릅니다.
EFS 암호화 파일을 USB에 복사하면 암호화가 유지되나요?
복사 대상 파일 시스템과 복사 방식에 따라 달라질 수 있습니다. 특히 NTFS가 아닌 저장장치에서는 EFS 특성을 그대로 유지하지 못할 수 있으므로 암호화가 유지된다고 가정해서는 안 됩니다.
EFS 암호화 때문에 윈도우 속도가 느려지나요?
암호화와 복호화 처리에는 시스템 자원이 사용됩니다. 다만 실제 성능 차이는 CPU, 저장장치, 파일 크기와 사용 패턴에 따라 달라집니다. 단순히 EFS를 끈다고 컴퓨터 속도가 크게 빨라진다고 볼 근거는 없습니다.
EFS 암호화를 다시 켜면 기존 파일을 열 수 있나요?
암호화 기능을 다시 켜더라도 파일을 열기 위한 개인키가 없다면 접근할 수 없습니다. EFS 활성화 여부와 파일 복호화 권한은 구분해야 합니다.
EFS 암호화는 랜섬웨어와 같은 것인가요?
아닙니다. EFS는 윈도우가 제공하는 정상적인 파일 암호화 기능입니다. 다만 악성 프로그램이 EFS 기능을 악용하는 경우와 일반적인 암호화 설정은 별도로 구분해야 합니다.
파일 소유권을 변경하면 EFS 암호화도 해제되나요?
아닙니다. 파일 소유권과 NTFS 권한은 암호화 인증서와 다릅니다. 관리자 권한을 얻어도 유효한 개인키 없이 EFS 파일을 복호화할 수 있는 것은 아닙니다.
EFS 기능을 비활성화해도 BitLocker는 계속 사용할 수 있나요?
네. EFS와 BitLocker는 서로 다른 암호화 기능입니다. EFS 비활성화만으로 BitLocker 암호화가 자동 해제되지는 않습니다.
윈도우 EFS 암호화 관리, 가장 중요한 것은 인증서 백업
EFS는 별도의 프로그램 없이 윈도우에서 파일을 보호할 수 있다는 장점이 있습니다.
하지만 암호화 설정이 간단한 것과 복구가 쉬운 것은 전혀 다른 이야기입니다.
특히 윈도우를 재설치하거나 계정을 삭제할 계획이 있다면, 파일 자체를 백업하는 것만으로 충분하지 않을 수 있습니다.
인증서와 개인키가 없다면 원래 사용하던 문서조차 열지 못할 수 있기 때문입니다.
저라면 개인 PC에서는 먼저 cipher 명령어로 기존 EFS 파일을 검색하고, 인증서 백업 여부를 확인한 다음 실제 필요한 파일을 복호화하겠습니다.
그 후 EFS를 계속 사용할 필요가 없다면 그룹 정책이나 fsutil 명령어로 비활성화하는 순서가 가장 합리적이라고 생각합니다.
정리하면 EFS를 끄기 전에 기존 파일의 복호화와 인증서 백업부터 확인하는 것이 핵심입니다.
이미 파일이 열리지 않는 상태라면 암호화 설정을 임의로 변경하기보다 기존 인증서와 개인키를 먼저 찾아보시기 바랍니다.
함께 보면 좋은 윈도우 보안 설정
EFS 외에도 윈도우에는 여러 가지 암호화 및 파일 보호 기능이 있습니다.
- 윈도우10·11 USB·외장하드 BitLocker 설정 해제 및 복구키 백업
- BitLocker 복구키 없을 때 Microsoft 계정 확인과 부팅 복구
- 윈도우 폴더 액세스 거부됨·사용자 권한 문제 해결
- 윈도우11 폴더 읽기전용 변경 안될 때 사용자 권한 설정
공식 자료 및 다운로드
- Microsoft - cipher 암호화·복호화 명령어
- Microsoft - fsutil behavior 설정
- Microsoft - NTFS 암호화 제한 정책
- NirSoft - SearchMyFiles 공식 다운로드
Windows 10·11 기준 Microsoft 공식 기술 문서를 바탕으로 정리했습니다. 그룹 정책과 명령어 적용은 Windows 에디션 및 관리 환경에 따라 차이가 있을 수 있습니다. 중요 데이터는 반드시 별도로 백업한 뒤 진행하세요.
'IT 오류해결 > 윈도우·부팅 오류' 카테고리의 다른 글
| Visual C++ 2005~2026 통합 다운로드|윈도우11·10 x86·x64 설치·삭제 및 DLL 오류 (0) | 2026.11.10 |
|---|---|
| 팟플레이어 FLAC 음질 설정 방법|WASAPI 독점 모드·외장 DAC·24비트 무손실 재생 (0) | 2026.11.09 |
| 윈도우11 KB5127648 설치 후 원격 접속 안됨|KB5127936 해결·24H2 예외·CAD 라이선스 점검 (0) | 2026.11.09 |



댓글