윈도우11을 업데이트한 뒤 정품 인증 명령어가 갑자기 먹통이 됐다면 제품 키부터 바꿀 필요는 없습니다. 특히 회사나 학교 PC에서 slmgr.vbs 실행 중 0x80041008, Invalid parameter(SWbemObjectEx)가 표시됐다면 2026년 11월 보안 업데이트와 관련된 오류인지 확인해 볼 만합니다.
이 문제는 마이크로소프트가 2026년 11월 10일 보안 업데이트의 알려진 문제로 인정했고, 11월 13일 KB5136483을 배포하면서 수정했습니다. 단, 이미 정상적으로 정품 인증된 윈도우가 전부 풀렸다는 뜻은 아닙니다. 업데이트 이후 키 등록이나 KMS 설정을 추가로 수행하는 과정에서 주로 발생하는 문제입니다.
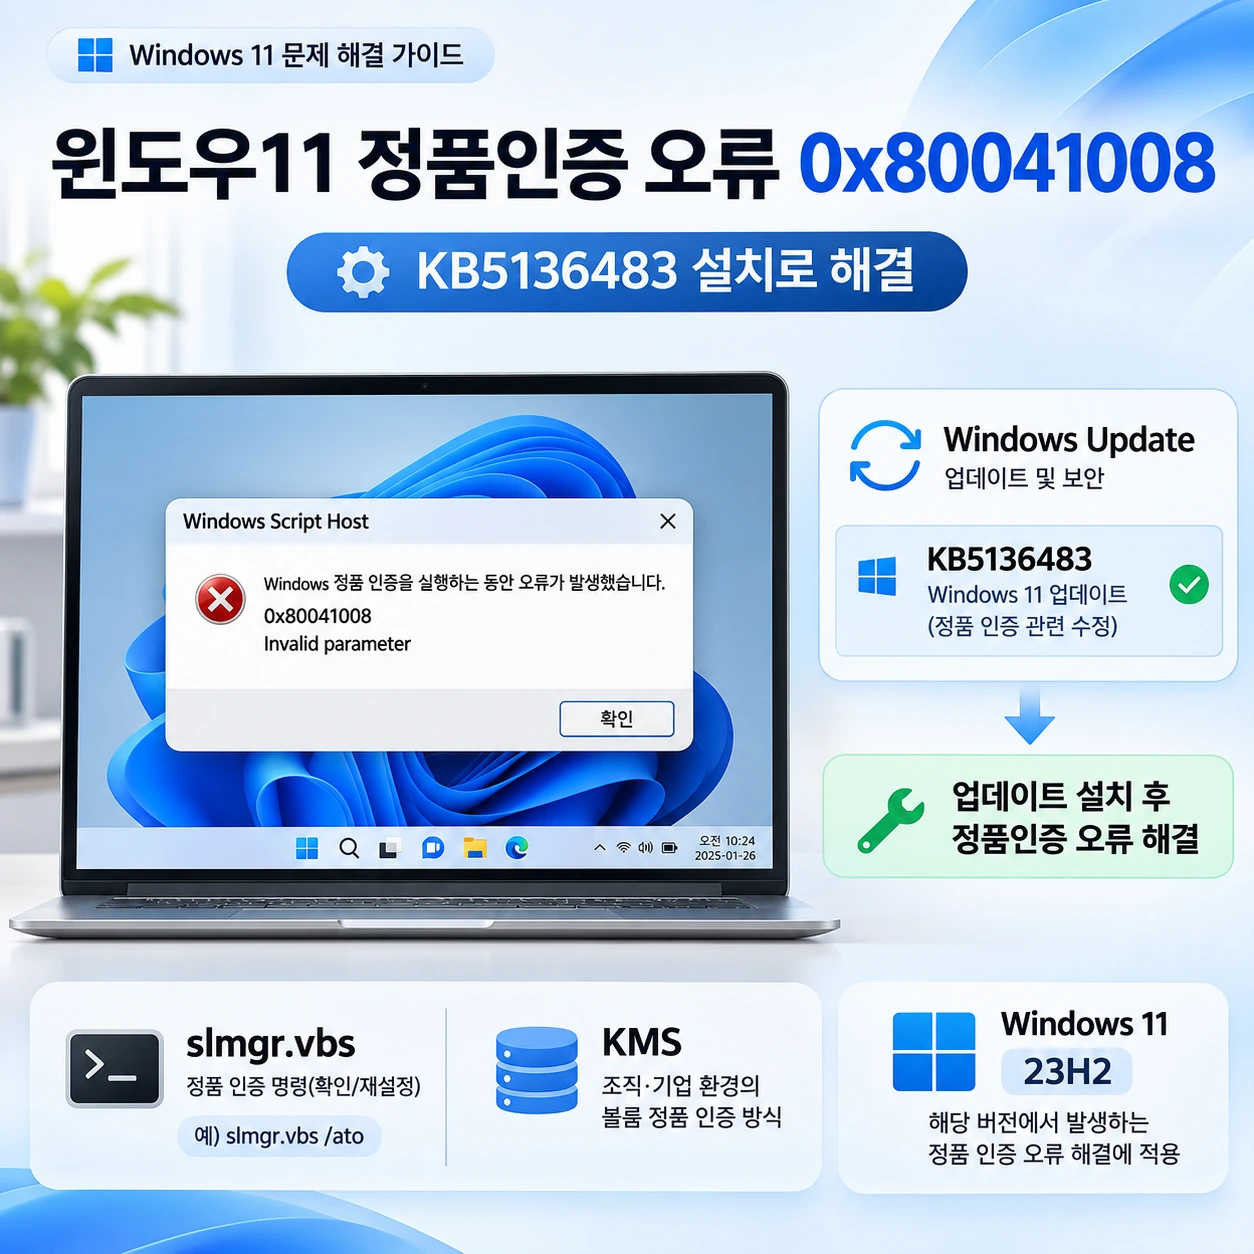
윈도우11 23H2에서 발생하는 slmgr 정품 인증 오류 0x80041008과 KB5136483 수정 업데이트
0x80041008 오류가 뜨는 PC부터 구분해 봐야 합니다
윈도우 정품 인증 문제라고 하면 대부분 제품 키가 만료됐거나 마이크로소프트 서버에 연결되지 않는 상황부터 떠올리기 쉬운데요. 이번 오류는 조금 다릅니다. 보안 업데이트 이후 라이선스 관리 명령 자체가 실패하는 현상이라서, 윈도우에 제품 키를 새로 사서 입력한다고 해결되는 문제가 아닐 수 있습니다.
마이크로소프트가 영향을 확인한 대표적인 명령은 다음 두 가지입니다. 실제 제품 키나 사내 도메인을 넣어 실행하라는 뜻은 아니고, 문제가 발생했던 명령이 여기에 해당하는지 확인하기 위한 구분입니다.
slmgr.vbs /ipk [조직에서 승인한 제품 키]
slmgr.vbs /skms-domain [조직에서 사용하는 DNS 도메인]/ipk는 제품 키를 설치하거나 교체하는 명령이고, /skms-domain은 KMS 서버 검색에 사용할 DNS 도메인을 지정합니다. 서버 주소를 직접 입력하는 /skms와도 다릅니다. 이 명령들을 테스트용으로 무작정 다시 실행하지 마세요. 기존 설정이 바뀔 수 있습니다.
| 실제 증상 | 가능성 | 먼저 할 일 |
|---|---|---|
| 23H2에서 11월 업데이트 후 /ipk 실행 실패 | 이번 알려진 문제와 일치 가능 | KB·빌드 확인 |
| 회사 PC 신규 설치 중 KMS 도메인 지정 실패 | 이번 알려진 문제와 일치 가능 | 관리자에게 오류 전달 |
| 기존 회사 PC 인증이 정상 유지됨 | 재설정할 필요 없음 | 인증 상태 유지 |
| 개인 PC 메인보드 교체 후 인증 풀림 | 다른 원인일 수 있음 | 디지털 라이선스 확인 |
| 다른 버전에서 같은 코드 발생 | 버전별 원인·수정 다를 수 있음 | 해당 버전의 공식 KB 확인 |
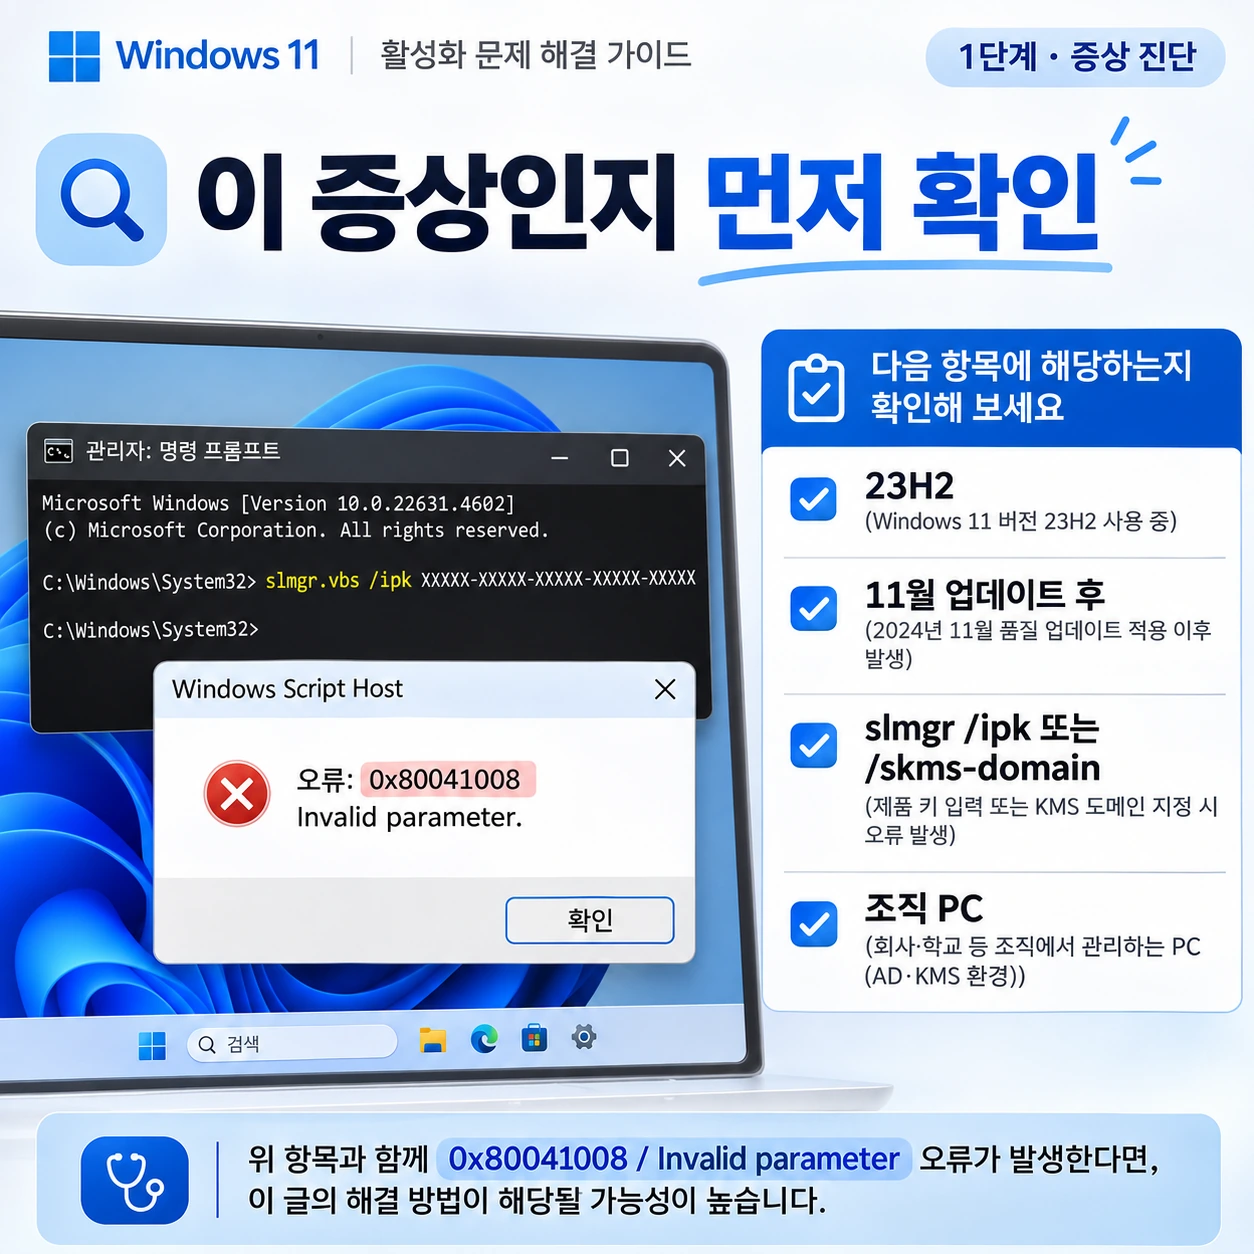
오류 발생 조건을 먼저 구분하고, 실제 PC의 업데이트 날짜와 윈도우 버전을 확인합니다.
이미 인증된 PC를 대상으로 /upk나 /rearm 같은 명령부터 실행하면 일이 더 커질 수 있습니다. 저는 이런 경우 설정을 건드리지 않는 확인 작업을 먼저 하고, 실패했던 작업을 정확히 특정하는 편이 낫다고 봅니다.
내 윈도우11에 KB5131087이 설치됐는지 확인
1. winver로 23H2와 OS 빌드 확인
- 키보드에서 윈도우 + R을 누릅니다.
- 실행 창에
winver를 입력하고 엔터를 누릅니다. - 나타난 Windows 정보 창에서 버전이 23H2인지 확인합니다.
- OS 빌드 22631.xxxx를 기록합니다.
2026년 11월 10일 보안 업데이트 KB5131087의 빌드는 22631.7711, 11월 13일 수정 업데이트 KB5136483의 빌드는 22631.7714입니다. 나중에 더 높은 누적 업데이트가 설치됐다면 7714보다 높은 빌드가 나올 수도 있으니, 숫자 하나만 보고 실패로 판단하지는 마세요.
2. 업데이트 기록에서 설치 날짜 확인
설정 → Windows 업데이트 → 업데이트 기록으로 이동하면 품질 업데이트 항목에 설치된 KB 번호가 남습니다. 오류가 시작된 시점과 업데이트가 설치된 날짜를 비교해 보세요.
같은 날 문제가 발생했다는 사실만으로 업데이트가 원인이라고 확정할 수는 없지만, 23H2에서 이번 오류코드와 /ipk 또는 /skms-domain 실패가 겹친다면 상당히 구체적인 단서가 됩니다.
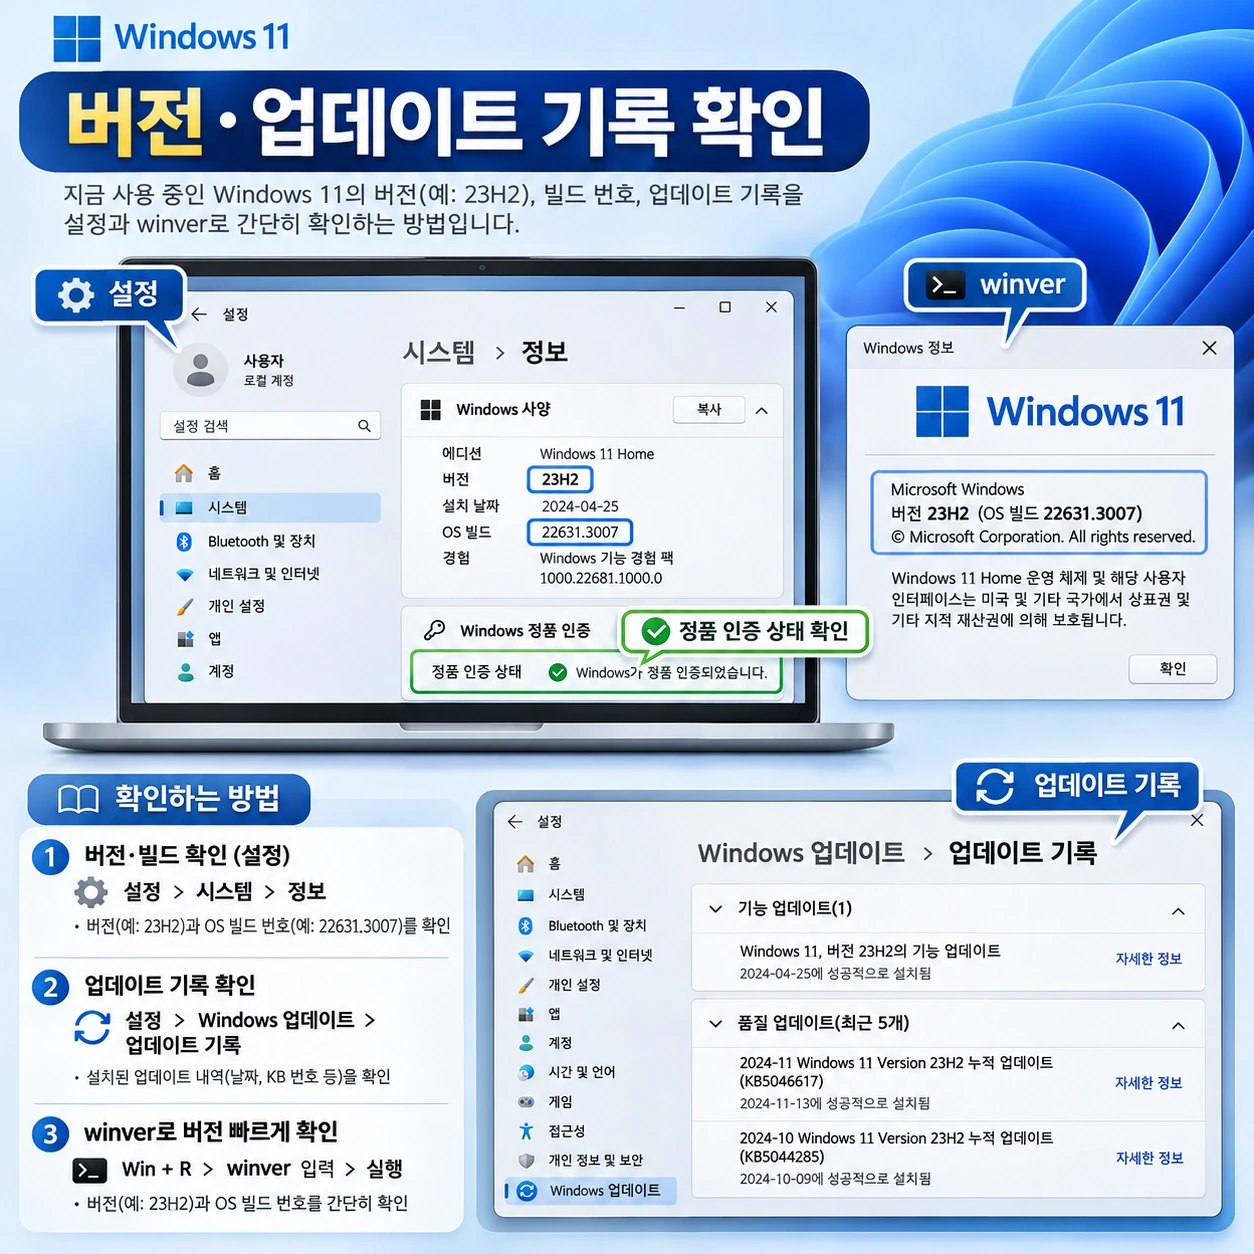
설정 → 시스템 → 정보와 Windows 업데이트 기록, winver에서 버전·빌드·설치 내역을 확인하는 순서
참고로 그림에 나온 날짜나 빌드는 화면 구성을 보여주는 예시입니다. 실제 적용 여부는 내 PC의 업데이트 기록과 위에서 확인한 공식 빌드 번호로 판단해야 합니다.
3. 제품 키를 건드리지 않고 인증 상태 조회
회사 정책상 허용된 PC라면 명령 프롬프트를 열고 아래 명령으로 현재 상태를 확인할 수 있습니다. /dlv는 상세 라이선스 정보, /xpr는 인증 만료 정보를 표시하는 조회 명령입니다.
cscript.exe //nologo "%windir%\System32\slmgr.vbs" /dlv
cscript.exe //nologo "%windir%\System32\slmgr.vbs" /xpr
이 두 명령은 제품 키를 바꾸지 않습니다. 출력에 VOLUME_KMSCLIENT가 보이면 조직의 KMS 클라이언트 구성이 적용된 환경일 수 있습니다. 반대로 개인용 PC에서는 Retail 또는 OEM 채널이 표시될 수 있습니다. 다만 라이선스 채널 이름만으로 구매 증빙이나 사용 권한까지 판단할 수 있는 것은 아닙니다.
제품 키와 라이선스 종류가 헷갈린다면 윈도우11 제품키 확인방법과 OEM·Retail·KMS 라이선스 차이를 같이 확인해 두면 도움이 됩니다. 사내 KMS 서버명이나 전체 제품 키가 포함된 화면은 외부 게시판에 그대로 올리지 않는 게 좋습니다.
KB5136483 설치로 slmgr 오류 수정하기
윈도우11 23H2이고 11월 보안 업데이트 이후에 문제가 시작됐다면 KB5136483 적용 여부부터 확인합니다. 이 패치는 2026년 11월 13일 발표된 비보안 긴급 대역 외 업데이트(OOB)로, 23H2의 정품 인증·라이선스 관련 문제를 수정합니다.
설치 전에는 작업 중인 프로그램을 저장하세요. 조직 관리 PC라면 담당자의 배포 정책을 따르는 것이 우선입니다. 2025년 7월 8일 이후 업데이트와 최신 서비스 스택 업데이트(SSU)가 필요하다는 선행 조건도 있습니다.
방법 1. 윈도우 업데이트에서 설치
- 설정 → Windows 업데이트 → 고급 옵션 → 선택적 업데이트로 이동합니다.
- 사용 가능한 항목에 KB5136483이 있는지 살펴봅니다.
- 대상 버전이 일치한다면 다운로드 및 설치를 진행합니다.
- 설치가 끝나고 재시작 요청이 나오면 업무 자료를 저장한 뒤 다시 시작합니다.
- 업데이트 기록과
winver에서 적용 여부를 확인합니다.
선택적 업데이트 목록에 없다고 반드시 문제가 있는 것은 아닙니다. 이미 해당 수정이 포함된 최신 누적 업데이트가 설치됐거나, 조직의 업데이트 정책 때문에 표시되지 않을 수 있습니다.
방법 2. Microsoft 업데이트 카탈로그에서 설치
선택적 업데이트에서 보이지 않는다면 Microsoft Update Catalog에서 KB5136483 검색을 이용할 수 있습니다.
- 검색 결과에서 Windows 11 23H2 대상 패키지인지 먼저 확인합니다.
- 설정 → 시스템 → 정보에 표시되는 시스템 종류를 보고 x64 또는 ARM64를 구분합니다.
- 일치하는 패키지를 다운로드하고, 조직에서 설치 권한이 있는 경우 실행합니다.
- 설치 완료와 재시작 여부를 확인합니다.
주의: 패키지 이름에 Windows 11이라고 적혀 있어도 24H2·25H2 등에 설치하는 용도는 아닙니다. 공식 문서 URL에 22H2라는 문자열이 포함돼 있어도, 이 패치의 실제 적용 대상으로 명시된 버전은 23H2입니다.
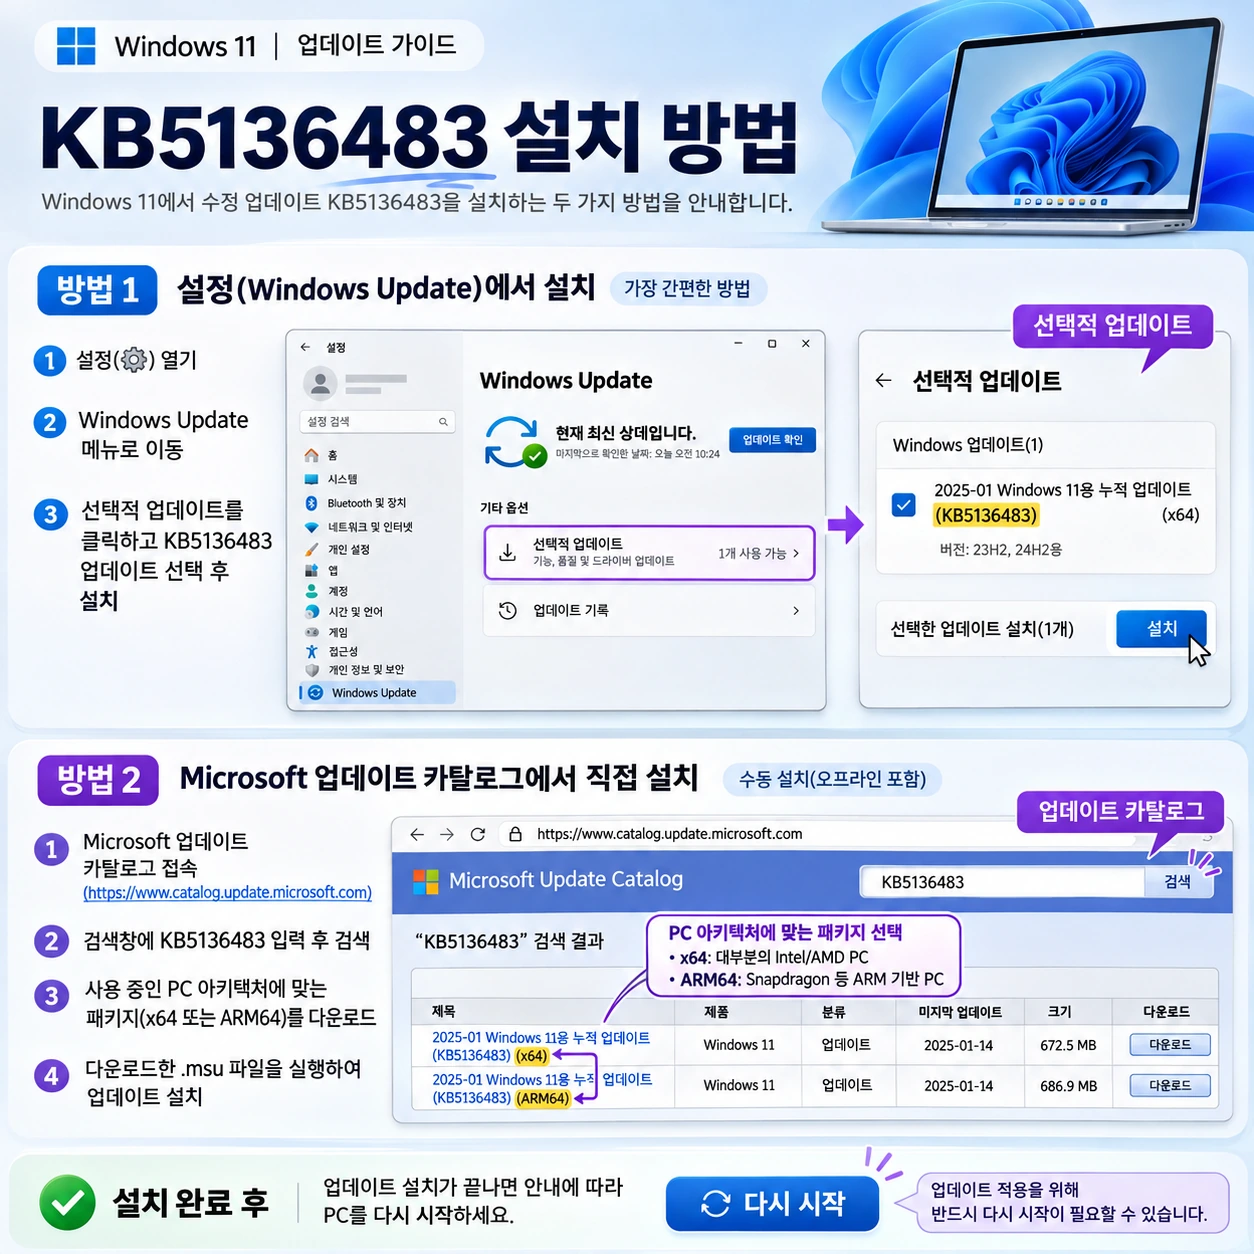
KB5136483 설치는 선택적 업데이트 또는 Microsoft 업데이트 카탈로그를 통해 진행하며, 실제 패키지의 버전과 날짜를 확인해야 합니다.
두 경로 모두 잘 보이지 않거나 설치가 거부되면 같은 파일을 계속 실행하기보다 선행 업데이트, 최신 SSU, 장치 아키텍처, 조직 정책부터 점검하세요. WSUS를 사용하는 회사라면 관리자가 카탈로그에서 수동으로 가져올 수 있습니다. 비즈니스용 Windows 업데이트에서는 이번 OOB가 즉시 제공되지 않습니다.
업데이트가 끝났다면 정품 인증을 어떻게 확인할까?
재부팅까지 끝났다면 먼저 설정 → 시스템 → 정품 인증을 확인합니다. 이때 단순히 “Windows가 정품 인증되었습니다”라는 문구만 보는 것보다, 앞서 실패했던 slmgr.vbs 작업이 정상적으로 끝나는지도 구분해서 봐야 합니다.
기업용 PC라면 담당자가 승인한 테스트 장치에서 실패했던 배포 스크립트를 다시 검증하는 편이 안전합니다. 패치 후에도 동일한 0x80041008이 발생하는지, 아니면 다른 라이선스 오류로 바뀌는지를 기록해 두면 다음 원인을 찾기 쉬워집니다.
cscript.exe //nologo "%windir%\System32\slmgr.vbs" /dlv
cscript.exe //nologo "%windir%\System32\slmgr.vbs" /xpr
KMS로 인증한 장치는 /xpr에서 만료일까지 남은 기간이 보일 수 있습니다. 정상적인 KMS는 주기적으로 인증을 갱신하므로, 개인용 Retail 라이선스처럼 반드시 “영구적으로 정품 인증됨”이 나와야 정상인 것은 아닙니다.
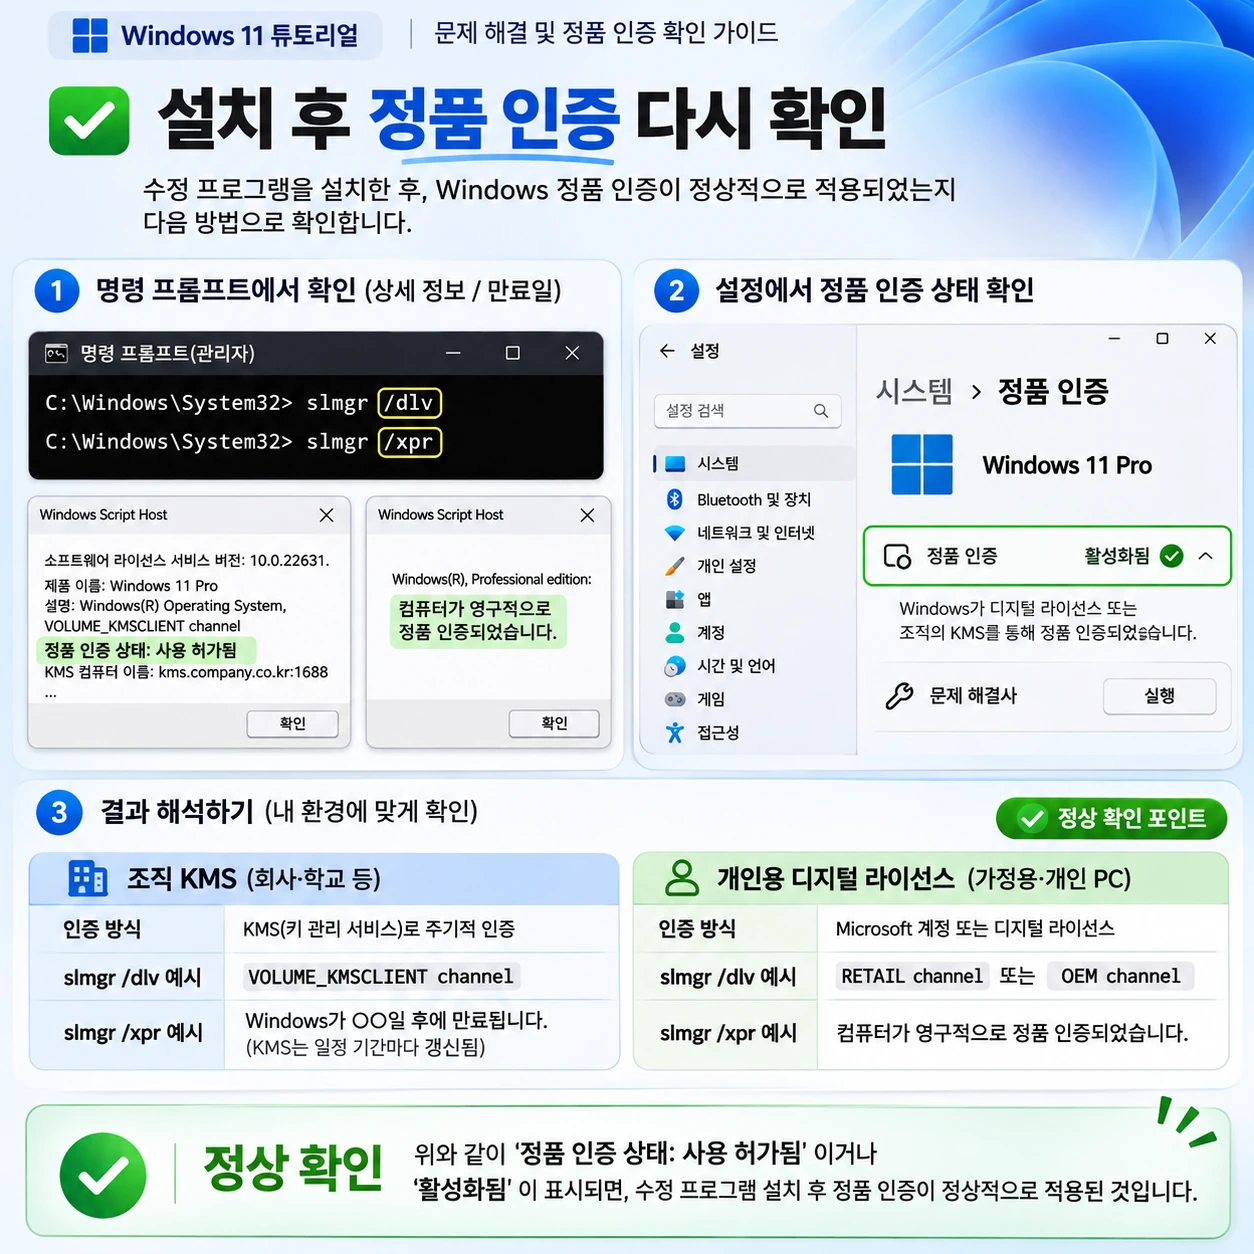
KB5136483 적용 후 slmgr 조회와 설정의 정품 인증 상태를 대조하는 과정
이 그림의 결과 문구는 설명용 예시이므로 KMS 서버 이름과 만료 여부가 실제 PC와 다를 수 있습니다. 확인 포인트는 정품 인증 상태, 라이선스 채널, 필요한 경우 조직의 정상적인 KMS 재인증입니다.
KB5136483이 이미 설치됐는데 같은 오류가 난다면
- 빌드가 22631.7714 또는 이를 포함한 이후 누적 업데이트인지 확인합니다.
- 패치 설치 후 재부팅까지 끝났는지 살펴봅니다.
- 실패 명령이
/ipk인지,/skms-domain인지 정확히 구분합니다. - 회사의 DNS·VPN·KMS 서버 연결과 라이선스 할당은 관리자에게 확인합니다.
- 오류 코드가 0xC004F074처럼 달라졌다면 별개의 KMS 연결 문제로 진단해야 합니다.
제품 키를 지웠다가 다시 설치하거나 WMI 저장소를 초기화하는 작업은 마지막까지 미뤄야 합니다. 이 문제에 대해 마이크로소프트가 제시한 수정은 패치 적용이지, 정품 인증 데이터를 통째로 삭제하는 방식이 아닙니다.
개인 PC에서 정품 인증이 풀린 상황이라면 방법이 달라집니다
여기까지 읽었는데 0x80041008이 아니라 정품 인증 워터마크가 생겼거나, 메인보드 교체 뒤 인증이 풀린 상황이라면 KB5136483을 찾는 것이 우선은 아닙니다. 개인용 디지털 라이선스는 설정 → 시스템 → 정품 인증 → 문제 해결에서 확인하세요. 문제 해결 메뉴는 정품 인증이 되지 않은 상태에서 표시됩니다.
특히 Home 라이선스로 Pro를 설치했다거나 메인보드를 교체하면서 Microsoft 계정과 연결된 라이선스를 다시 찾지 못한 경우에는 해결 방향이 전혀 다릅니다. 이 부분은 윈도우11 정품인증 풀림 해결과 메인보드 교체 후 재인증 방법에 구분해 두었습니다.
윈도우 업데이트 자체가 설치되지 않는 상황도 따로 봐야 하는데요. 패키지 설치 중 0x800f0993 같은 다른 오류가 나타난다면 윈도우11 업데이트 설치 실패 오류 점검 방법처럼 업데이트 기록과 실패 로그부터 확인하는 게 맞습니다.
2026년에도 윈도우11 23H2를 계속 사용해도 될까?
이번 KB5136483으로 인증 명령 오류를 고쳤다고 해서 윈도우11 23H2의 지원 기간이 연장되는 것은 아닙니다. Home·Pro는 2025년 11월 11일, Enterprise·Education은 2026년 11월 10일에 정기 보안 업데이트 지원이 종료됐습니다.
업무용 PC라면 우선 라이선스 장애를 정리하되, 이후에는 장비 호환성·사내 프로그램·드라이버를 검토해서 지원 중인 윈도우11 버전으로 옮길 계획도 필요합니다. 회사에서 CAD나 오래된 보안 프로그램을 사용한다면 기능 업데이트 전에 실제 운영환경 테스트를 거치는 편이 낫겠습니다.
자주 묻는 질문
KB5136483은 모든 윈도우11 정품 인증 오류를 고치나요?
아닙니다. 이번에 확인된 것은 23H2에서 특정 slmgr 라이선스 작업이 0x80041008로 실패하는 문제입니다. 제품 키가 잘못됐거나 KMS 서버 접속에 실패하는 문제는 별도로 확인해야 합니다.
이미 정품 인증이 돼 있는데 패치를 위해 인증을 해제해야 하나요?
그럴 필요 없습니다. 정상 PC는 현재 상태를 유지하세요. slmgr /upk는 제품 키를 제거하는 명령이므로 진단 목적으로 실행하면 안 됩니다.
KB5136483을 설치했는데 빌드가 22631.7714보다 높습니다
더 나중에 배포된 누적 업데이트가 적용됐다면 정상일 수 있습니다. 업데이트 기록에서 설치된 KB 번호와 해당 업데이트의 공식 수정 내역을 함께 확인해야 합니다.
회사 PC인데 집에서 KMS 인증이 안 되면 어떻게 하나요?
사내 VPN이나 내부 네트워크에 연결해야 하는 환경일 수 있습니다. 다만 이번 0x80041008은 단순 네트워크 문제와는 다른 알려진 문제이므로 오류 발생 시점과 명령어를 먼저 구분하세요. 인터넷의 임의 KMS 서버 주소를 입력하는 방법은 권하지 않습니다.
제품 키가 없는 개인용 노트북도 slmgr로 상태 확인이 가능한가요?
가능합니다. 디지털 라이선스를 사용하더라도 /dlv와 /xpr로 일부 인증 상태를 확인할 수 있습니다. 조회 결과가 전체 구매 제품 키나 사용권을 증명하는 것은 아닙니다.
2026년 11월 패치 적용 전에 보안 업데이트를 삭제해야 하나요?
마이크로소프트는 수정 업데이트 설치를 해결 경로로 제시합니다. 보안 업데이트를 먼저 지우면 다른 취약점에 노출될 수 있으므로, 조직의 별도 복구 정책이 없다면 삭제부터 진행하지 않는 편이 좋겠습니다.
마이크로소프트 공식 확인 링크
- KB5131087 — 11월 업데이트의 0x80041008 알려진 문제
- KB5136483 — 11월 13일 수정 패치와 설치 조건
- slmgr.vbs — 조회·제품 키 설치·KMS 명령어 옵션
- 윈도우11 버전별 지원 종료일
정보 확인: 2026년 11월 15일. 버전별 수정 패치와 배포 방식은 이후 변경될 수 있으니 설치 시점의 Microsoft 문서도 같이 확인하세요.
'IT 오류해결 > 윈도우·부팅 오류' 카테고리의 다른 글
| 스티커 메모를 로드하는 중 오류 해결|Sticky Notes 초기화·백업 복구 (0) | 2026.11.15 |
|---|---|
| 윈도우10·11 PC 초기화 복구 환경을 찾을 수 없음 오류 해결|reagentc·WinRE 복구 (0) | 2026.11.15 |
| 윈도우11 노트북 네트워크 초기화 - 인터넷 IP주소 VPN DNS 오류 (0) | 2026.11.15 |



댓글