윈도우11을 사용하면서 메인보드 BIOS를 업데이트하기 위해 ASRock Instant Flash를 실행하면 갑자기 BitLocker 및 TPM 암호화를 일시 중단하라는 경고가 나타나는 경우가 있습니다.
평소 BitLocker를 직접 설정한 기억이 없다면 “그냥 Yes(네)를 눌러도 되는 건가?”라는 생각부터 들게 됩니다. 하지만 이 경고는 단순한 안내가 아니라, BIOS 업데이트 과정에서 TPM·fTPM·Secure Boot·UEFI 측정값이 변경되면서 윈도우11이 BitLocker 복구모드로 진입할 수 있기 때문에 표시되는 보안 경고입니다.
BitLocker 복구키를 백업했고 BitLocker 보호를 일시 중단한 상태라면 Yes를 눌러 BIOS 업데이트를 진행해도 됩니다. 반대로 복구키가 어디 있는지 모르고 BitLocker 상태도 확인하지 않았다면 저라면 No(아니요)를 눌러 윈도우로 돌아간 뒤 복구키부터 확보하겠습니다.
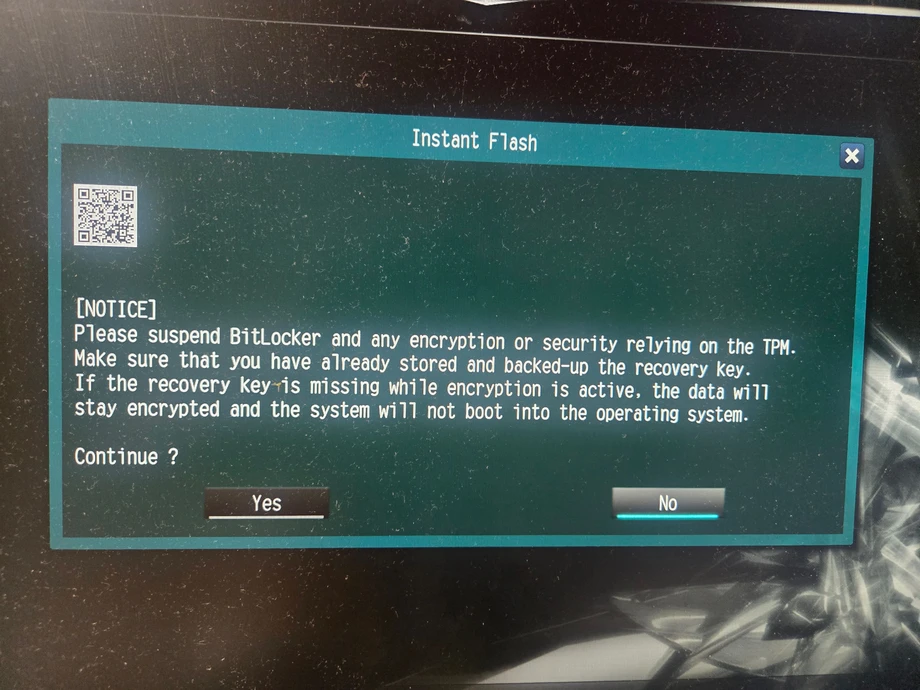
영문 경고창을 보면 핵심은 “BitLocker와 TPM에 의존하는 암호화·보안 기능을 일시 중단하고, 복구키가 저장·백업되어 있는지 확인하라”는 내용입니다.
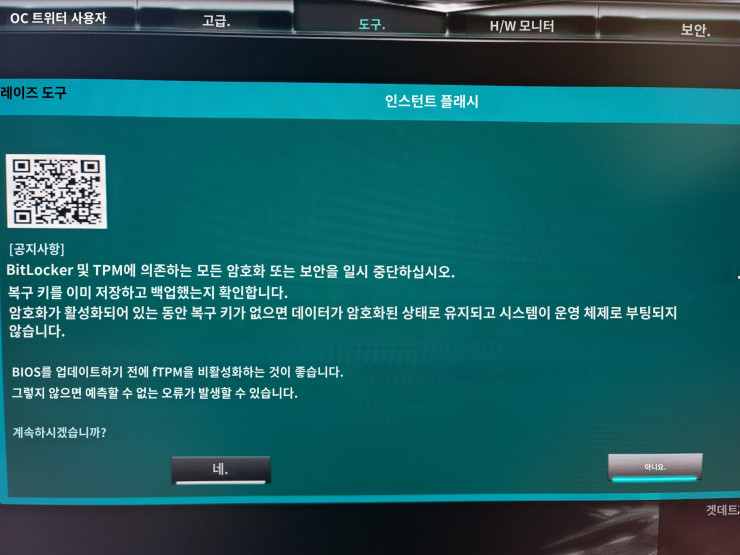
BIOS 업데이트에서 BitLocker TPM 경고가 뜨는 이유
윈도우11의 BitLocker 드라이브 암호화는 단순히 비밀번호 하나만 이용해 SSD를 잠그는 방식이 아닙니다. TPM 2.0과 시스템의 부팅 상태를 함께 확인하면서 정상적인 PC인지 판단합니다.
여기에는 메인보드 BIOS/UEFI, Secure Boot, TPM 또는 AMD fTPM, Intel PTT, 부팅 구성 등 여러 값이 관계합니다. 따라서 BIOS 업데이트로 이러한 값이 변경되면 윈도우는 “내가 알고 있던 정상적인 부팅 환경과 달라졌다”고 판단할 수 있습니다.
| 변경 항목 | BitLocker 영향 | 발생 가능한 증상 |
|---|---|---|
| BIOS / UEFI 업데이트 | 부팅 측정값 변경 가능 | 48자리 복구키 요구 |
| AMD fTPM / Intel PTT 변경 | TPM 보호정보 변경 | BitLocker 복구모드 |
| Secure Boot 설정 변경 | 부팅 무결성 상태 변경 | 복구키 또는 부팅 오류 |
| TPM 초기화 / Clear TPM | 저장된 TPM 정보 삭제 | 복구키 요구 가능성 매우 큼 |
| 부팅순서·CSM 변경 | UEFI 부팅환경 변경 | Windows Boot Manager 부팅 실패 |
BIOS 업데이트 전 가장 먼저 BitLocker 상태 확인
윈도우11에 정상적으로 들어갈 수 있다면 BIOS를 먼저 업데이트하지 말고, 현재 C드라이브가 BitLocker로 암호화되어 있는지부터 확인하는 것이 안전합니다.
방법 1. 명령어로 BitLocker 상태 확인
시작 버튼을 마우스 오른쪽 버튼으로 클릭한 뒤 터미널(관리자) 또는 Windows PowerShell 관리자를 실행합니다.
manage-bde -status C:결과에서 Protection Status, Conversion Status, 암호화 비율 등을 확인할 수 있습니다. Protection On으로 표시된다면 BIOS 업데이트 전에 준비가 필요합니다.
BitLocker 복구키 확인
manage-bde -protectors -get C:환경에 따라 Numerical Password 항목 아래에 48자리 숫자로 된 BitLocker 복구 암호가 표시될 수 있습니다. 복구키가 확인된다면 PC 안에만 저장하지 말고 별도의 안전한 장소에도 보관하는 것이 좋습니다.
복구키는 다른 사람에게 보여줘서는 안 되는 보안정보입니다. 블로그나 커뮤니티에 오류화면을 올릴 때도 복구키 숫자가 화면에 포함되어 있다면 반드시 가려서 올리는 것이 좋습니다.
윈도우11 BitLocker 복구키 백업 위치
BitLocker 복구키는 설정 환경에 따라 Microsoft 계정, 회사 또는 학교 계정, USB, 파일, 인쇄물 등에 저장될 수 있습니다. 특히 윈도우11 노트북이나 Microsoft 계정으로 설치한 PC에서는 사용자가 직접 BitLocker를 설정한 기억이 없어도 장치 암호화가 활성화되어 있는 경우가 있습니다.
BIOS를 업데이트하기 전에 현재 화면에 나타나는 복구키 ID와 백업된 복구키를 함께 확인해두는 것이 가장 안전합니다.
관련글 ▶ BitLocker 복구키 없을 때 부팅 살리는 방법 및 복구키 확인·해지
BIOS 업데이트 전 BitLocker 일시 중단
복구키를 확보했다면 다음 단계는 BitLocker를 완전히 삭제하는 것이 아니라 보호 기능만 일시 중단(Suspend)하는 것입니다.
이 부분이 상당히 중요합니다. BitLocker 보호 일시 중단과 BitLocker 끄기는 서로 다른 작업입니다.
| 기능 | 동작 | BIOS 업데이트 |
|---|---|---|
| 보호 일시 중단 | 데이터 암호화는 유지하면서 보호자 검증을 잠시 중단 | 일반적으로 우선 권장 |
| BitLocker 끄기 | 드라이브 전체를 실제로 복호화 | 제조사에서 요구하는 경우 고려 |
제어판에서 일시 중단
윈도우11 Pro 등 BitLocker 관리 화면이 제공되는 환경에서는 다음 경로로 들어갑니다.
PowerShell에서 BitLocker 일시 중단
관리자 권한 PowerShell에서 다음 명령을 실행하면 C드라이브 BitLocker 보호를 일시 중단할 수 있습니다.
Suspend-BitLocker -MountPoint "C:" -RebootCount 0-RebootCount 0은 사용자가 다시 활성화할 때까지 BitLocker 보호를 일시 중단하는 방식입니다. BIOS 업데이트가 끝났다면 반드시 다시 활성화해주는 것이 좋습니다.
Resume-BitLocker -MountPoint "C:"명령프롬프트에서는 다음과 같이 사용할 수도 있습니다.
manage-bde -protectors -disable C:

BIOS 업데이트 완료 후

manage-bde -protectors -enable C:
fTPM은 무조건 끄면 될까?
여기에서 가장 조심해야 할 부분입니다. ASRock BIOS 경고에는 BIOS 업데이트 전에 fTPM 비활성화와 관련된 안내가 표시되는 버전도 있습니다.
하지만 BitLocker가 활성화된 상태에서 아무 준비 없이 AMD fTPM이나 Intel PTT를 끄거나 Clear TPM을 실행하면 오히려 다음 부팅에서 복구키를 요구할 가능성이 있습니다.
복구키를 확보하지 않은 상태에서 TPM 초기화, fTPM Reset, Clear TPM 등을 먼저 실행하는 것은 권장하지 않습니다. 메인보드 제조사가 특정 BIOS 버전에서 fTPM 비활성화를 요구한다면 복구키 백업 → BitLocker 보호 일시 중단 → 제조사 지침에 따라 fTPM 변경 순서로 진행하는 것이 안전합니다.
관련글 ▶ New CPU installed fTPM/PSP NV Corrupted 부팅 오류 해결
ASRock Instant Flash BIOS 업데이트 안전한 순서
저라면 ASRock Instant Flash 업데이트를 아래 순서로 진행하겠습니다. ASUS EZ Flash, MSI M-FLASH, GIGABYTE Q-Flash 등 다른 메인보드에서도 BitLocker와 TPM에 대한 기본 원리는 거의 같습니다.
- 메인보드 정확한 모델명과 현재 BIOS 버전 확인
- 해당 모델용 BIOS 파일인지 다시 확인
- BitLocker 또는 장치 암호화 활성화 여부 확인
- 48자리 BitLocker 복구키 백업
- BitLocker 보호 일시 중단
- 제조사에서 요구한다면 fTPM 관련 설정 확인
- Instant Flash 실행 후 BIOS 파일 선택
- 경고 조건을 충족했다면 Yes / 네 선택
- BIOS 업데이트 중 전원 차단 금지
- 업데이트 완료 후 TPM·Secure Boot·부팅순서 확인
- 윈도우 정상 부팅 후 BitLocker 보호 다시 시작
관련글 ▶ 메인보드 모델명·제조사·BIOS 버전 확인방법
BIOS 업데이트 후 반드시 확인할 설정
1. TPM 2.0 상태
키보드에서 Win + R을 누른 뒤 다음 명령을 입력합니다.
tpm.mscTPM 관리 화면에서 TPM을 사용할 준비가 되었습니다와 사양 버전 2.0인지 확인합니다.
AMD 메인보드는 BIOS에서 AMD CPU fTPM / AMD fTPM, Intel 메인보드는 Intel PTT / Platform Trust Technology처럼 표시될 수 있습니다.
2. Secure Boot 상태
Win + R을 누르고 다음 명령을 입력합니다.
msinfo32시스템 정보에서 BIOS 모드 : UEFI, 보안 부팅 상태 : 설정인지 확인합니다. BIOS 업데이트 과정에서 기본값이 로드되면서 Secure Boot나 CSM 설정이 바뀌는 경우가 있기 때문입니다.
3. BitLocker 다시 활성화
Resume-BitLocker -MountPoint "C:"이후 다음 명령으로 보호 상태가 다시 활성화되었는지 확인합니다.
manage-bde -status C:BIOS 업데이트 후 BitLocker 복구키가 갑자기 뜬다면?
BitLocker 보호를 일시 중단하지 않은 상태에서 BIOS를 업데이트했거나 TPM·Secure Boot 값이 변경됐다면 부팅할 때 파란 화면과 함께 BitLocker 복구키 48자리 입력을 요구할 수 있습니다.
이 경우 컴퓨터가 고장 난 것은 아닙니다. 부팅 보안환경이 이전과 달라졌기 때문에 Windows가 사용자를 확인하는 과정입니다. 화면에 표시된 복구키 ID와 일치하는 48자리 복구키를 찾아 입력합니다.
BitLocker 암호화 자체를 우회해서 데이터를 정상적으로 읽어내는 일반적인 방법은 없습니다. 무작정 TPM 초기화나 윈도우 재설치를 진행하기 전에 Microsoft 계정, 회사·학교 계정, USB, 백업파일 등 복구키가 저장될 만한 위치를 먼저 확인하는 것이 중요합니다.
업데이트 후 반복되는 오류별 해결방법
| 증상 | 확인할 부분 | 해결 방향 |
|---|---|---|
| 부팅할 때마다 BitLocker 복구키 | TPM / Secure Boot / PCR 상태 | 복구키로 부팅 후 BitLocker 보호 재설정 |
| TPM을 찾을 수 없음 | AMD fTPM / Intel PTT | BIOS에서 TPM 기능 활성화 |
| 윈도우11 요구사항 미충족 | TPM 2.0 / Secure Boot | tpm.msc 및 msinfo32 확인 |
| Windows Boot Manager 사라짐 | CSM / UEFI / 부팅순서 | UEFI 및 Windows Boot Manager 우선순위 복원 |
| PIN 사용할 수 없음 | TPM·Windows Hello | Microsoft 계정 로그인 후 PIN 재설정 |
| BIOS 설정이 모두 초기화됨 | XMP/EXPO·팬·부팅설정 | 기존 설정을 하나씩 다시 적용 |
관련글 ▶ TPM 2.0 미지원 PC 윈도우11 설치·업그레이드 및 활성화
노랗IT월드 함께 참고하면 좋은 해결방법
BitLocker 복구키가 이미 뜬 상태이거나 윈도우11 TPM·Secure Boot 문제까지 함께 발생한다면 아래 노랗IT월드 자료도 같이 확인하면 원인을 구분하기 쉽습니다.
노랗IT월드 ▶ 비트로커 복구키 없을 때 해결 + 복구키 확인·해지
BIOS 업데이트 후 BitLocker 복구화면이 떴을 때 복구키를 찾는 방법
노랗IT월드 ▶ 윈도우11 업그레이드 오류 TPM 2.0·Secure Boot 해결
TPM 2.0 및 보안부팅 활성화 상태와 윈도우11 설치 조건 확인
자주 묻는 질문 FAQ
ASRock Instant Flash BitLocker 경고에서 Yes를 눌러도 되나요?
네. BitLocker 복구키를 백업하고 BitLocker 보호를 일시 중단한 상태라면 BIOS 파일이 정확한지 다시 확인한 뒤 진행하면 됩니다. 준비하지 않았다면 No를 선택하고 먼저 Windows로 돌아가는 편이 안전합니다.
BitLocker를 완전히 꺼야 하나요?
일반적인 BIOS·UEFI 펌웨어 업데이트에서는 BitLocker 전체 복호화보다 보호 일시 중단을 먼저 고려할 수 있습니다. 다만 특정 메인보드와 BIOS 버전에서 제조사가 별도의 절차를 요구한다면 해당 모델의 공식 안내를 우선 확인해야 합니다.
BIOS 업데이트하면 데이터가 삭제되나요?
정상적인 BIOS 펌웨어 업데이트 자체가 SSD의 윈도우 파일을 삭제하는 작업은 아닙니다. 다만 TPM·Secure Boot·부팅설정이 변경되면서 BitLocker 복구키 요구 또는 부팅 오류가 발생할 수 있기 때문에 사전 준비가 필요합니다.
BitLocker를 설정한 기억이 없는데 왜 경고가 뜨나요?
윈도우11 장치와 계정 구성에 따라 장치 암호화(Device Encryption)가 사용되는 경우가 있습니다. 따라서 직접 BitLocker를 설정한 기억이 없더라도 BIOS 업데이트 전에는 암호화 상태와 복구키를 확인하는 것이 좋습니다.
BIOS 업데이트 후 BitLocker 복구키 화면이 뜨면 PC가 고장 난 건가요?
대부분 하드웨어 고장이 아니라 BIOS·TPM 등의 보안 측정값이 변경되어 Windows가 복구키를 요구하는 상황입니다. 올바른 48자리 복구키를 입력하면 정상 부팅되는 경우가 많습니다.
TPM Clear를 실행하면 해결되나요?
복구키를 확보하지 않은 상태에서는 먼저 실행하지 않는 것이 좋습니다. TPM 초기화는 BitLocker와 Windows Hello 등 TPM을 사용하는 보안 기능에 영향을 줄 수 있기 때문에 원인을 확인한 뒤 진행해야 합니다.
정리 - BIOS 업데이트보다 복구키 확인이 먼저
ASRock Instant Flash에서 보이는 “Please suspend BitLocker and any encryption or security relying on the TPM” 경고는 BIOS 업데이트 실패 메시지가 아닙니다. BIOS 업데이트로 TPM·UEFI 환경이 바뀔 수 있으니 BitLocker 복구키를 확보하고 보안 보호를 잠시 중단한 뒤 진행하라는 안전 경고에 가깝습니다.
따라서 저라면 복구키 백업 → BitLocker 상태 확인 → 보호 일시 중단 → 정확한 BIOS 파일 확인 → Instant Flash 업데이트 → TPM·Secure Boot 확인 → BitLocker 다시 활성화 순서로 진행하겠습니다.
특히 복구키를 모르는 상태에서 무작정 Yes를 누르거나 Clear TPM, fTPM 초기화부터 진행하는 것만 피하더라도 BIOS 업데이트 뒤 갑자기 윈도우가 잠기는 상황을 상당 부분 예방할 수 있습니다.
'IT 오류해결 > 윈도우·부팅 오류' 카테고리의 다른 글
| 윈도우11 PIN 로그인 안됨|MSConfig 서비스 전부 껐다면 초기화 전 복구방법 (0) | 2026.11.10 |
|---|---|
| Visual C++ 2005~2026 통합 다운로드|윈도우11·10 x86·x64 설치·삭제 및 DLL 오류 (0) | 2026.11.10 |
| 윈도우11 EFS 파일 암호화 해제 및 비활성화 방법|인증서 백업·복호화 오류 해결 (0) | 2026.11.10 |



댓글