USB 꽂았더니 트로이목마?|Windows 11 악성코드 검사·숨김파일 복구·랜섬웨어 대응
USB 메모리나 외장하드를 회사·학교·PC방·다른 사람 PC에 연결한 뒤 갑자기 폴더가 바로가기로 바뀌거나, 파일이 사라지고, Microsoft Defender에서 트로이목마 경고가 반복된다면 단순 USB 오류보다 악성코드 감염을 먼저 의심해야 합니다.
특히 출처가 불분명한 크랙 프로그램, 불법 소프트웨어, 실행파일을 USB에 보관했다가 여러 PC에서 실행하면 트로이목마·다운로더·정보탈취형 악성코드·랜섬웨어가 PC와 이동식 저장장치 사이에서 반복 감염될 수 있습니다.
2026년 기준 가장 안전한 대응 순서
① 의심 파일은 실행하지 말고 USB를 분리
② 랜섬웨어·정보탈취가 의심되면 인터넷과 네트워크부터 격리
③ Windows Security 보안 인텔리전스 업데이트
④ USB는 사용자 지정 검사(Custom scan)
⑤ PC 전체는 전체 검사(Full scan)
⑥ 같은 위협이 재발하면 Microsoft Defender Offline
⑦ 악성코드 제거 후 숨겨진 원본 파일만 attrib으로 표시
⑧ 중요한 데이터 백업 후 USB 포맷 또는 교체 판단
윈도우 부팅시 알약 트로이목마 계속 뜨는경우 치료방법
윈도우 부팅시 알약 트로이목마 계속 뜨는경우 치료방법 현재 저의 경우 윈도우10 운영체제를 사용하고 있는데 어느순간부터 알약의 실시간검사에서 윈도우 부팅시 트로이목마 바이러스가
jab-guyver.co.kr
트로이목마 감염 의심 증상
다음 증상 하나만으로 감염을 확정할 수는 없지만 여러 항목이 동시에 나타난다면 Windows Security에서 정밀 검사를 하는 것이 좋습니다.
- USB 원래 폴더가 사라지고 같은 이름의 .lnk 바로가기만 생김
- 설치한 적 없는 프로그램·브라우저 확장 프로그램이 나타남
- 부팅할 때마다 동일한 트로이목마가 반복 검출됨
- 브라우저 검색엔진·시작페이지가 임의로 변경됨
- 알 수 없는 PowerShell·CMD·스크립트가 실행됨
- CPU·디스크·네트워크 사용률이 이유 없이 높아짐
- 문서·사진 확장자가 이상하게 바뀌고 열리지 않음
- 백신·Windows Security 설정이 임의로 꺼짐

랜섬웨어처럼 파일이 실제로 암호화된 경우와 ‘바로가기 바이러스’처럼 파일을 숨긴 경우는 완전히 다릅니다.
파일이 단순히 Hidden/System 속성으로 감춰졌다면 attrib로 다시 보이게 할 수 있지만, 파일 내용 자체가 암호화됐다면 attrib 명령으로 복구되지 않습니다.
Windows 11 Microsoft Defender부터 최신 상태로 만들기
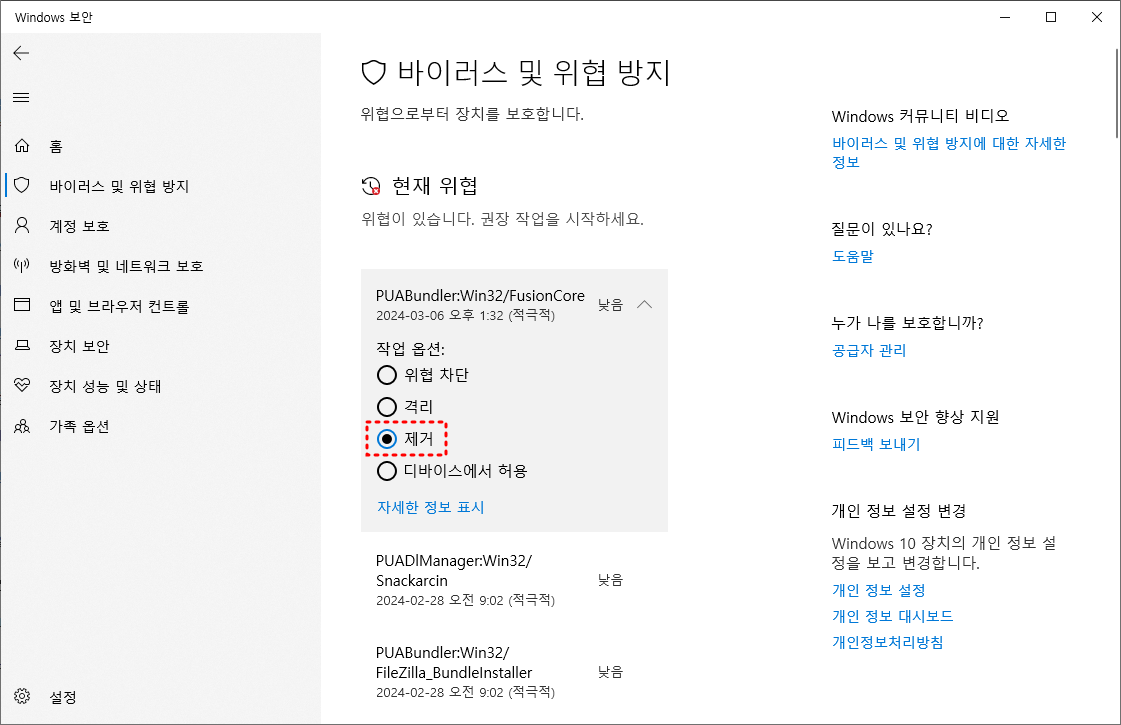
Windows 11에서는 별도 백신이 없어도 Windows Security의 Microsoft Defender Antivirus가 기본 제공됩니다.
먼저 Windows 보안 → 바이러스 및 위협 방지 → 보호 업데이트에서 최신 보안 인텔리전스를 확인합니다.
실시간 보호, 클라우드 제공 보호, 변조 방지(Tamper Protection) 같은 핵심 보호 기능도 특별한 이유가 없다면 켜두는 것이 좋습니다.
Defender + 알약 + V3 같은 여러 실시간 백신을 동시에 주력으로 켜두는 방식은 권장하지 않습니다.
호환 가능한 타사 백신이 설치되면 Windows는 보안 공급자 상태에 따라 Defender Antivirus 동작을 조정합니다. 평소에는 신뢰할 수 있는 실시간 백신 하나를 주력으로 사용하고, 필요할 때 다른 도구를 2차 온디맨드 검사 용도로 활용하는 편이 낫습니다.
USB·외장하드만 먼저 악성코드 검사하는 방법
Windows가 이동식 드라이브를 정상 인식하고 드라이브 문자가 보인다면 USB 전체를 사용자 지정 검사할 수 있습니다.
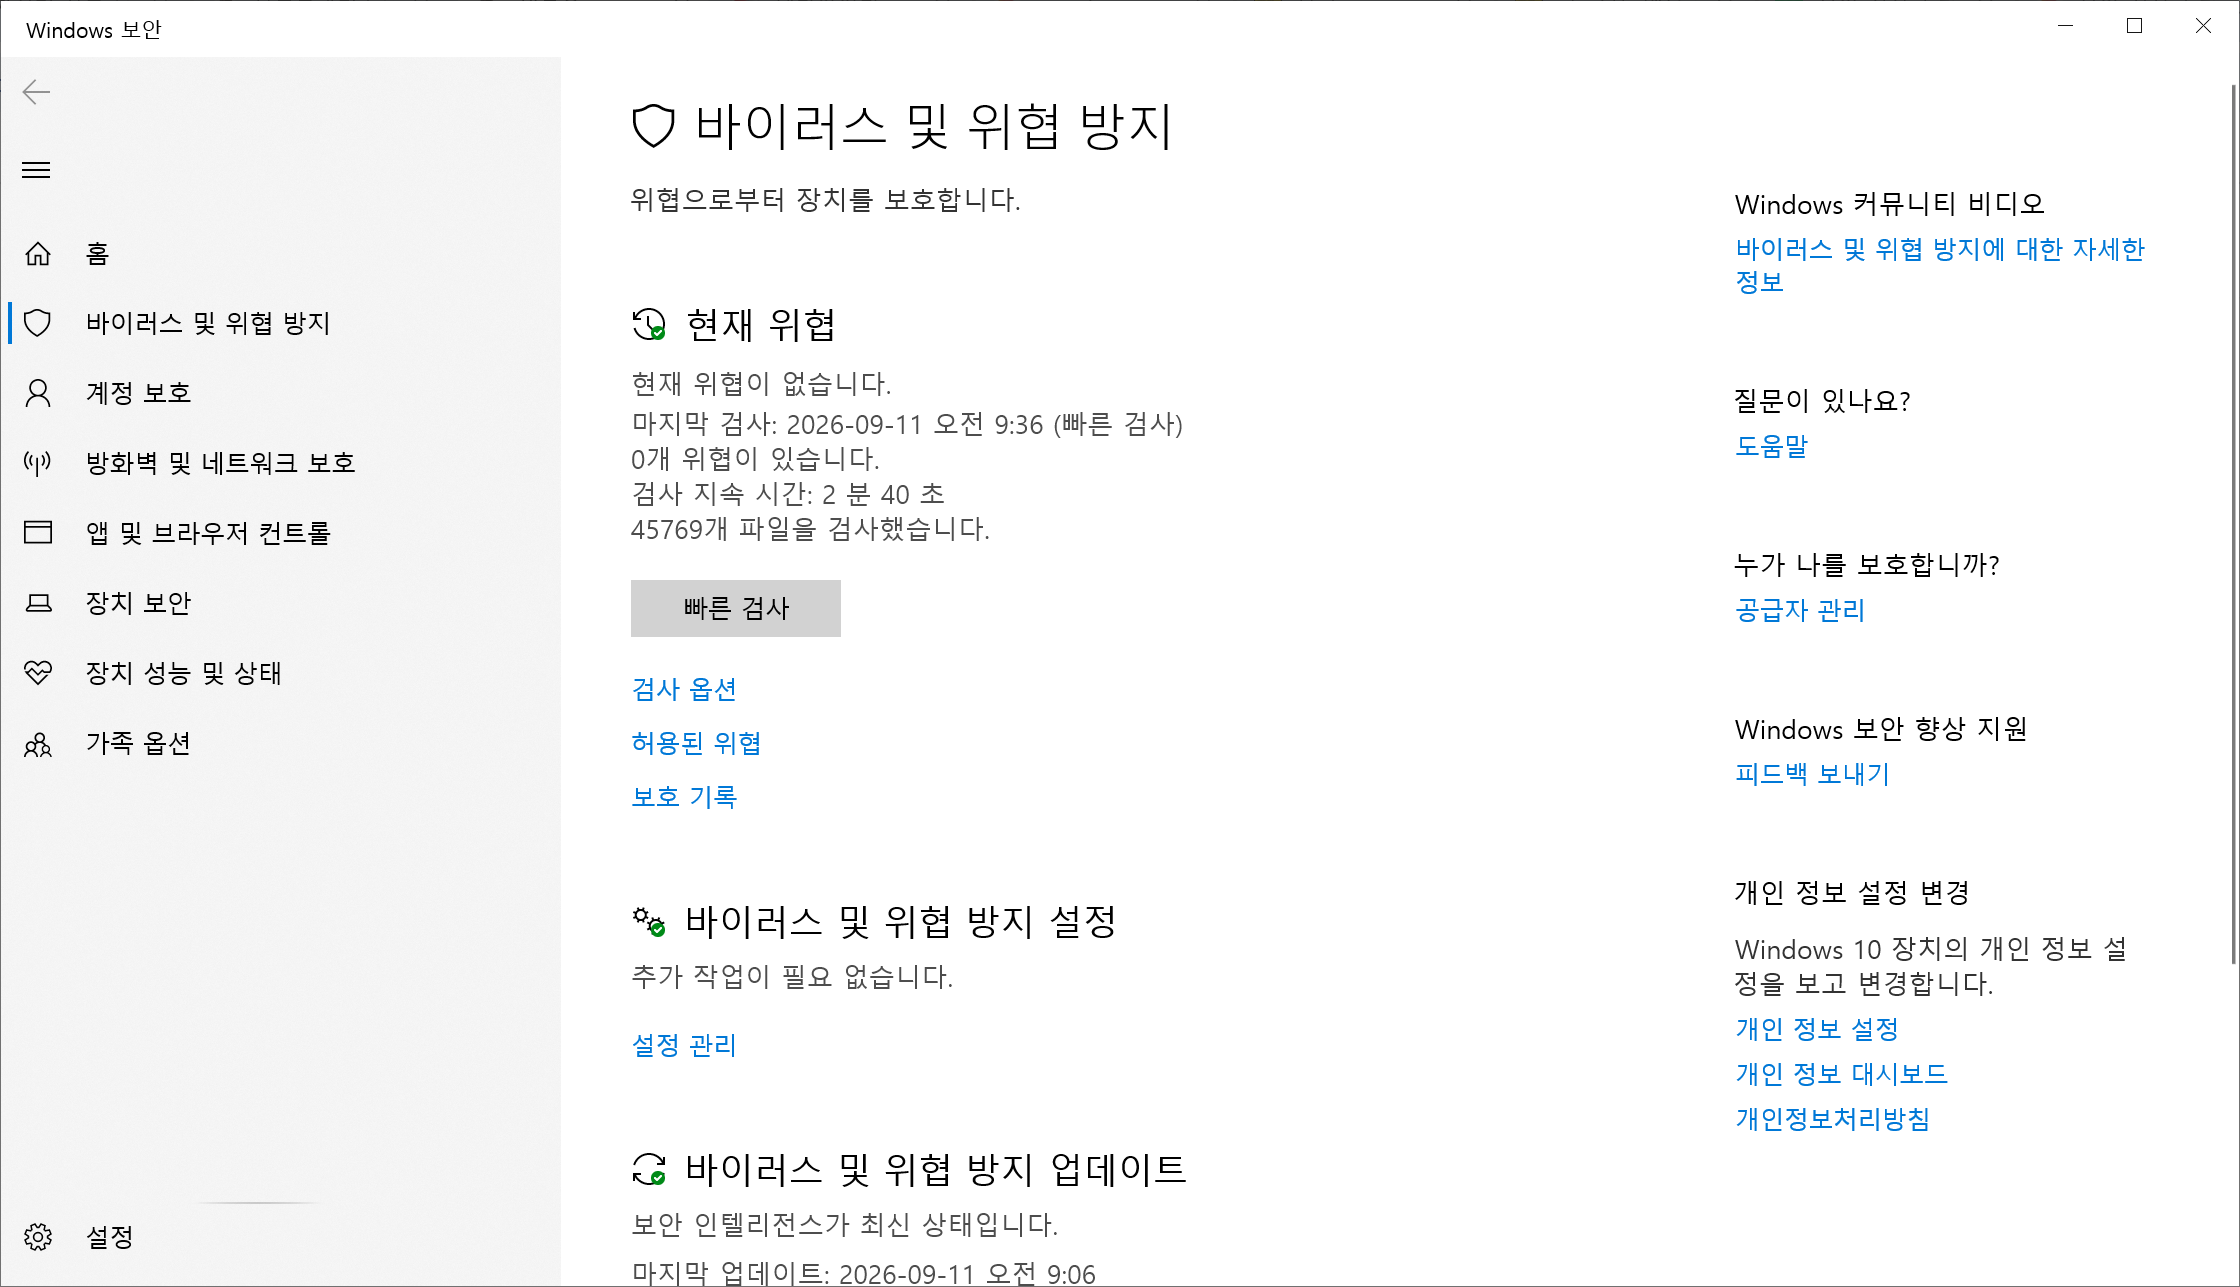
- 파일 탐색기에서 내 PC를 엽니다.
- USB 또는 외장하드 드라이브를 마우스 오른쪽 버튼으로 클릭합니다.
- 표시되는 보안 검사 메뉴를 선택하거나 Windows Security를 엽니다.
- 바이러스 및 위협 방지 → 검사 옵션 → 사용자 지정 검사를 선택합니다.
- 해당 USB·외장하드 드라이브를 지정해 검사합니다.
Microsoft도 이동식 USB 드라이브를 우클릭해 사용 중인 보안 소프트웨어로 검사하거나, 사용자 지정 검사를 이용해 특정 위치를 검사하도록 안내합니다.
PC 전체검사 후 반복 감염이면 Defender Offline
USB에서 악성코드를 지웠는데 재부팅할 때마다 같은 트로이목마가 다시 생긴다면 PC 내부의 다른 구성요소가 악성코드를 다시 설치하고 있을 수 있습니다.
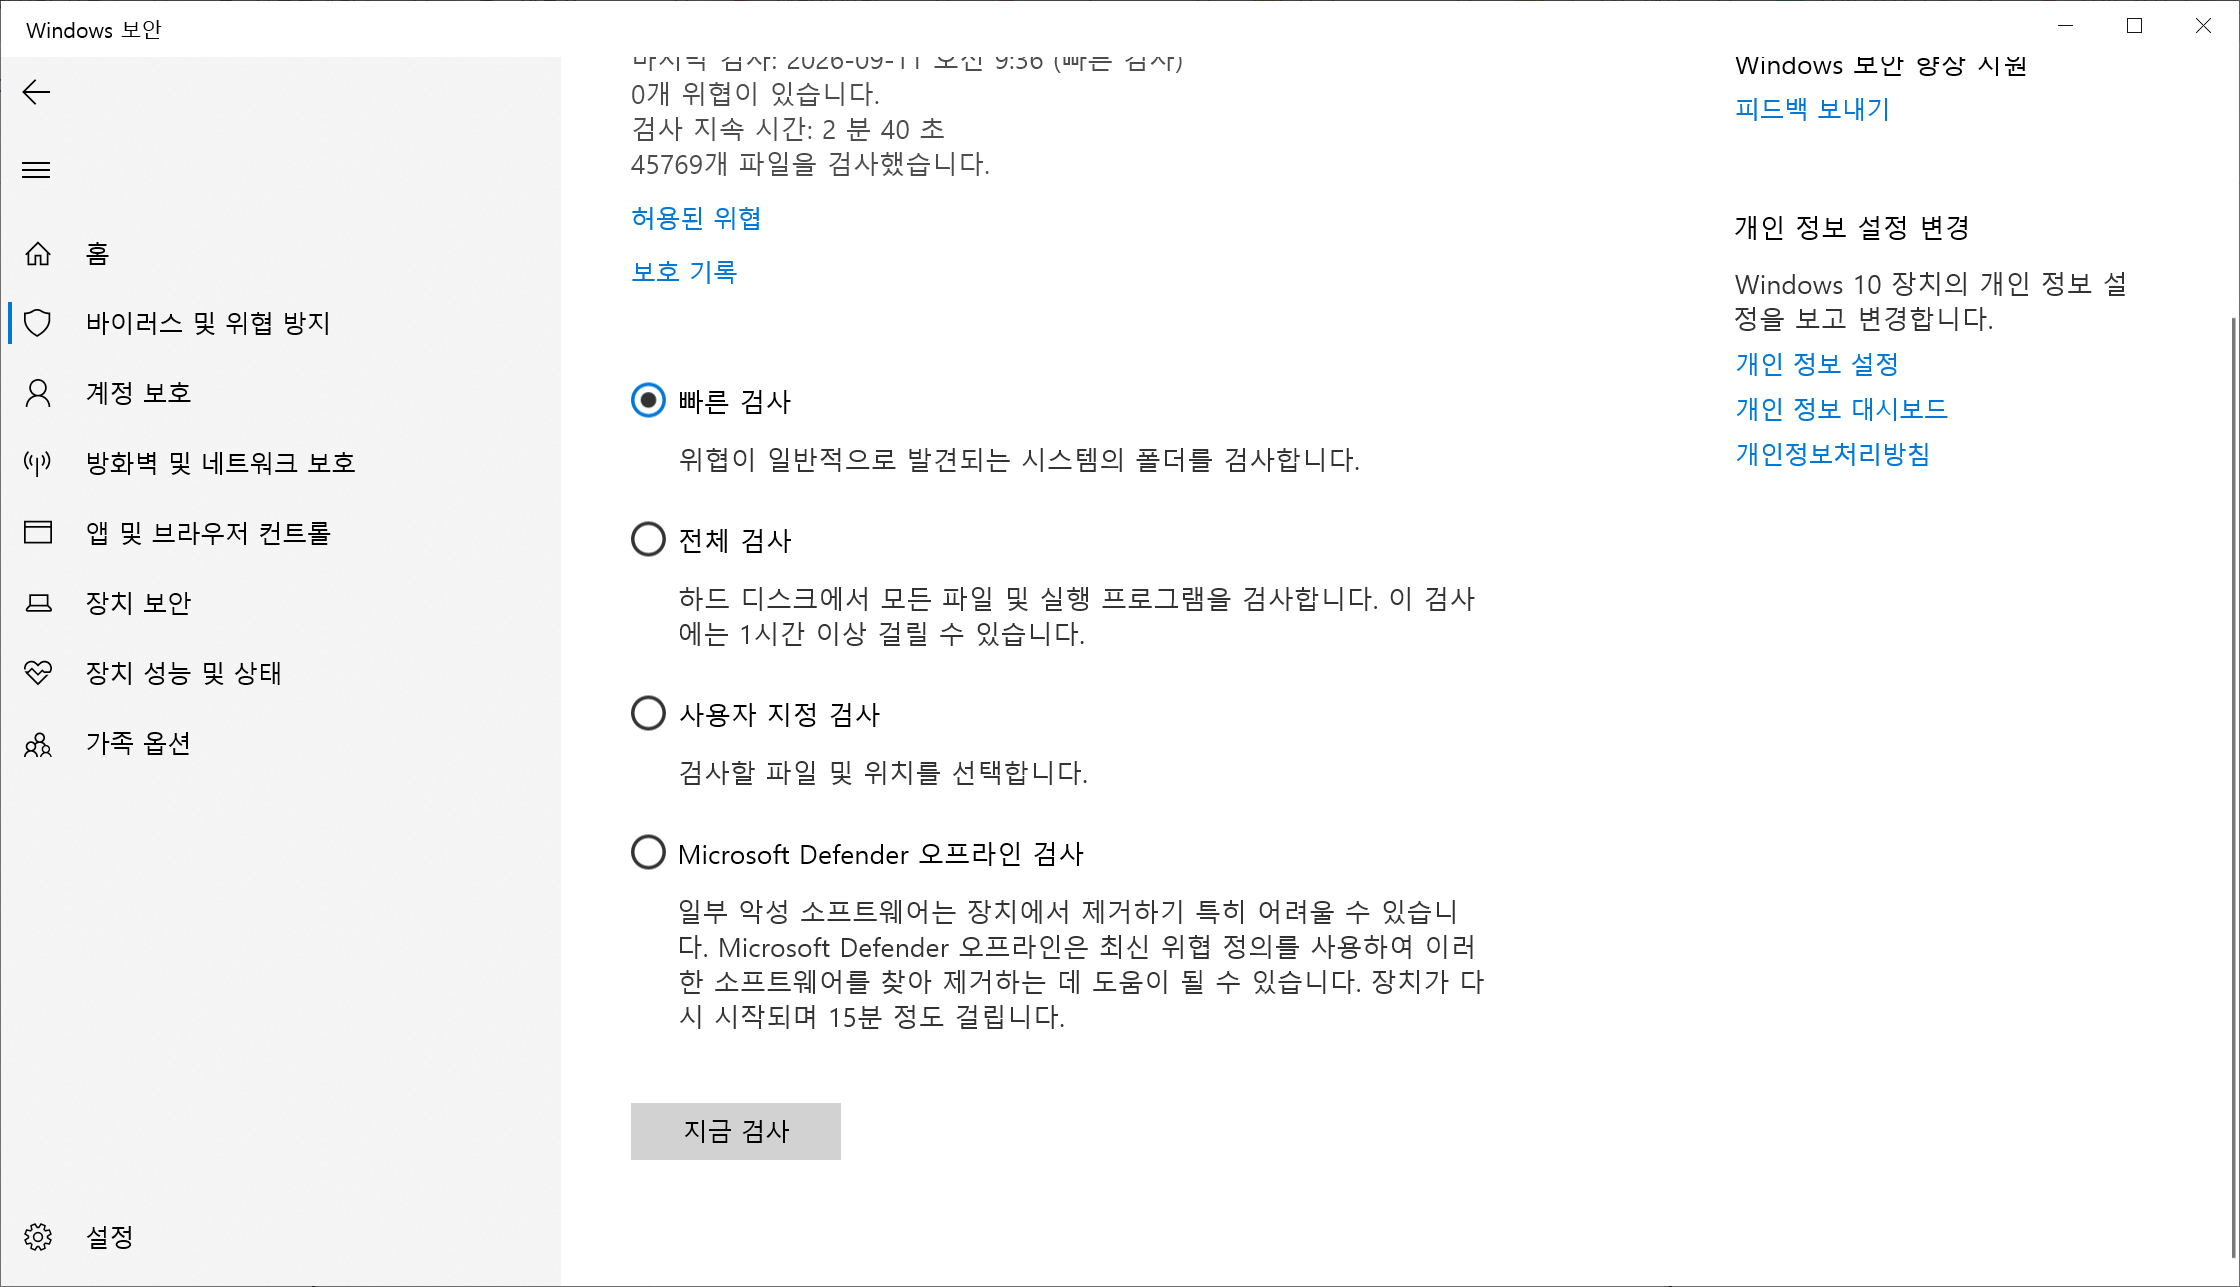
먼저 Windows 보안 → 바이러스 및 위협 방지 → 검사 옵션 → 전체 검사를 진행합니다. 그래도 같은 위협이 반복 검출된다면 Microsoft Defender Antivirus(오프라인 검사)가 더 적합합니다.
Microsoft Defender Offline은 Windows가 완전히 로드되기 전에 검사합니다.
PC가 재부팅돼 Windows 복구 환경에서 검사가 실행되기 때문에 일반 Windows 실행 중 자신을 숨기거나 방어하는 지속성 악성코드를 찾는 데 유리합니다. 실행 전 열려 있는 작업은 반드시 저장하세요.
- Windows 보안 실행
- 바이러스 및 위협 방지
- 검사 옵션
- Microsoft Defender Antivirus(오프라인 검사)
- 지금 검사 선택
검사가 끝난 뒤에는 Windows 보안 → 보호 기록에서 검출·격리·삭제된 항목을 확인할 수 있습니다.
안전모드는 언제 사용하면 좋을까?
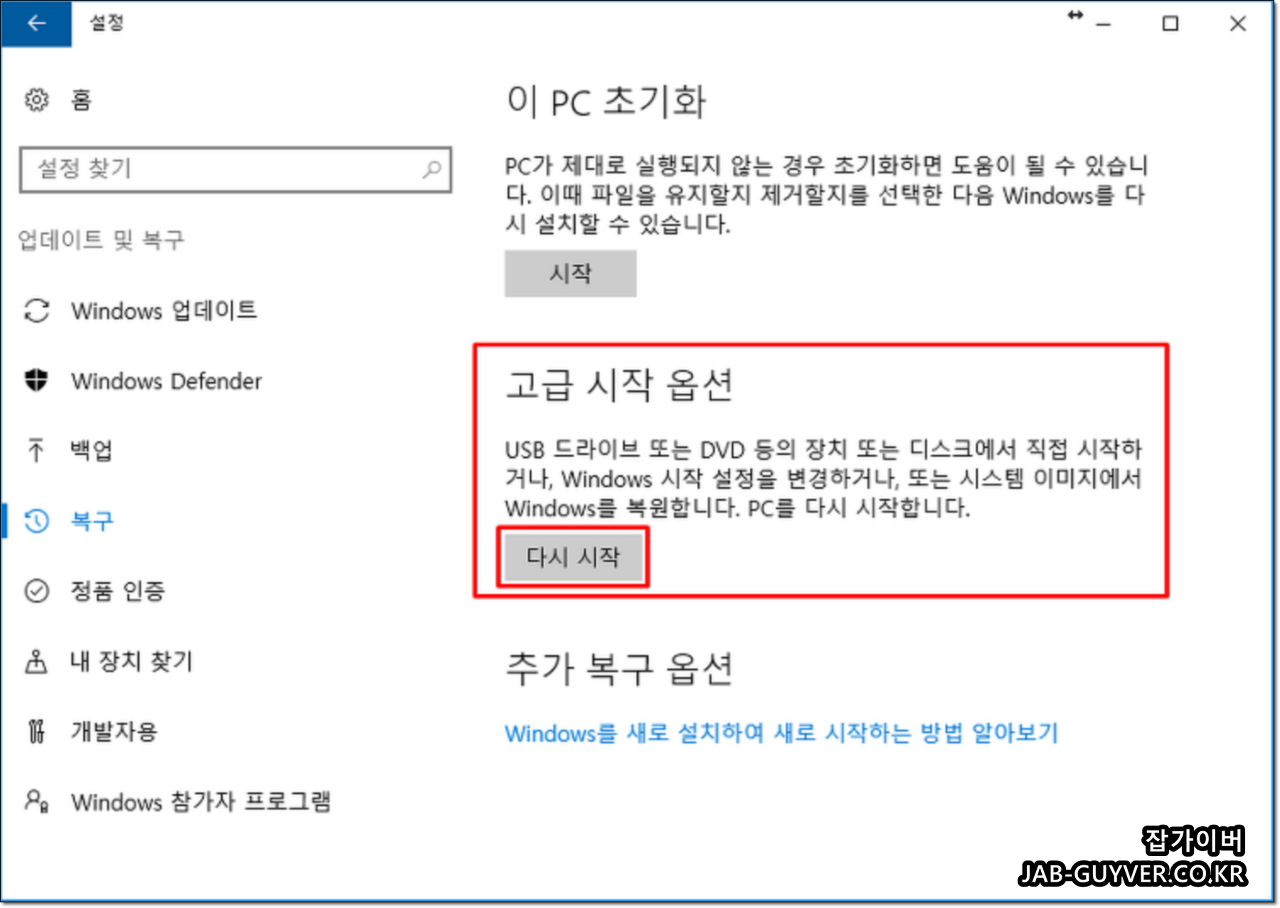
아래 안전모드 캡처 일부는 이전 Windows 화면입니다.
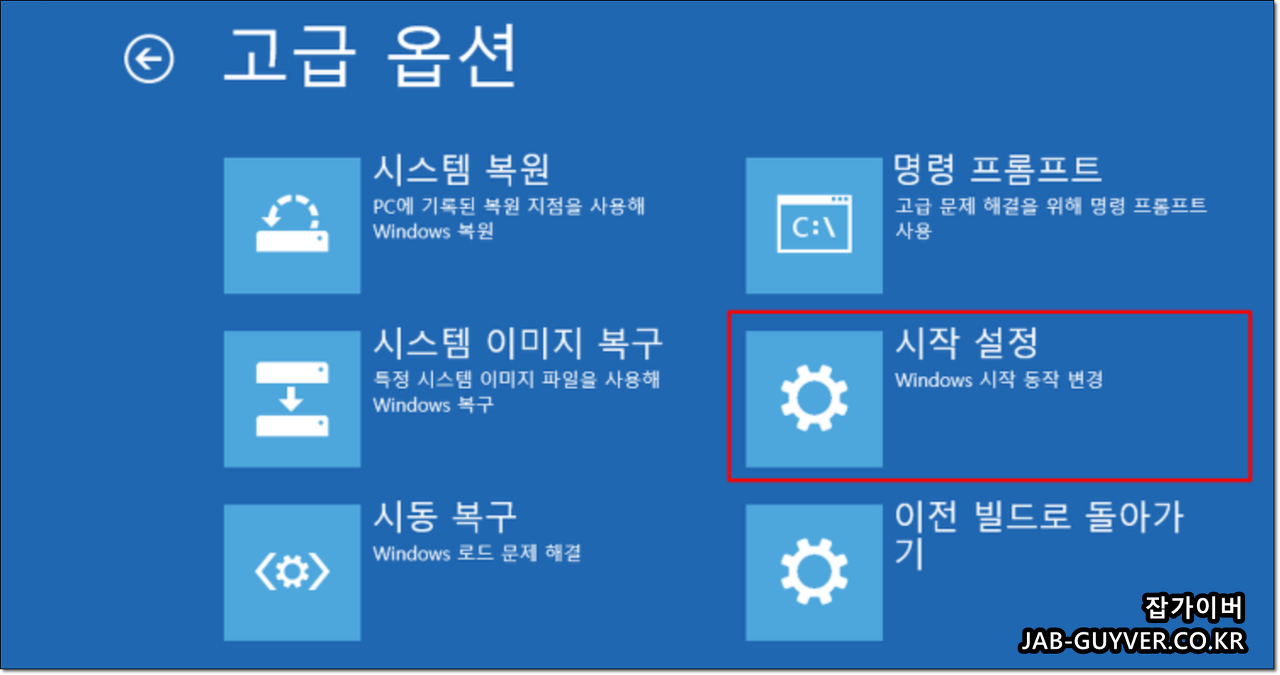
메뉴 디자인은 달라질 수 있지만 진행 흐름은 설정 → 시스템 → 복구 → 고급 시작 옵션 → 문제 해결 → 고급 옵션 → 시작 설정 순서로 보면 됩니다.
예전에는 악성코드를 지우기 위해 F8 안전모드부터 들어가는 방법이 많이 사용됐습니다.
하지만 현재 Windows 11에서는 Defender Offline을 먼저 사용하는 편이 더 직접적입니다.
안전모드는 특정 악성 프로세스 때문에 파일 삭제나 프로그램 제거가 안 될 때 보조 수단으로 사용하세요.
원문처럼 아래 명령으로 레거시 F8 부팅 메뉴를 강제로 활성화하는 방식은 일반 사용자에게 꼭 필요한 절차가 아닙니다.
bcdedit /set {default} bootmenupolicy legacy2026년 글에서는 위 BCDEdit 변경을 기본 복구방법으로 권장하지 않습니다.
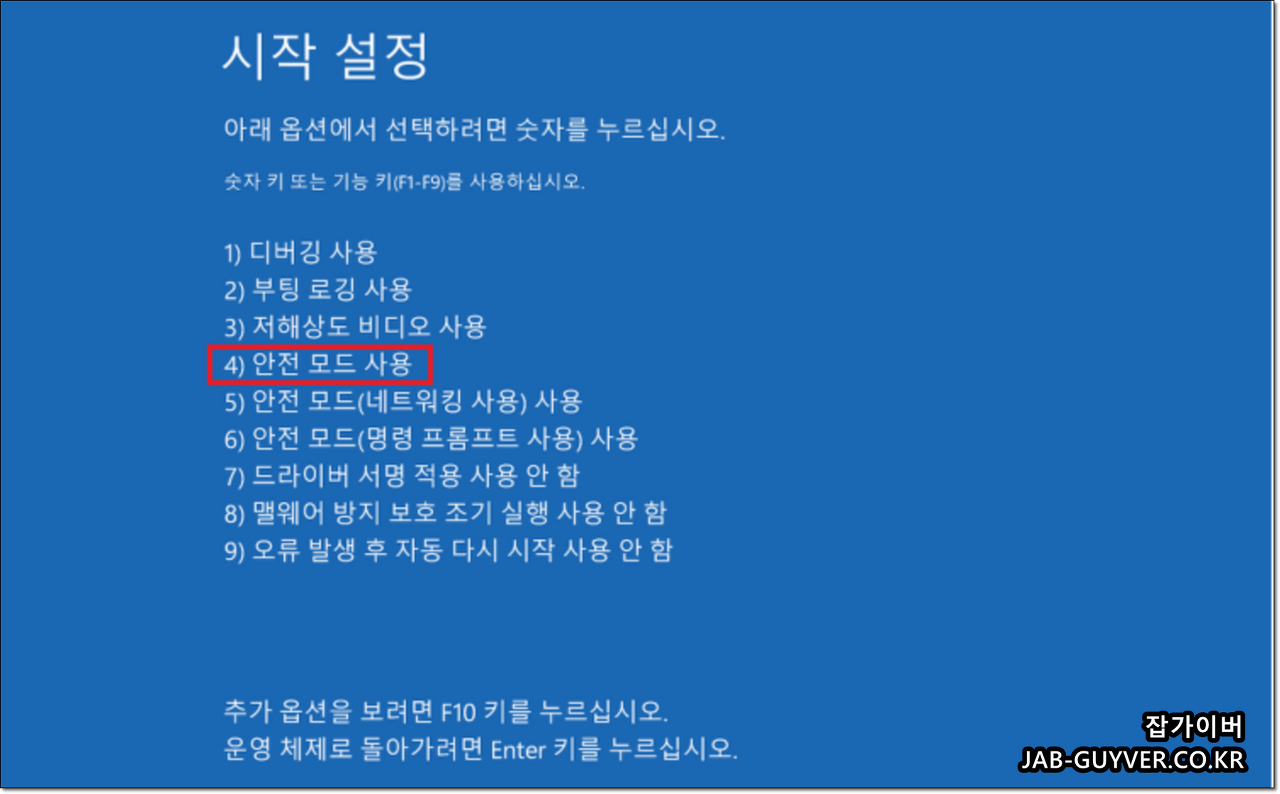
부팅 설정을 직접 바꾸지 않아도 Windows 복구 환경의 ‘시작 설정’에서 안전모드에 들어갈 수 있습니다.

Windows 11 안전모드 최신 진입 순서
- 설정 → 시스템 → 복구로 이동합니다.
- 고급 시작 옵션 → 지금 다시 시작을 선택합니다.
- 문제 해결 → 고급 옵션 → 시작 설정 → 다시 시작을 선택합니다.
- 재부팅 후 4 또는 F4 = 안전모드, 인터넷 연결이 꼭 필요하면 5 또는 F5 = 네트워킹 사용 안전모드를 선택합니다.
감염 PC에서는 네트워크 연결 자체가 위험할 수 있으므로 단순 악성파일 제거 목적이라면 인터넷이 없는 일반 안전모드를 우선 고려하는 편이 낫습니다.
알약·V3 같은 타사 백신은 어떻게 활용할까?
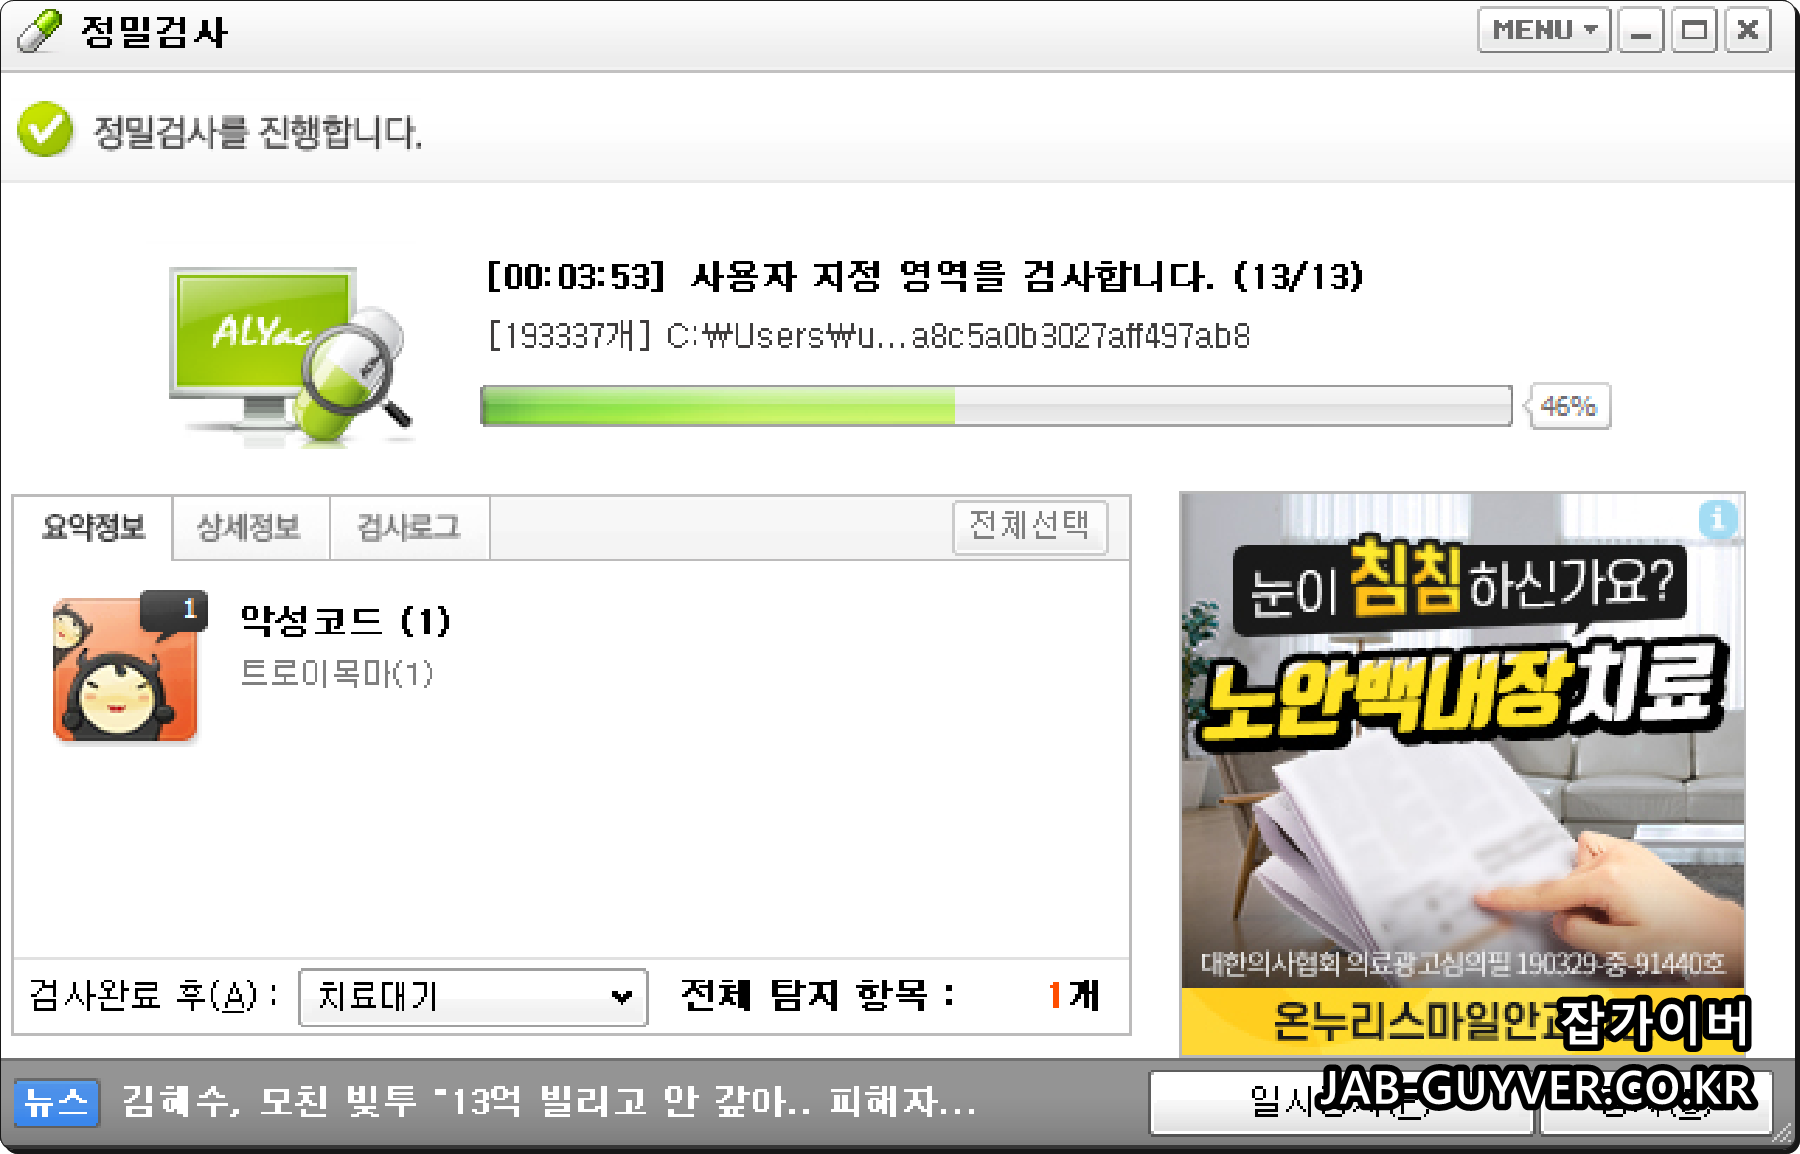
기존 글의 알약 정밀검사 화면은 참고용으로 유지했습니다.
현재는 특정 백신 하나를 필수로 권하기보다 Windows Security에서 먼저 검사하는 것을 우선합니다.
추가 확인이 필요할 때 최신 엔진을 사용하는 신뢰할 수 있는 타사 백신을 2차 검사 용도로 활용하는 편이 좋습니다.
이미 Defender에서 악성코드를 격리했다면 다른 백신을 설치하기 전에 보호 기록에서 검출 파일명·경로·처리 상태를 확인하세요. 같은 파일이 계속 생기는지 여부가 원인 추적에 중요합니다.
악성코드 치료 후 USB 폴더가 안 보일 때 attrib 복구
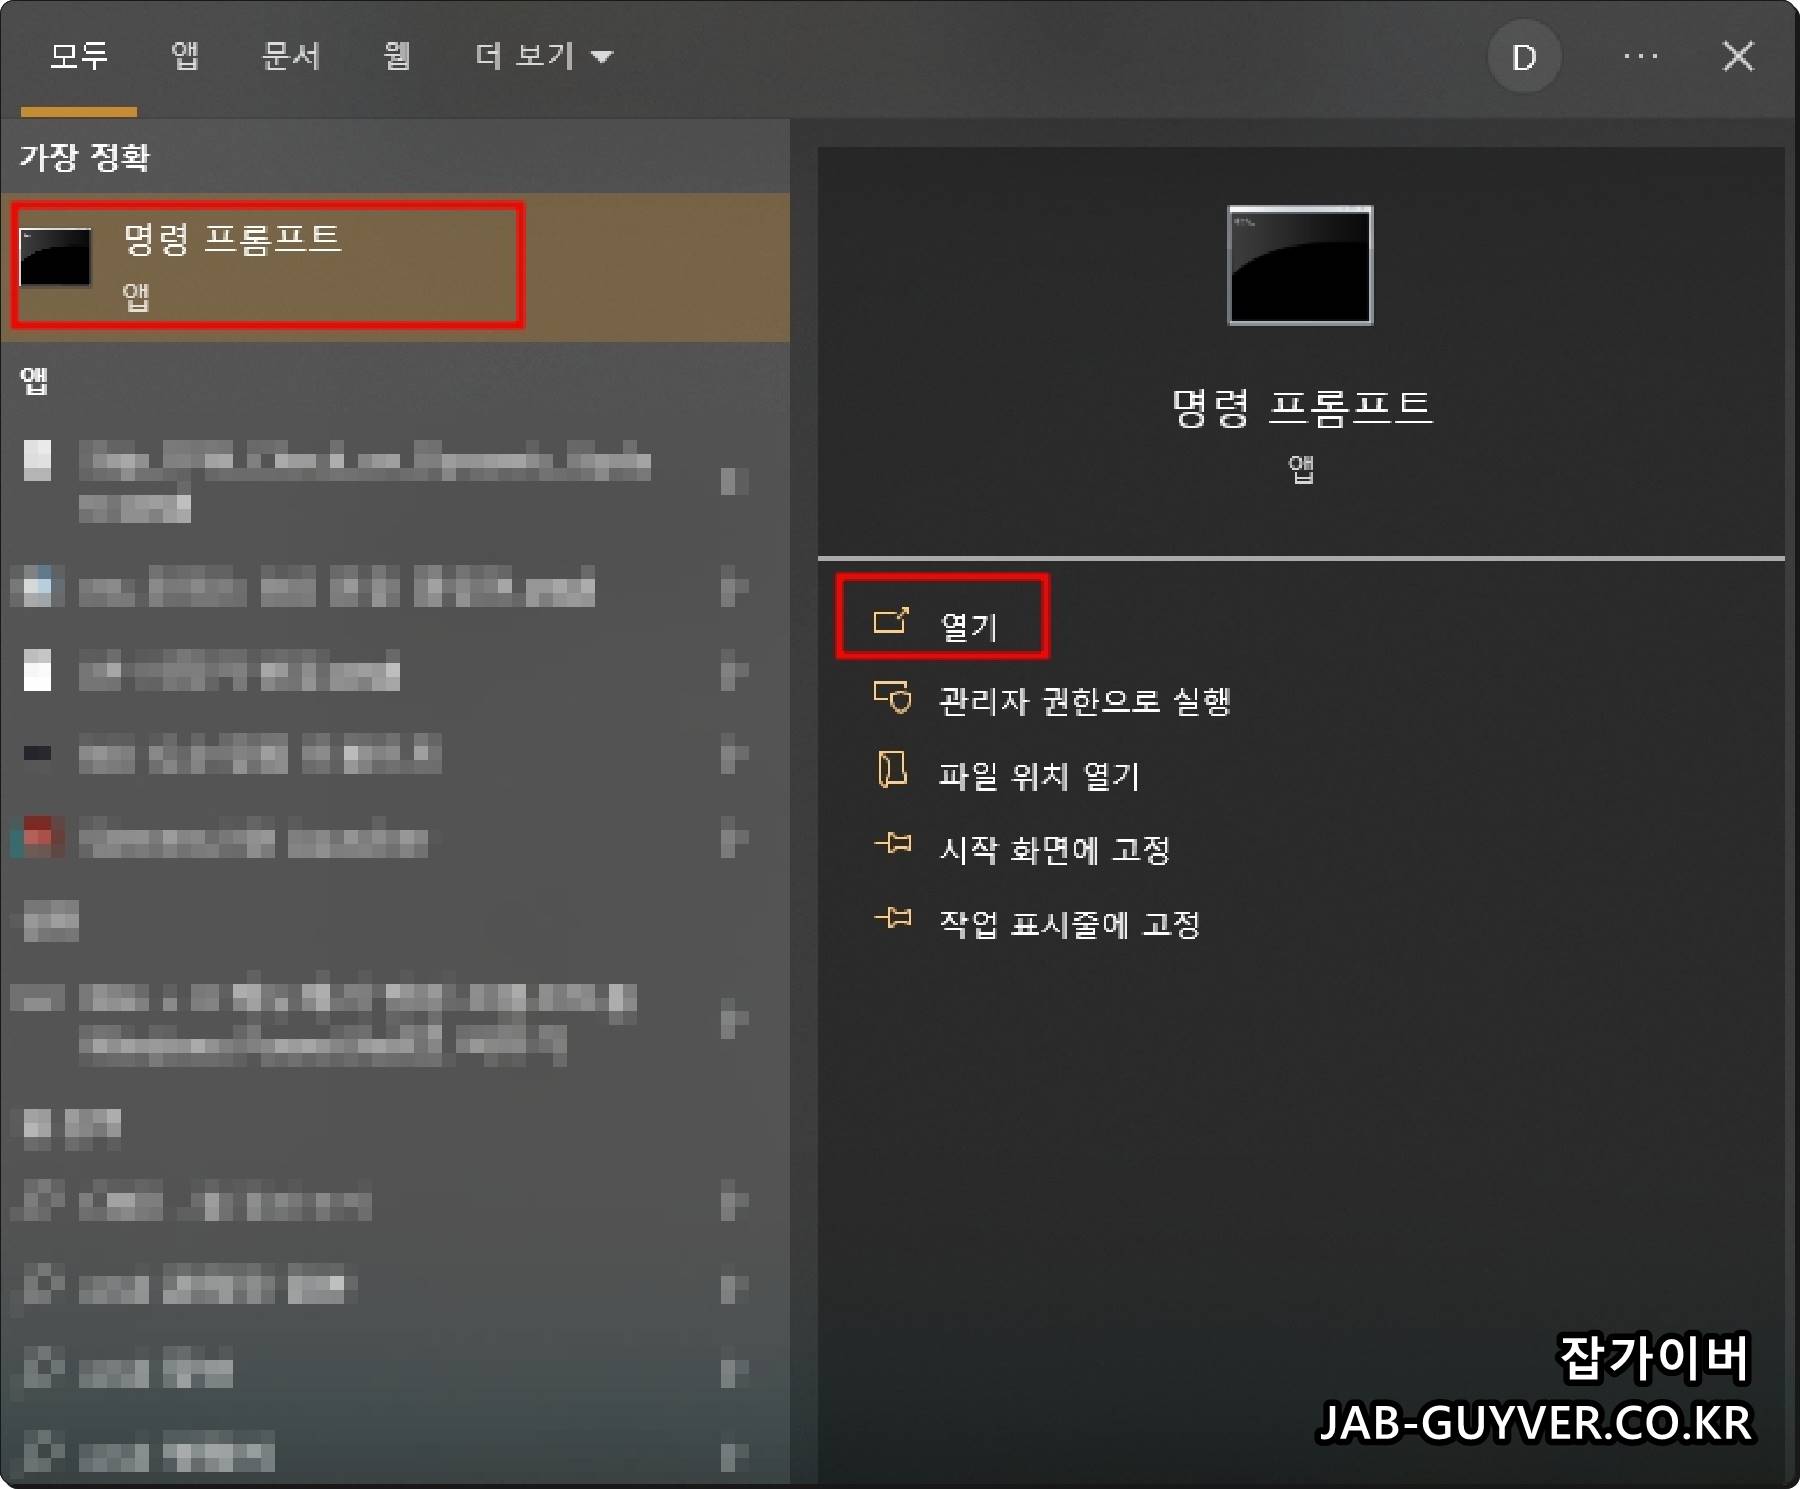
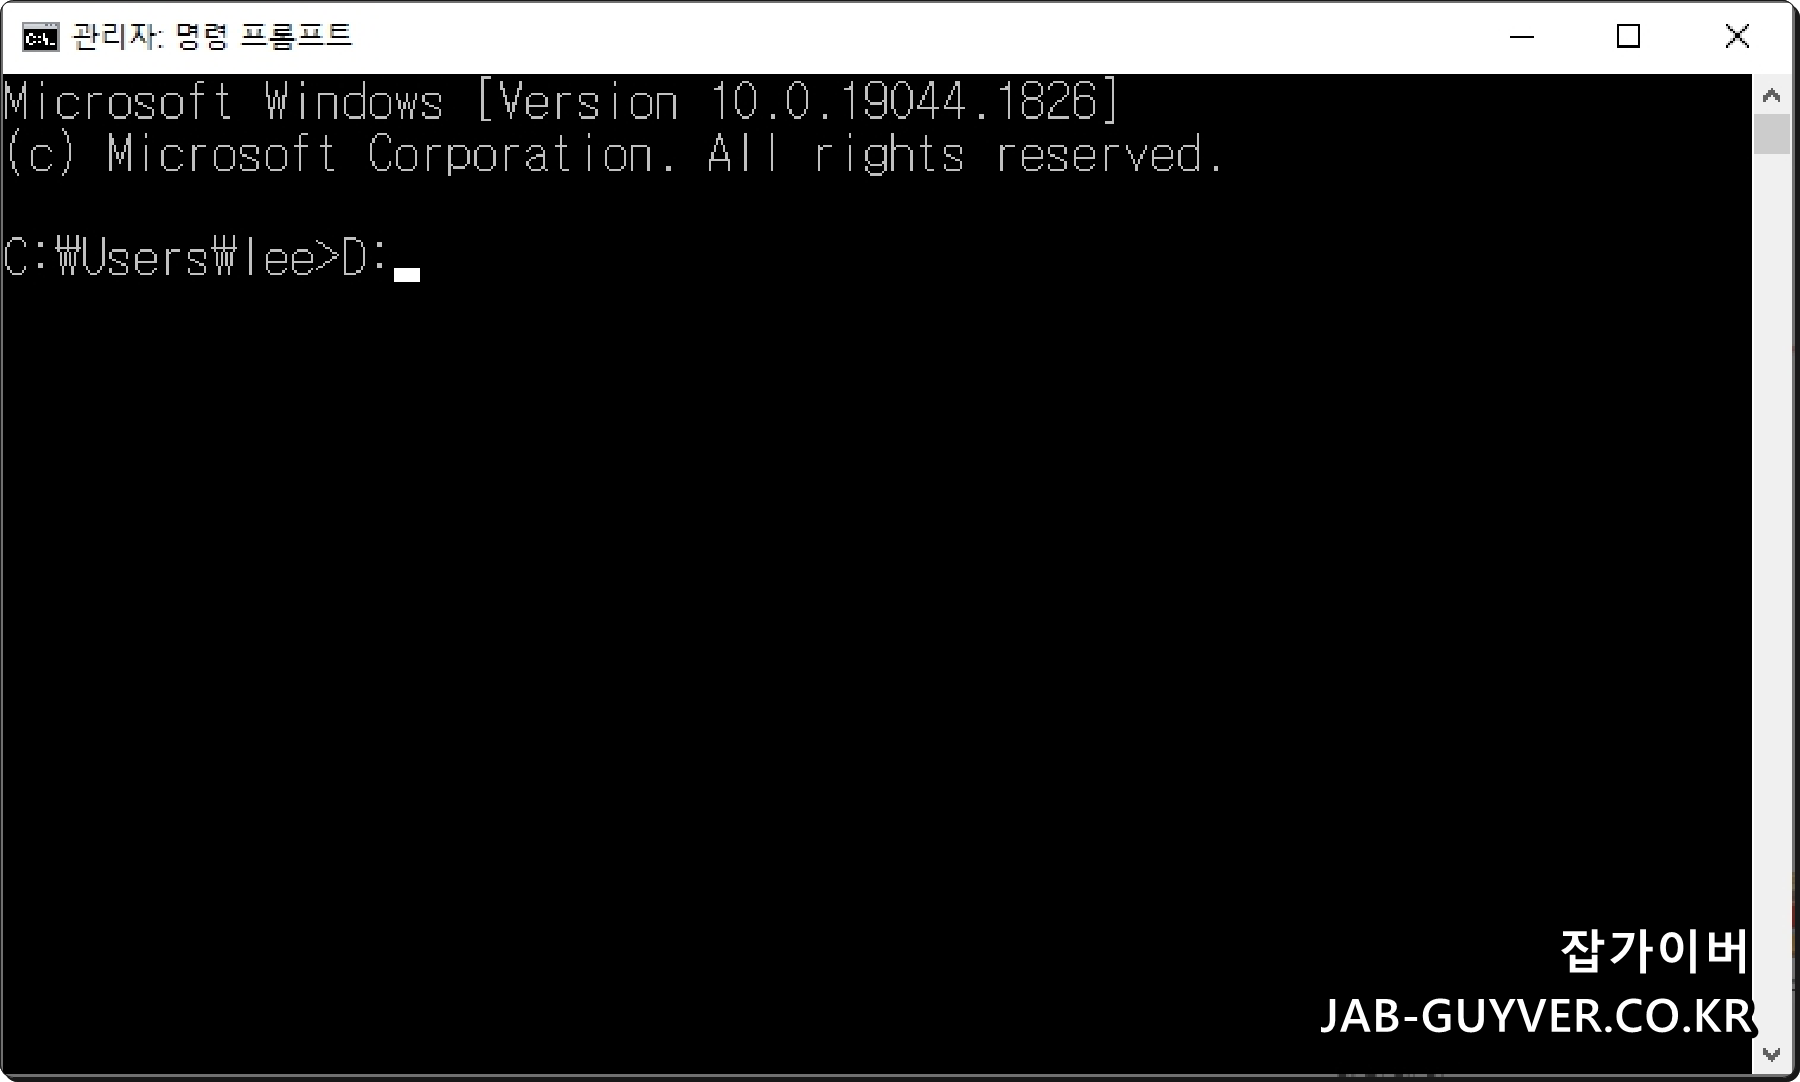
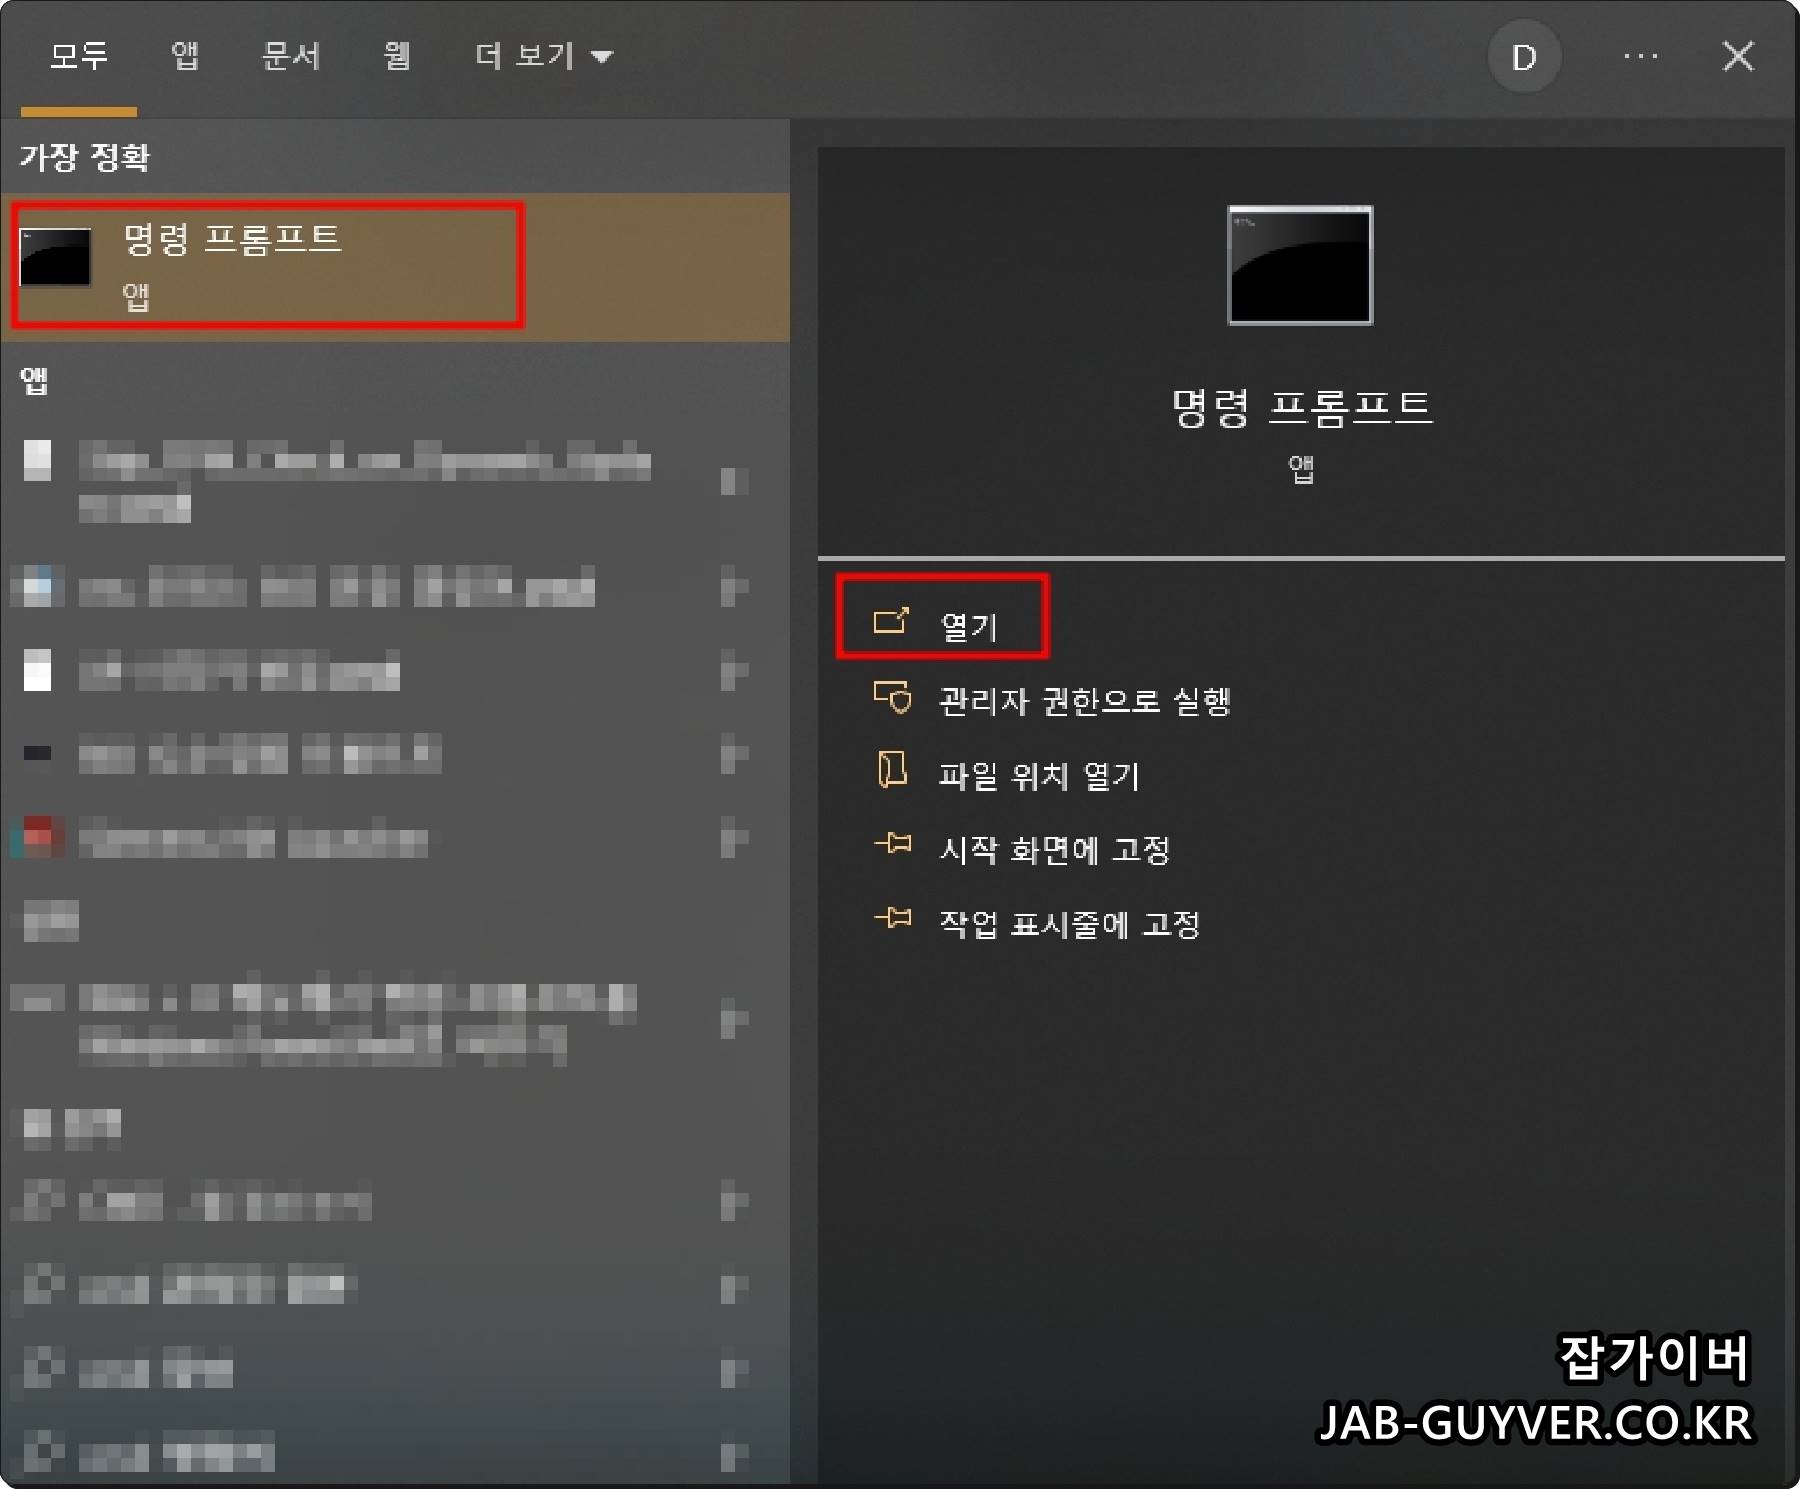
E:를 입력하고 Enter를 누릅니다.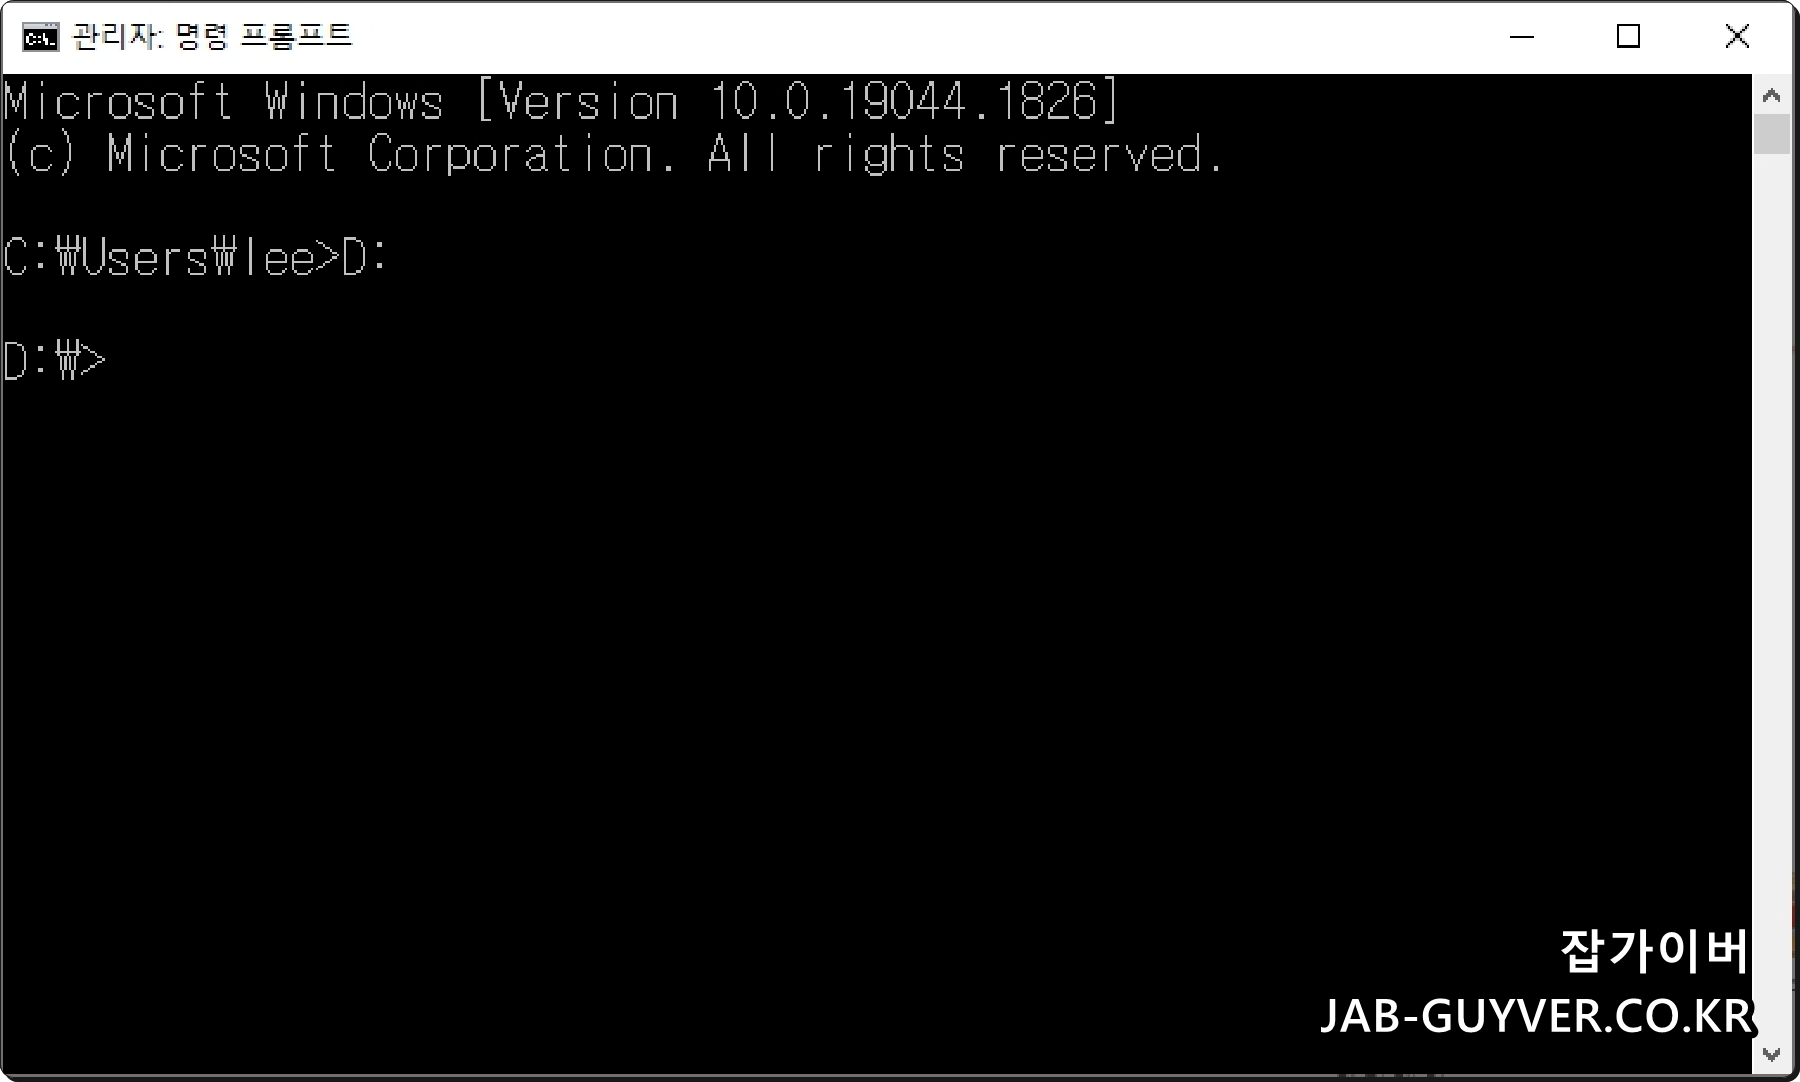
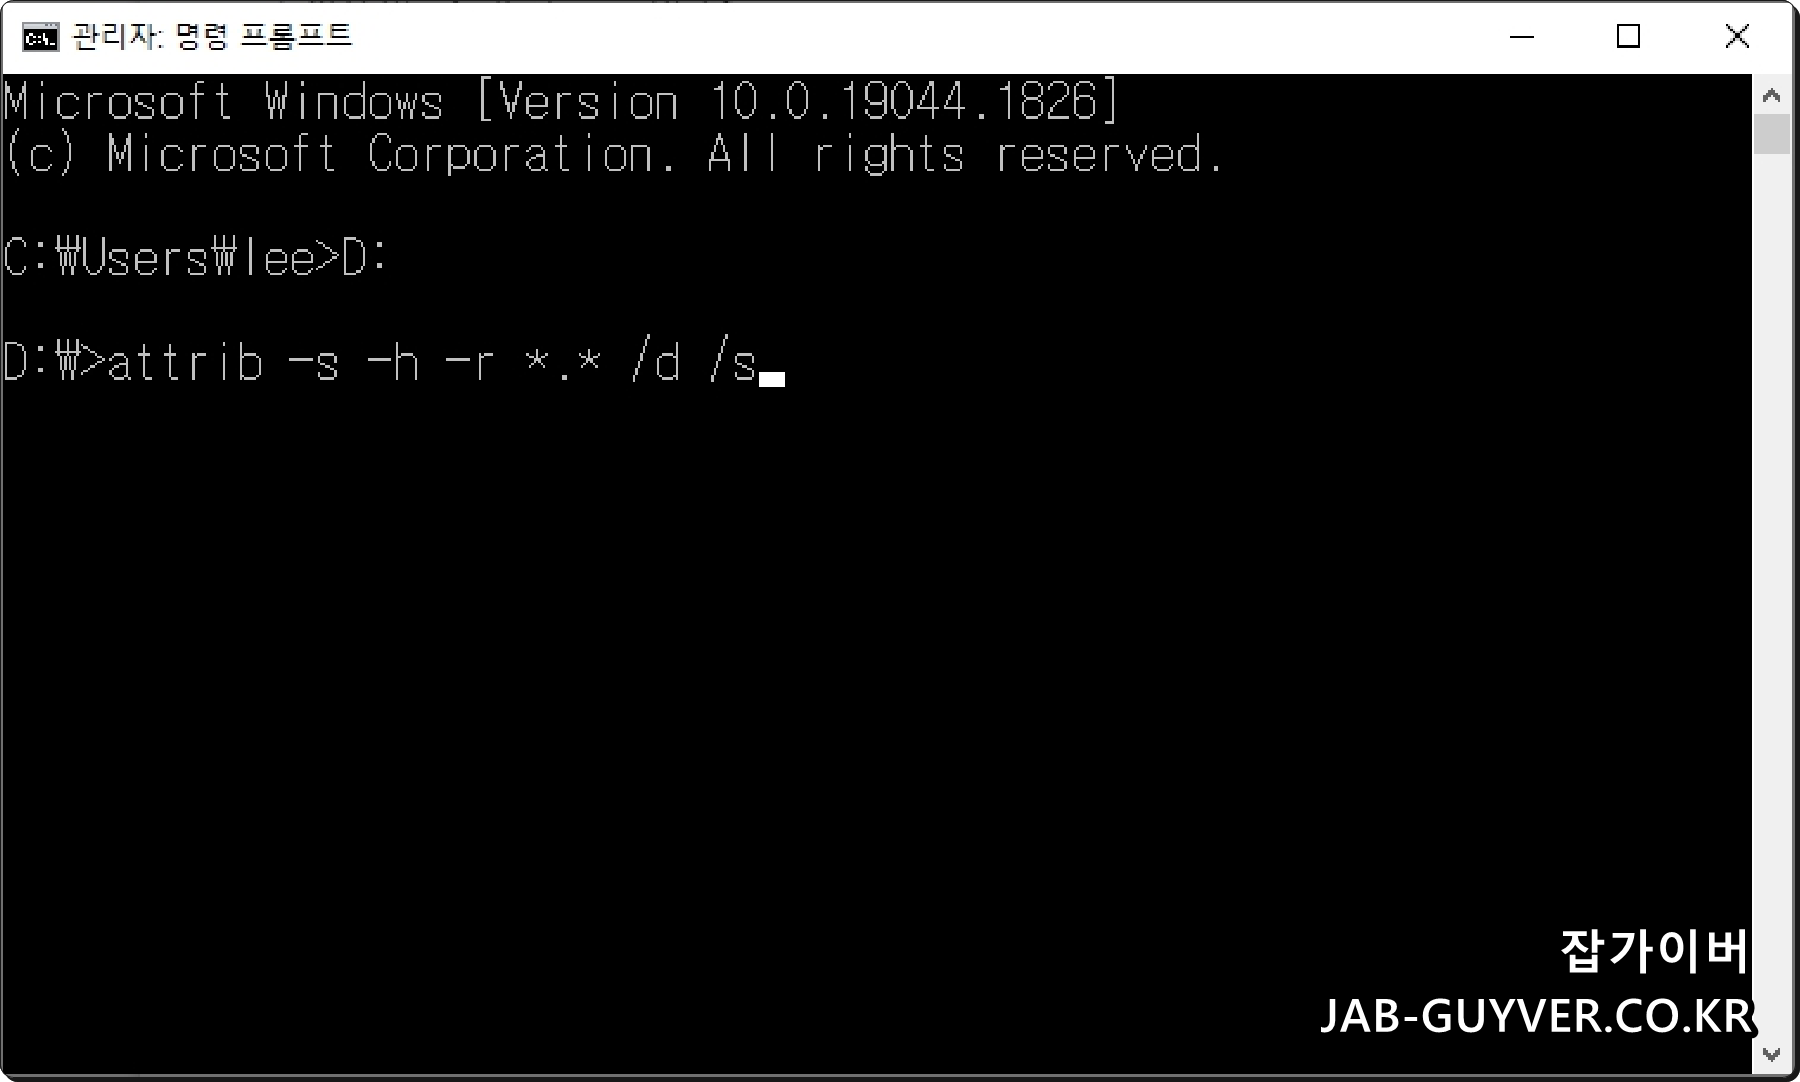
attrib -h -s E:\*.* /s /d를 실행한 뒤 탐색기를 새로 열어 숨겨졌던 원본 폴더가 나타나는지 확인합니다. 파일이 보이면 가장 먼저 안전한 저장장치로 복사하세요.바로가기형 악성코드는 실제 폴더를 삭제하지 않고 Hidden + System 속성을 붙인 뒤 가짜 바로가기를 앞에 보여주는 방식이 흔합니다.
먼저 악성코드 검사를 끝낸 뒤, 예를 들어 USB 드라이브가 E:라면 관리자 권한 명령 프롬프트 또는 Windows Terminal에서 다음처럼 실행합니다.
attrib -h -s E:\*.* /s /d읽기 전용 속성까지 함께 제거할 필요가 있을 때만 -r을 추가합니다.
attrib -h -s -r E:\*.* /s /d| 옵션 | 역할 |
|---|---|
-h |
숨김(Hidden) 속성 제거 |
-s |
시스템(System) 속성 제거 |
-r |
읽기전용(Read-only) 속성 제거 |
/s |
하위 폴더와 파일에 적용 |
/d |
폴더 자체에도 적용 |
attrib은 삭제 파일 복구나 랜섬웨어 복호화 명령이 아닙니다.
원본 폴더가 실제로 남아 있는데 속성 때문에 보이지 않을 때만 효과가 있습니다. 암호화된 파일이나 이미 삭제·덮어쓴 데이터는 별도의 백업·복구 절차가 필요합니다.
랜섬웨어가 의심된다면 USB부터 빼고 네트워크 격리
문서·사진이 갑자기 열리지 않고 확장자가 일괄 변경되거나 금전을 요구하는 안내문이 생겼다면 단순 트로이목마보다 랜섬웨어 감염 가능성이 높습니다.
- PC의 Wi-Fi·LAN을 즉시 끊어 다른 PC·NAS로 확산되는 것을 줄입니다.
- 추가 USB·외장하드를 연결하지 않습니다.
- 이미 연결된 백업용 외장하드는 안전하게 분리합니다.
- 암호화된 원본 파일을 지우거나 덮어쓰지 않습니다.
- Windows Security 전체검사 또는 Defender Offline으로 PC를 먼저 정리합니다.
- 감염 이전 오프라인 백업·OneDrive 버전 기록·복호화 가능성 등을 확인합니다.
Microsoft도 랜섬웨어가 네트워크의 다른 PC나 저장장치로 퍼질 수 있다고 설명하며, Windows Security로 PC를 정리한 뒤 백업에서 파일을 복원하도록 권장합니다.
알약 랜섬웨어 먹통 삭제 및 강제제거 방법
알약 랜섬웨어 먹통 삭제 및 강제제거 방법 이번 알툴즈의 바이러스 백신 프로그램인 알약 랜섬웨어 바이러스 알림으로 인해 불편을 겪고 있는 사용자가 급증하고 있으며 회사용 컴퓨터에
jab-guyver.co.kr
악성코드 제거 후 USB는 바로 포맷해야 할까?
USB에서 원본 데이터가 다시 보이기 시작했다면 가장 먼저 문서·사진·영상처럼 실행되지 않는 중요 데이터를 안전한 저장장치에 복사합니다.
이 단계에서는 USB를 바로 포맷하지 말고, 필요한 자료가 전부 옮겨졌는지 먼저 확인하세요.
다만 백업 과정에서 .exe, .scr, .bat, .cmd, .js, .vbs, .lnk 같은 의심 파일을 새 백업 디스크로 무작정 복사하지 않는 것이 좋습니다. 백업한 파일도 다시 백신 검사를 거칩니다.
필요한 데이터를 모두 확보했다면 USB는 포맷 후 재사용하는 것이 깔끔합니다. 반복 감염됐거나 용량·속도까지 이상하다면 저가형 USB는 교체하는 것도 현실적인 선택입니다.
랜섬웨어 예방은 VPN보다 Windows 보안 설정이 먼저
기존 글에는 DNS 암호화나 VPN을 멀웨어 예방책처럼 강조한 부분이 있었지만, VPN이나 암호화 DNS는 트래픽 프라이버시·DNS 보호에는 도움이 될 수 있어도 악성 실행파일 자체를 막아주는 백신 기능은 아닙니다.
랜섬웨어와 트로이목마 예방에는 다음 항목이 더 직접적입니다.
- Windows와 브라우저·앱을 최신 보안 업데이트 상태로 유지
- Microsoft Defender 실시간 보호와 변조 방지 유지
- 출처 불명 크랙·키젠·실행파일 사용하지 않기
- Windows 11의 평판 기반 보호·SmartScreen 활용
- 제어된 폴더 액세스(Controlled Folder Access)로 중요 폴더 보호
- 백업용 외장하드는 항상 PC에 연결해 두지 않고 백업 후 분리
- 중요 파일은 오프라인 백업 + 클라우드 버전 기록을 함께 사용
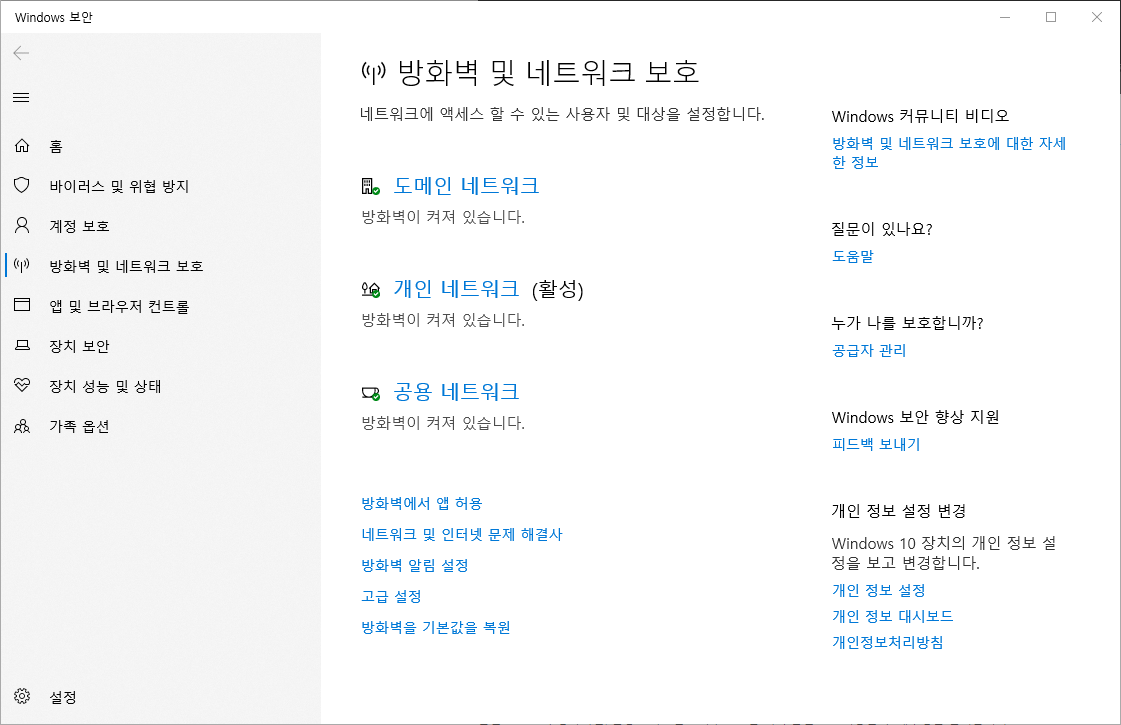
Windows Security의 바이러스 및 위협 방지 → 랜섬웨어 방지 관리 → 제어된 폴더 액세스를 켜면 신뢰되지 않은 앱이 문서·사진·동영상·바탕화면 등 보호 폴더의 파일을 임의로 수정하는 것을 차단하는 데 도움이 됩니다.
Windows 10은 이미 지원 종료됐지만 ESU 예외가 있습니다
Windows 10 일반 지원은 2025년 10월 14일 종료됐습니다. 따라서 일반적인 Windows 10 PC는 더 이상 무료 기능·품질·보안 업데이트를 받는 지원 상태가 아닙니다.
다만 2026년 현재 “Windows 10은 보안 업데이트를 전혀 받을 수 없다”고 단정하는 것도 정확하지 않습니다.
적격 Windows 10 22H2 PC는 Microsoft의 소비자 Extended Security Updates(ESU)에 등록하면 중요·중대한 보안 업데이트를 계속 받을 수 있습니다. Microsoft의 현재 안내상 소비자 ESU는 2027년 10월 12일까지 제공됩니다.
ESU는 새 기능이나 일반 기술지원을 제공하는 프로그램이 아니므로 가능하면 Windows 11로 이전하고, 당장 이전하기 어렵다면 ESU 등록 여부와 최신 누적 보안 업데이트 적용 상태를 확인하는 것이 좋습니다.
USB 트로이목마·바이러스 FAQ
Q. USB를 꽂기만 해도 무조건 트로이목마에 감염되나요?
무조건 감염되는 것은 아닙니다. 다만 이미 감염된 PC와 이동식 저장장치를 오가며 사용하거나 악성 바로가기·실행파일을 실행하면 감염이 확산될 수 있습니다. 출처가 불분명한 파일은 실행하지 말고 먼저 검사하세요.
Q. Microsoft Defender로 USB만 검사할 수 있나요?
가능합니다. 이동식 드라이브를 우클릭해 보안 검사를 실행하거나 Windows Security의 사용자 지정 검사에서 USB 드라이브를 지정할 수 있습니다.
Q. Defender Offline은 언제 사용하나요?
같은 악성코드가 삭제 후에도 계속 재검출되거나 Windows 실행 중 자신을 숨기는 지속성 악성코드가 의심될 때 유용합니다. Windows가 완전히 로드되기 전에 별도 환경에서 검사합니다.
Q. 악성코드 제거는 꼭 안전모드에서 해야 하나요?
아닙니다. 일반적으로 Windows Security 전체검사와 Defender Offline을 먼저 사용할 수 있습니다. 안전모드는 악성 프로세스 때문에 제거·프로그램 삭제가 잘 되지 않을 때 보조 수단으로 활용하면 됩니다.
Q. Defender와 알약·V3를 동시에 설치하면 더 안전한가요?
실시간 백신을 여러 개 동시에 주력으로 사용하는 것이 반드시 더 안전한 것은 아닙니다. 충돌이나 성능 저하가 생길 수 있으므로 하나를 기본 실시간 보호로 사용하고 필요할 때 다른 제품을 2차 검사 용도로 사용하는 편이 좋습니다.
Q. attrib로 숨김파일을 살리면 바이러스도 치료된 건가요?
아닙니다. attrib은 숨김·시스템 속성을 해제할 뿐 악성코드를 삭제하지 않습니다. 반드시 먼저 백신 검사와 격리·삭제를 진행해야 합니다.
Q. attrib 명령으로 랜섬웨어 파일도 복구되나요?
아닙니다. 랜섬웨어가 파일 내용을 암호화한 경우 속성 변경으로 원본이 돌아오지 않습니다. 백업·버전 기록·해당 랜섬웨어의 공인 복호화 도구 존재 여부 등을 확인해야 합니다.
Q. 감염된 USB 파일을 백업해도 괜찮나요?
문서·사진처럼 필요한 데이터만 선별하고 실행파일·스크립트·바로가기는 특히 주의하세요. 새 저장장치로 복사한 뒤에도 반드시 다시 악성코드 검사를 진행하는 것이 좋습니다.
Q. USB가 인식조차 안 되면 이 방법을 써도 되나요?
아닙니다. 이 글은 Windows에서 드라이브 문자가 정상 표시되는 경우를 전제로 합니다. 장치가 전혀 인식되지 않거나 외장 HDD가 딸깍거리고 연결이 반복 해제된다면 악성코드보다 하드웨어 고장을 먼저 의심해야 합니다.
Q. Windows 10이면 무조건 Windows 11로 바꿔야 하나요?
Windows 10 일반 지원은 종료됐지만 적격 Windows 10 22H2 개인 PC는 소비자 ESU에 등록해 보안 업데이트를 연장할 수 있습니다. 장기적으로는 지원되는 Windows 11 PC로 이전하는 것이 권장됩니다.
치료보다 먼저 격리하고, attrib보다 먼저 악성코드를 제거하세요
USB나 외장하드에서 트로이목마가 검출됐을 때 가장 위험한 실수는 의심 파일을 계속 열어보거나, 악성코드가 남아 있는데 attrib부터 실행해 모든 숨김파일을 노출하는 것입니다.
우선 USB 사용자 지정 검사 → PC 전체 검사 → 반복 검출 시 Defender Offline 순으로 감염원을 제거하고, 그 다음 단순 숨김 속성으로 사라진 원본 폴더만 attrib로 되돌리는 것이 안전합니다.
랜섬웨어가 의심된다면 네트워크와 외장저장장치를 먼저 격리하고, 감염 전 백업이나 클라우드 버전 기록을 이용하는 것이 핵심입니다. 평소에는 지원되는 Windows + 최신 패치 + 실시간 보호 + 제어된 폴더 액세스 + 오프라인 백업을 함께 갖추는 것이 가장 현실적인 예방책입니다.
Microsoft 공식 Windows Security 바이러스 및 위협 방지, 이동식 드라이브 검사, Microsoft Defender Offline, 안전모드 시작 설정, 랜섬웨어 보호 및 제어된 폴더 액세스, Windows 10 지원 종료·소비자 ESU 안내를 기준으로 최신화했습니다. 기존 티스토리 이미지 12개는 유지하고, 트로이목마 반복 검출·랜섬웨어 관련 내부링크는 남겼으며 DNS/VPN·토렌트 우회처럼 USB 악성코드 치료와 직접 관련성이 낮은 내부링크는 제외했습니다.
'IT 오류해결 > 윈도우·부팅 오류' 카테고리의 다른 글
| 알약 삭제안됨·먹통 해결|랜섬웨어·트로이목마 알림 반복 강제제거 방법 (0) | 2026.09.13 |
|---|---|
| 외장하드 파일 사라짐 복구방법|윈도우11 숨김폴더·attrib·CHKDSK·FOUND.000 총정리 (0) | 2026.09.11 |
| 크롬 북마크 사라졌을 때 복구방법|저장위치·HTML 백업·동기화 오류 총정리 (0) | 2026.09.11 |


댓글