아이피타임 VPN 설정|외부에서 회사·사무실 네트워크 접속하기
출장이나 외근, 재택근무 중에 회사에 있는 NAS·공유폴더·업무용 PC·라이선스 서버에 접속해야 하는 경우가 있습니다.
이럴 때 인터넷에 NAS나 원격데스크톱 포트를 그대로 노출하기보다 VPN을 통해 사무실 내부 네트워크에 먼저 접속한 뒤 필요한 장비에 접근하는 방법이 훨씬 관리하기 편합니다.
아이피타임 공유기 중 VPN 서버를 지원하는 모델은 별도의 기업용 VPN 장비가 없어도 DDNS + VPN 서버 조합으로 외부에서 집이나 회사 내부망에 접속할 수 있습니다.
다만 요즘에는 예전처럼 PPTP부터 설정하는 방식보다 WireGuard를 지원하는 모델이라면 WireGuard를 우선 고려하는 편이 좋습니다. 호환성이 필요한 경우 L2TP/IPsec을 사용할 수 있고, PPTP는 오래된 방식이라 신규 구축에서는 가급적 피하는 편이 좋습니다.
사무실 VPN을 만들기 전 확인할 순서
① ipTIME 공유기가 VPN 서버를 지원하는 모델인지 확인
② 공유기의 WAN 외부 IP가 공인 IP인지 확인
③ ipTIME DDNS 주소 등록
④ 가능하면 WireGuard VPN 서버 구성
⑤ Windows·아이폰·안드로이드에 VPN 클라이언트 설정
⑥ 외부 LTE·5G 환경에서 실제 접속 테스트
⑦ NAS·공유폴더·원격데스크톱 등 내부 자원 접근 확인
여기서 중요한 것은 DDNS가 VPN 그 자체는 아니라는 점입니다.
DDNS는 바뀌는 공인 IP 대신 기억하기 쉬운 주소를 만들어주고, VPN은 그 주소를 이용해 암호화된 터널을 만드는 역할을 합니다.
DDNS와 VPN은 무엇이 다른가?
| 기능 | 역할 | 예시 |
|---|---|---|
| DDNS | 변경되는 공인 IP를 도메인 주소와 연결 | office.iptime.org |
| VPN | 인터넷을 통해 사내망에 암호화된 터널 생성 | 출장 노트북 → 사무실 LAN |
| 포트포워딩 | 외부 특정 포트를 내부 장치로 전달 | 외부 50000 → NAS 443 |
단순히 NAS 한 서비스만 외부에 공개하는 것과 달리 VPN은 먼저 내부망으로 들어온 뒤 여러 내부 장치에 접근할 수 있다는 차이가 있습니다.
그래서 회사 파일서버·NAS·라이선스 서버·원격데스크톱 등 여러 서비스를 사용한다면 VPN 방식이 관리하기 편한 경우가 많습니다.
VPN 설정 전 가장 먼저 공인 IP 확인
DDNS와 VPN을 설정하기 전에 반드시 확인해야 할 것이 있습니다.
바로 ipTIME 공유기 WAN 포트가 실제 공인 IP를 받고 있는가입니다.
공유기 관리자페이지의 시스템 요약 정보 → 외부 IP 주소를 확인합니다.
| WAN IP | 의미 |
|---|---|
| 공인 IPv4 | DDNS·외부 VPN 서버 구성에 유리 |
| 192.168.x.x | 상위 공유기 뒤에 연결된 사설 IP |
| 10.x.x.x | 사설 IP |
| 172.16.x.x ~ 172.31.x.x | 사설 IP |
ipTIME 공식 안내에서도 공유기가 다른 공유기 아래에 있어 사설 IP를 WAN 주소로 받는 경우 ipTIME DDNS를 정상적으로 이용하기 어렵다고 안내합니다.
상위에 KT·SK·LG 통신사 공유기나 다른 라우터가 있다면 다음 중 하나를 검토합니다.
- 상위 공유기를 브리지 모드로 구성
- VPN 서버를 상위 메인 공유기에 구성
- 상위 공유기에서 필요한 VPN 포트를 하단 ipTIME으로 포트포워딩
- 네트워크 구조를 LAN-LAN AP 방식으로 단순화
참고 : 공유기 2대 연결방법|AP모드·허브모드·이중 NAT 해결
아이피타임 DDNS 설정|고정 IP 없이 원격접속 주소 만들기
대부분의 일반 인터넷 회선은 항상 같은 공인 IP가 유지된다고 보장되지 않습니다.
오늘 사무실 공인 IP가 121.xxx.xxx.xxx라고 해도 이후 공유기 재연결이나 통신사 DHCP 갱신 과정에서 값이 바뀔 수 있습니다.
이때 사용하는 것이 DDNS(Dynamic DNS)입니다.
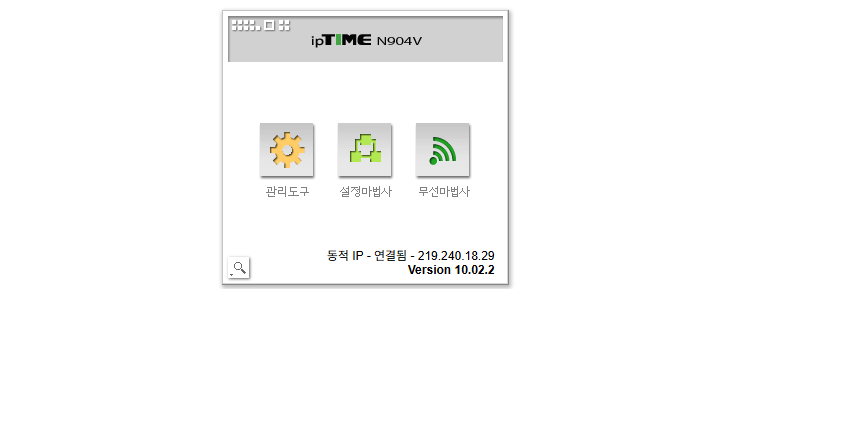

192.168.0.1 관리자페이지 접속

공유기와 연결된 PC에서 브라우저 주소창에 다음 주소를 입력합니다.
http://192.168.0.1공유기 내부 IP를 변경했다면 현재 기본 게이트웨이 주소로 접속해야 합니다.
관리자 계정과 비밀번호는 현재 공유기에 설정된 값을 사용합니다. 예전처럼 모든 제품에서 무조건 admin/admin이라고 생각해서는 안 됩니다.
DDNS 호스트 이름 등록
펌웨어 UI에 따라 메뉴 위치가 조금 다를 수 있지만 일반적으로 다음 메뉴에서 확인할 수 있습니다.
사용할 호스트 이름을 지정하면 다음과 같은 주소를 만들 수 있습니다.
실제 사용할 때에는 다른 사람이 이미 사용하지 않는 자신만의 호스트 이름을 등록해야 합니다.
등록 완료 후 관리자페이지에 정상 등록 상태가 표시되는지 확인합니다.
DDNS가 등록됐다고 외부접속이 무조건 되는 것은 아닙니다.
DDNS는 현재 공인 IP를 이름으로 찾아주는 기능입니다. 공유기가 상위 NAT 뒤에 있거나 통신사에서 외부 인바운드 접속을 제한하는 환경이라면 VPN 서버까지 도달할 수 있는 네트워크 구성이 추가로 필요합니다.
아이피타임 VPN 종류|WireGuard·L2TP·PPTP 어떤 것을 쓸까?
ipTIME VPN 설정을 검색하면 PPTP와 L2TP 방식이 많이 나오는데 최근 지원 모델에서는 WireGuard VPN 서버도 사용할 수 있습니다.
| VPN 방식 | 특징 | 추천 |
|---|---|---|
| WireGuard | 현대적인 암호화·간단한 구조·높은 성능 | 지원 모델이면 우선 고려 |
| L2TP/IPsec | Windows·Apple 기기의 내장 VPN과 호환 가능 | 별도 앱 없이 연결해야 할 때 |
| PPTP | 구형 장비 호환성은 좋지만 보안이 오래된 방식 | 신규 구축에서는 비추천 |
ipTIME은 지원 모델의 펌웨어 14.20.0 계열부터 WireGuard 서버 기능을 추가했고, 이후 지원 모델이 확대됐습니다.
다만 모든 ipTIME 공유기가 WireGuard를 지원하는 것은 아니므로 관리도구에 VPN 설정 → WireGuard 서버 설정 메뉴가 있는지 확인하는 것이 가장 확실합니다.
WireGuard VPN 서버 설정|지원한다면 이 방법부터
최근 모델에서 WireGuard 메뉴가 보인다면 저는 PPTP보다 WireGuard를 먼저 선택합니다.
1. WireGuard 서버 실행
WireGuard 서버를 실행으로 변경합니다.
주요 항목은 다음과 같습니다.
| 항목 | 설명 |
|---|---|
| 인터페이스 주소 | VPN에서 사용할 별도 IP 대역 |
| 포트 | WireGuard 서버가 외부 연결을 받을 포트 |
| VPN 내부 통신 | 내부망 접근이 필요하다면 NAT 옵션 확인 |
| 공개키 | 서버 실행 후 자동 생성 |
VPN 인터페이스 주소는 기존 사무실 LAN 대역과 겹치지 않도록 설정합니다.
예를 들어 사무실 내부 네트워크가 다음이라면
WireGuard용 대역은 별도의 범위를 사용하는 방식입니다.
2. 피어 Peer 추가
WireGuard에서는 일반적인 VPN의 아이디·비밀번호 대신 Peer와 공개키·개인키를 이용해 장치를 인증합니다.
노트북, 스마트폰 등 VPN에 연결할 기기마다 Peer를 따로 만드는 것이 관리하기 좋습니다.
- 출장 노트북
- 개인 노트북
- 아이폰
- 안드로이드폰
- 관리자용 PC
한 개의 설정파일을 여러 직원에게 공유하기보다 사용자·장치별 Peer를 개별 생성하면 분실이나 퇴사 시 해당 Peer만 삭제할 수 있습니다.
3. 설정파일 또는 QR코드 저장
ipTIME의 자동 Peer 추가 기능을 사용하면 설정파일이나 QR코드로 WireGuard 클라이언트를 쉽게 구성할 수 있습니다.
WireGuard 설정파일과 QR코드는 비밀번호처럼 관리하세요.
설정파일에는 VPN 연결에 필요한 중요한 키 정보가 들어갈 수 있습니다. 블로그·메신저·공용 드라이브 등에 그대로 공개하면 안 됩니다.
Windows 11에서 WireGuard VPN으로 사무실 접속

WireGuard 방식은 Windows 기본 VPN 메뉴가 아니라 WireGuard 전용 클라이언트를 사용합니다.
- Windows용 WireGuard 클라이언트를 설치합니다.
- ipTIME에서 만든 Peer 설정파일을 가져옵니다.
- VPN 터널을 생성합니다.
- Activate를 눌러 연결합니다.
- 사내 NAS나 내부 IP로 접속되는지 확인합니다.
Endpoint에는 공인 IP를 직접 적을 수도 있지만 공인 IP가 변경될 수 있으므로 앞에서 만든 DDNS 주소를 사용하는 것이 관리하기 편합니다.
L2TP/IPsec VPN 설정|Windows 기본 기능으로 연결할 때
사용 중인 ipTIME 모델이 WireGuard를 지원하지 않거나 별도 프로그램 설치가 어려운 환경에서는 L2TP/IPsec을 사용할 수 있습니다.
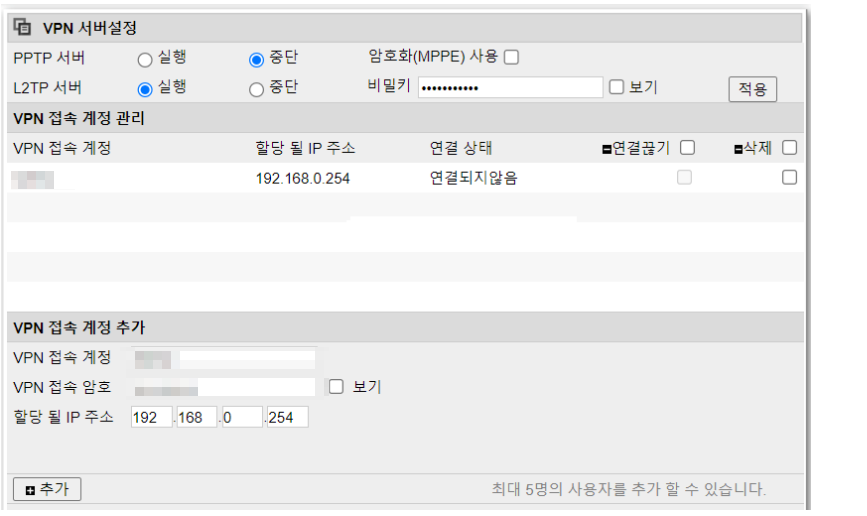
원문에 있는 아래 화면 역시 이런 L2TP 방식 설정에 해당합니다.

ipTIME L2TP VPN 서버 설정
펌웨어와 모델에 따라 메뉴명이 다소 다를 수 있지만 VPN 설정 또는 특수기능의 VPN 서버 메뉴에서 L2TP 서버를 구성합니다.
주요 정보는 다음과 같습니다.
- VPN 서버 사용
- 사용자 ID
- 사용자 비밀번호
- IPsec 미리 공유한 키 PSK
- VPN 접속 사용자에게 할당할 IP
VPN 계정은 공유기 관리자 계정과 별도로 만들고 관리자 비밀번호와 같은 값을 재사용하지 않는 것이 좋습니다.
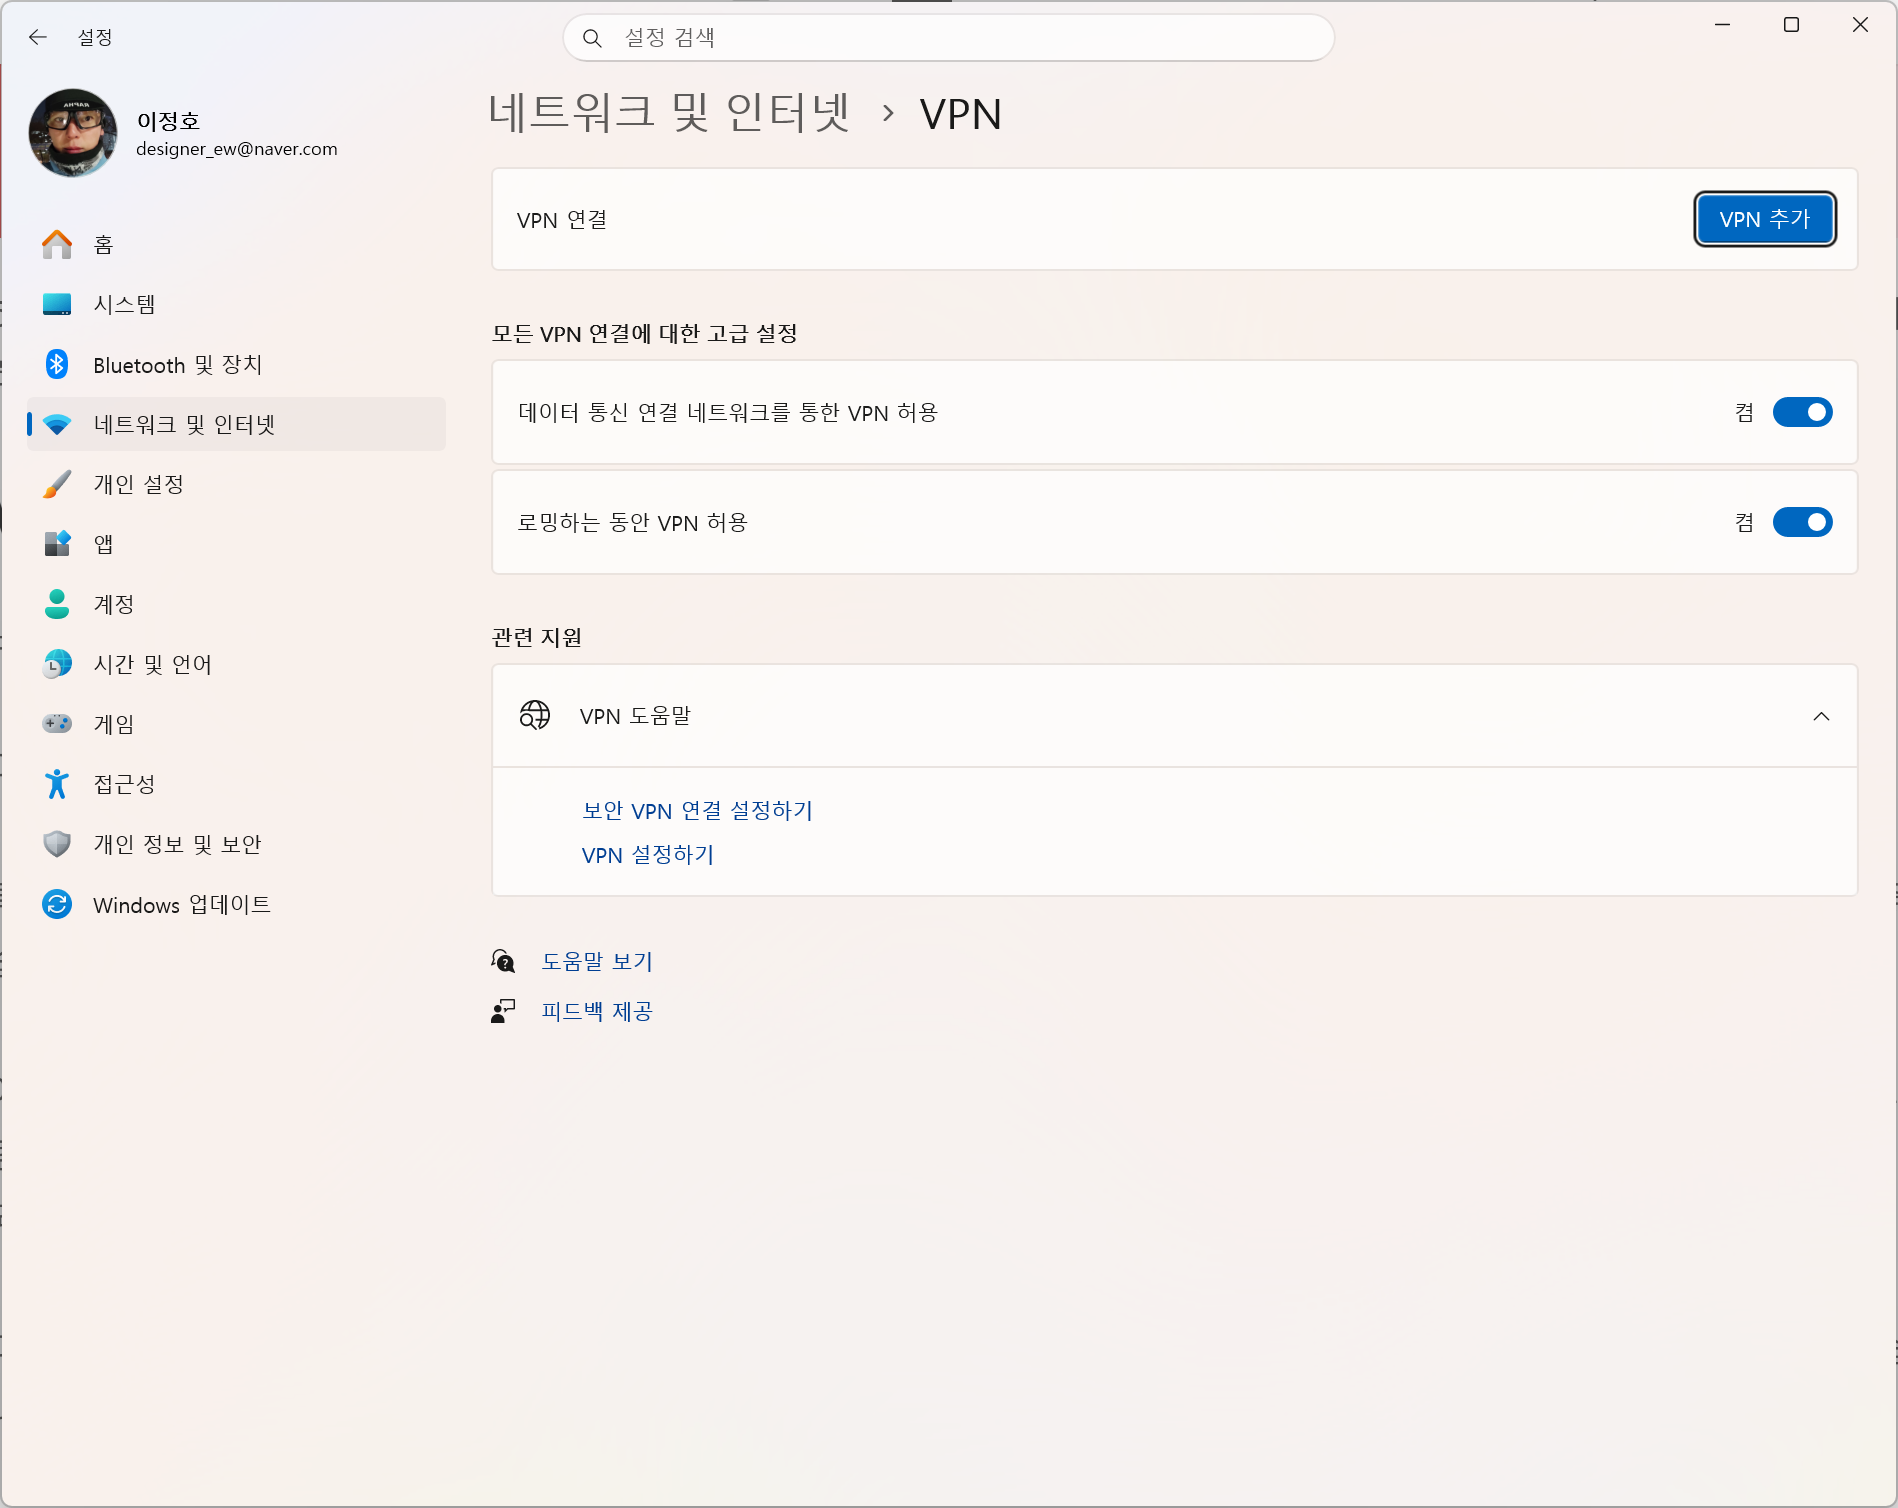
Windows 11 VPN 연결 추가
다음과 같이 입력합니다.
| 항목 | 입력값 |
|---|---|
| VPN 공급자 | Windows 기본 제공 |
| 연결 이름 | 회사VPN 등 원하는 이름 |
| 서버 이름 또는 주소 | 등록한 ipTIME DDNS 주소 |
| VPN 종류 | L2TP/IPsec 및 미리 공유한 키 |
| 미리 공유한 키 | ipTIME에서 설정한 PSK |
| 로그인 정보 | VPN 사용자 이름 및 암호 |
PPTP VPN은 왜 이제 추천하지 않을까?
예전 ipTIME VPN 설정 글에서는 설치가 간단하다는 이유로 PPTP가 많이 소개됐습니다.
하지만 PPTP는 오래된 VPN 프로토콜이며 현재 새롭게 사무실 원격접속 환경을 구축한다면 보안이 중요한 업무 환경에서 우선 선택할 이유가 거의 없습니다.
Windows에는 여전히 PPTP 클라이언트 기능이 남아 있지만 Microsoft 역시 새로운 VPN 구성에서는 보안성이 높은 프로토콜을 권장합니다.
따라서 선택할 수 있다면 다음 순서로 생각하면 편합니다.
WireGuard 지원 → WireGuard 우선
WireGuard 미지원·내장 클라이언트 필요 → L2TP/IPsec 검토
PPTP → 오래된 장비 호환 등 특별한 이유가 있을 때만 검토
아이폰·아이패드·안드로이드에서 ipTIME VPN 접속
아이폰·아이패드
현재 Apple 기기는 L2TP/IPsec과 IKEv2 등의 VPN을 지원하며, WireGuard는 전용 앱을 설치해서 사용할 수 있습니다.
ipTIME 공유기가 WireGuard를 지원한다면 모바일에서는 QR코드를 이용한 설정이 편합니다.
- WireGuard 앱을 설치합니다.
- ipTIME 관리자페이지에서 모바일용 Peer를 생성합니다.
- 표시된 QR코드를 앱에서 읽습니다.
- 터널을 저장합니다.
- Wi-Fi를 끄고 LTE·5G 환경에서 연결합니다.
반면 원문의 아이폰에서 PPTP를 선택한다는 내용은 현재 기준으로 사용하지 않는 것이 좋습니다.
안드로이드
Android 역시 WireGuard 앱을 이용하면 설정파일이나 QR코드로 쉽게 연결할 수 있습니다.
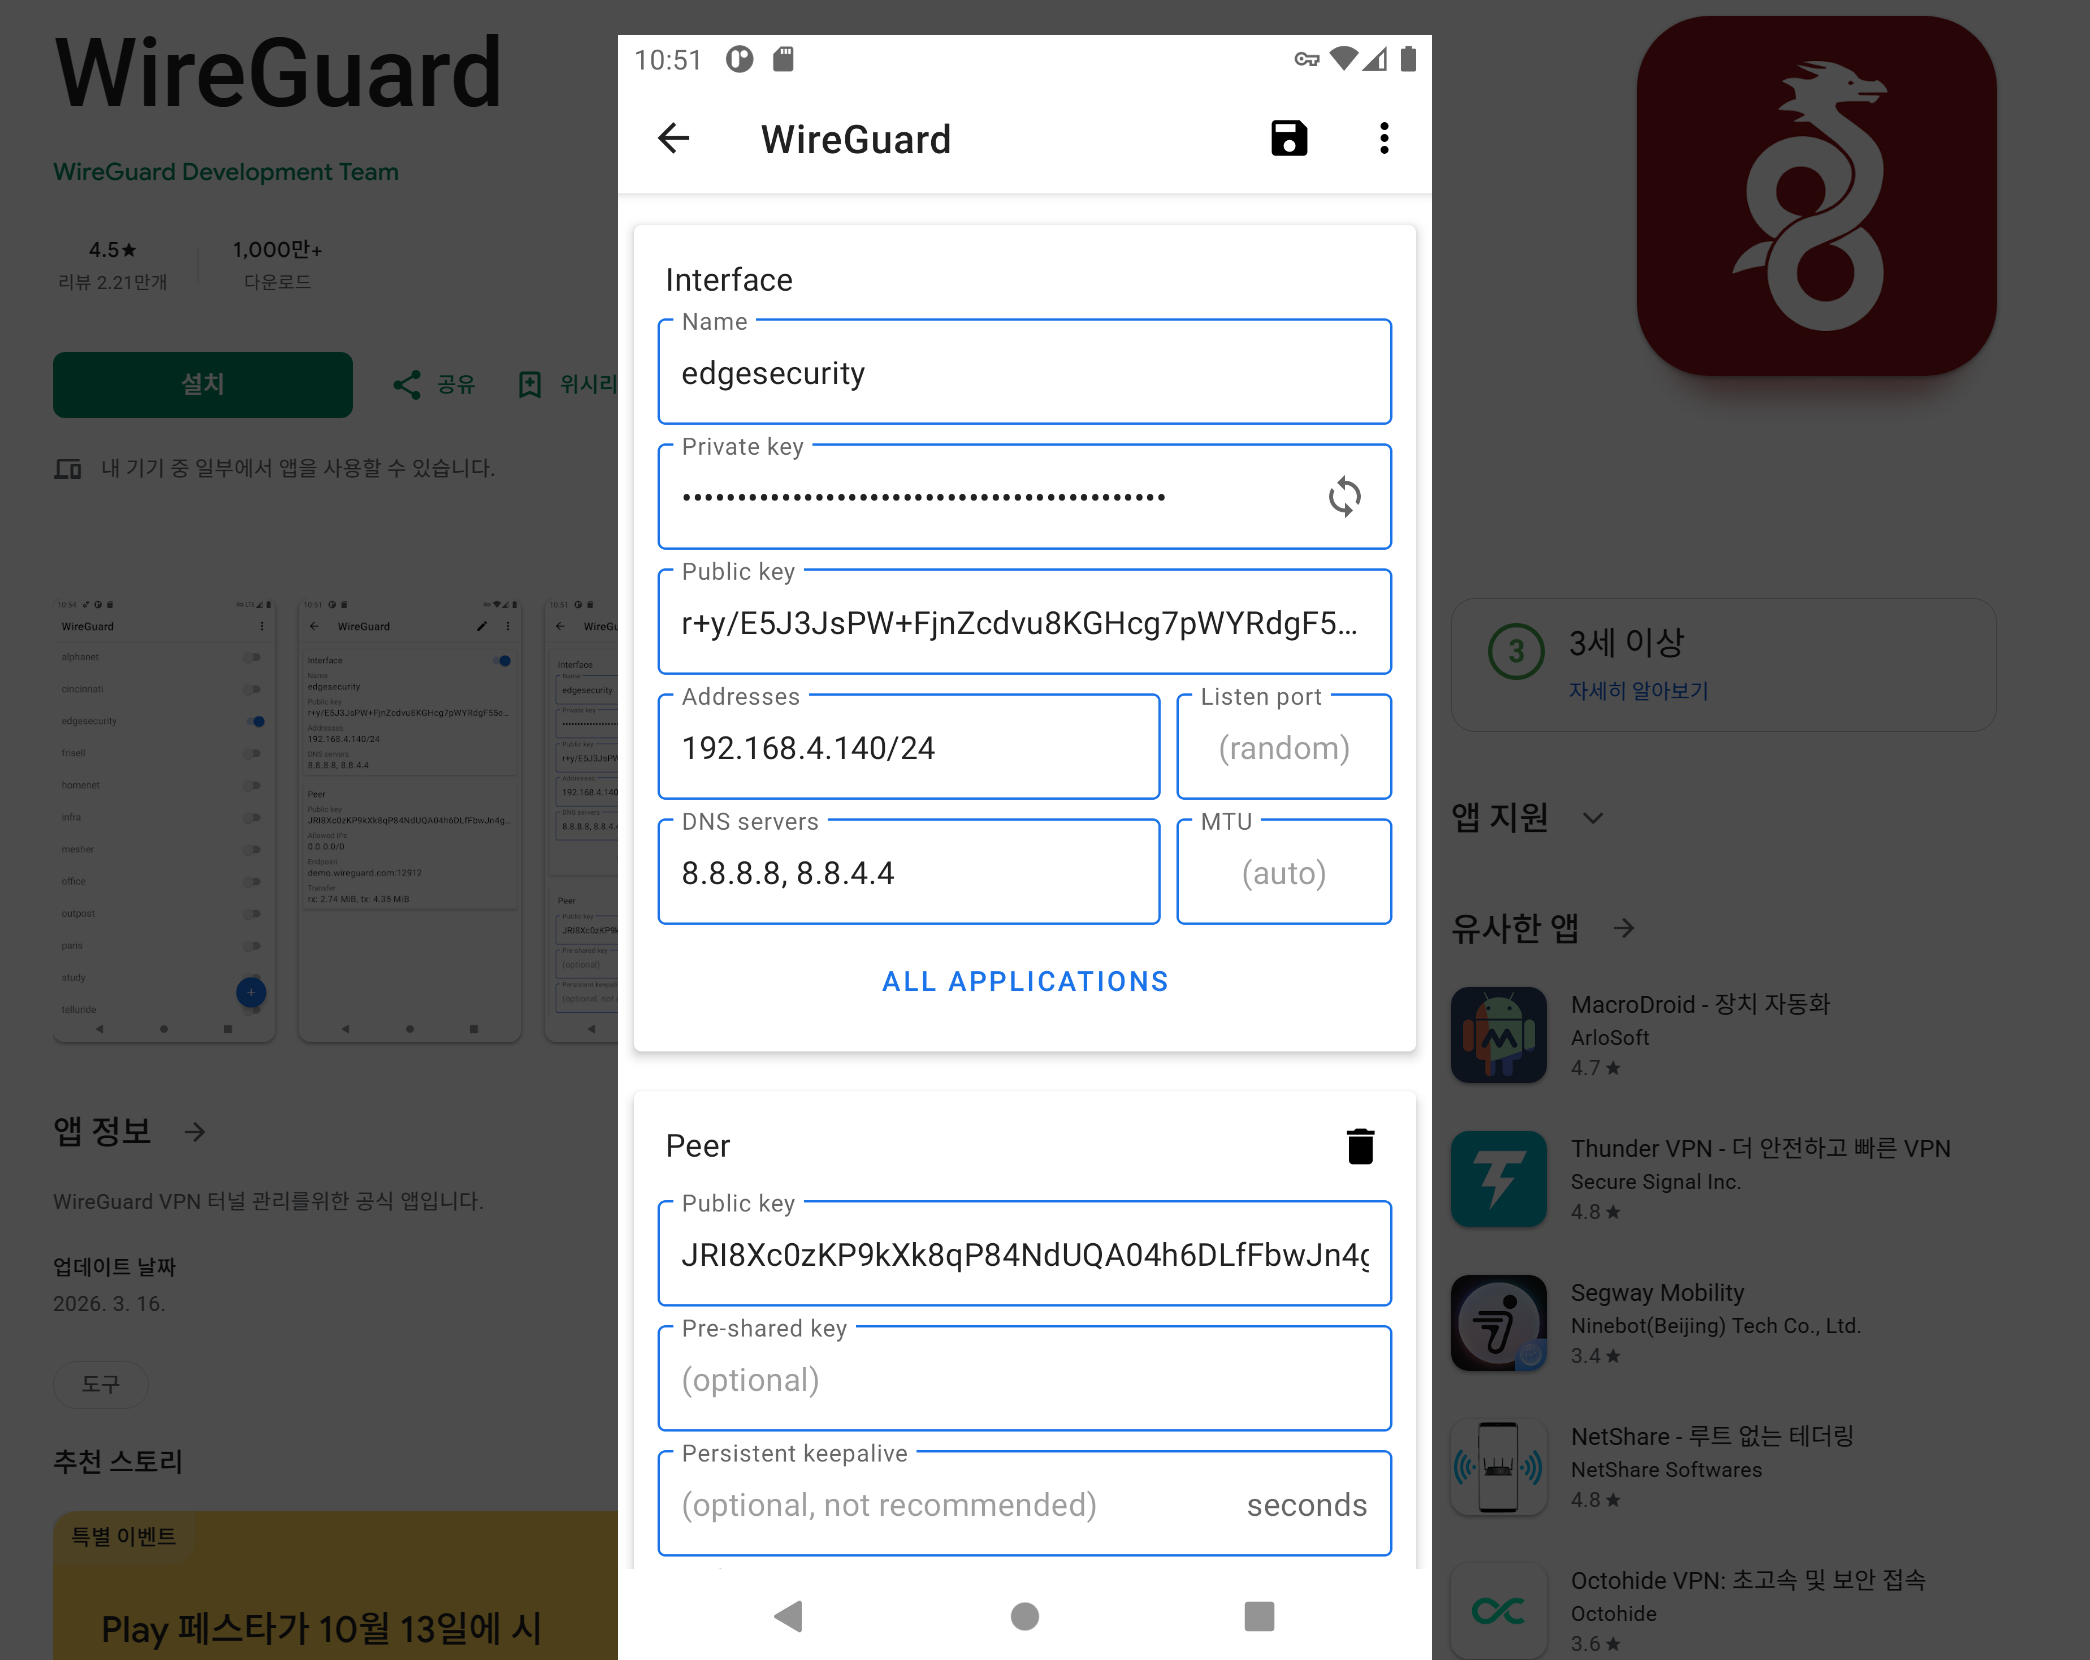
기기에 따라 기본 VPN 메뉴에서 제공하는 프로토콜이 다르므로 L2TP 메뉴가 보이지 않는다면 제조사·Android 버전을 확인하고 WireGuard 방식을 사용하는 것이 편할 수 있습니다.
VPN이 연결되면 무엇을 할 수 있을까?
VPN 접속이 정상적으로 완료되면 외부 노트북이나 스마트폰이 사무실 내부 네트워크와 통신할 수 있게 됩니다.
| 활용 | 예시 |
|---|---|
| NAS | 사내 프로젝트 파일 열기·저장 |
| 공유폴더 | Windows SMB 파일공유 접근 |
| 원격데스크톱 | VPN 연결 후 사무실 PC에 RDP 접속 |
| 라이선스 서버 | 내부 라이선스 서버 접근 |
| 프린터 | 내부 IP 기반 네트워크 프린터 접근 |
| 사내 웹서비스 | ERP·인트라넷 등 내부 전용 서비스 |
예를 들어 VPN 연결 후 NAS가 192.168.0.20이라면 외부에서 이 내부 IP로 직접 접속할 수 있는지 확인합니다.
VPN 연결은 되는데 NAS·공유폴더가 안 보일 때
VPN 화면에 연결됨이 표시됐다고 모든 내부 장치가 자동으로 네트워크 탐색 목록에 나타나는 것은 아닙니다.
먼저 장치 이름보다 내부 IP주소로 직접 접속해보는 것이 좋습니다.
또는 다음을 확인합니다.
- VPN 클라이언트가 올바른 내부 경로를 받고 있는지
- VPN 내부통신·NAT 설정
- NAS·PC 방화벽에서 VPN 대역을 허용하는지
- 회사 VLAN에서 VPN 대역 접근을 차단하고 있지 않은지
- 내부 DNS를 사용해야 하는 서비스인지
특히 라이선스 서버는 단순히 같은 사무실 IP처럼 보인다고 무조건 인증되는 것이 아니라 라이선스 프로그램 자체의 네트워크 정책과 브로드캐스트·포트 사용 방식에 따라 VPN 환경에서 동작 여부가 달라질 수 있습니다.
VPN 연결이 안 될 때 가장 먼저 확인할 7가지
| 증상 | 확인할 부분 |
|---|---|
| DDNS 등록 실패 | WAN 공인IP·인터넷 연결·상위 공유기 확인 |
| 집/회사 Wi-Fi에서는 되는데 외부에서 안됨 | 공인IP·상위 NAT·VPN 포트 확인 |
| VPN 로그인 실패 | VPN 계정·PSK·Peer 설정 확인 |
| 연결은 되는데 내부망 안됨 | 라우팅·NAT·방화벽·내부 IP대역 확인 |
| 회사와 집 IP 대역이 같음 | 양쪽 모두 192.168.0.x이면 라우팅 충돌 가능 |
| VPN 속도가 매우 느림 | 공유기 CPU·업로드 속도·VPN 방식 확인 |
| 모바일 데이터에서만 실패 | 사용 중인 VPN 프로토콜·통신망 제한·NAT 확인 |
회사와 출장지 IP 대역이 같으면 특히 주의
생각보다 자주 생기는 문제가 회사와 외부 네트워크가 둘 다 192.168.0.x를 사용하는 경우입니다.
예를 들어 회사 NAS가 192.168.0.20인데 출장지 호텔 공유기에도 192.168.0.20이 있다면 어느 쪽 네트워크로 보내야 하는지 라우팅이 꼬일 수 있습니다.
사무실 VPN을 자주 사용할 예정이라면 내부 네트워크를 흔한 기본 대역과 다르게 설계하는 것도 방법입니다.
상위 공유기가 있는 이중 NAT 환경에서 VPN 설정
통신사 공유기 아래에 ipTIME이 WAN-LAN 방식으로 연결돼 있다면 ipTIME 입장에서는 외부 IP가 사설 IP가 됩니다.
이 경우 VPN 서버가 ipTIME에 있어도 외부 요청이 먼저 상위 공유기에 도착합니다.
따라서 상위 공유기에서 하단 ipTIME VPN 서버까지 필요한 포트를 전달하거나 네트워크 구조를 변경해야 합니다.
ipTIME 공식 안내에서도 사설 IP 대역 아래의 VPN 서버는 상위 공유기에서 포트포워딩이 필요하다고 설명합니다.
Full Tunnel과 Split Tunnel 차이
VPN 연결 후 인터넷 속도까지 모두 사무실 회선을 거치면서 느려진다면 전체 터널 Full Tunnel로 동작하고 있을 수 있습니다.
| 방식 | 동작 |
|---|---|
| Full Tunnel | 일반 인터넷까지 모두 사무실 VPN을 통과 |
| Split Tunnel | 사내망 트래픽만 VPN을 사용하고 일반 인터넷은 현재 회선 사용 |
출장 중 NAS와 ERP만 접속하면 되는 경우에는 분할 터널링이 효율적일 수 있지만 회사의 보안정책에 따라 모든 트래픽을 VPN으로 보내야 할 수도 있습니다.
기업 환경이라면 개인 판단으로 정책을 변경하기보다 회사의 네트워크 정책을 우선합니다.
VPN 속도는 무엇에 영향을 받을까?
VPN을 사용하면 암호화 처리와 사무실 회선을 거치기 때문에 일반 인터넷보다 속도가 낮아질 수 있습니다.
특히 외부에서 사무실 NAS 파일을 다운로드할 때는 사무실 인터넷의 업로드 속도가 중요합니다.
VPN 성능은 다음 요소에 따라 달라집니다.
- 공유기 CPU 성능
- VPN 프로토콜
- 사무실 인터넷 업로드 대역폭
- 외부 접속자의 인터넷 품질
- 동시 VPN 접속자 수
- 암호화 처리량
- NAS·서버 자체 성능
기가인터넷을 사용한다고 VPN에서도 반드시 1Gbps가 나오는 것은 아닙니다. VPN 처리량은 공유기 모델별로 차이가 큽니다.
사무실 VPN 보안 설정에서 꼭 챙길 것
VPN을 외부에 열면 공유기가 인터넷에서 VPN 연결 요청을 받는 서버가 됩니다.
따라서 설정 자체보다 계정과 펌웨어 관리가 중요합니다.
- 공유기 펌웨어 최신 유지
- 관리자 비밀번호와 VPN 계정 비밀번호 분리
- 짧고 단순한 VPN 비밀번호 사용 금지
- 사용하지 않는 VPN 계정·Peer 삭제
- 퇴사자·분실 장치 Peer 즉시 삭제
- 가능하면 오래된 PPTP 대신 최신 VPN 방식 사용
- 관리자페이지 원격접속은 꼭 필요한 경우만 사용
아이피타임 펌웨어 업데이트|최신버전 설치 및 오류 해결
아이피타임 DDNS·VPN 자주 묻는 질문
고정 IP가 없어도 사무실 VPN을 만들 수 있나요?
공유기에 공인 동적 IP가 정상적으로 할당되는 환경이라면 DDNS를 이용해 변경되는 공인 IP 대신 일정한 도메인 주소로 접속할 수 있습니다.
DDNS 주소만 만들면 외부접속이 바로 되나요?
아닙니다. DDNS는 주소를 찾아주는 역할입니다. VPN 서버가 실행 중이어야 하고, 상위 NAT·방화벽·공인 IP 여부도 맞아야 실제 접속할 수 있습니다.
아이피타임 VPN은 포트포워딩이 필요한가요?
VPN 서버가 실행되는 ipTIME 자체가 인터넷에서 공인 IP를 직접 받고 있다면 일반적으로 자기 자신에게 별도 포트포워딩을 만드는 구조는 아닙니다. 하지만 VPN 서버 공유기가 다른 공유기 아래에 있다면 상위 공유기에서 해당 VPN 서버로 포트를 전달해야 할 수 있습니다.
WireGuard가 메뉴에 없습니다.
모든 ipTIME 모델이 WireGuard VPN 서버를 지원하는 것은 아닙니다. 먼저 공유기 모델과 펌웨어를 확인하고 최신 펌웨어에서 VPN 설정 메뉴를 확인합니다.
WireGuard와 L2TP 중 무엇이 좋나요?
새로 구성하고 공유기가 지원한다면 WireGuard를 우선 검토할 만합니다. Windows나 Apple 기기의 내장 VPN 메뉴만 사용해야 하는 환경에서는 L2TP/IPsec을 선택할 수 있습니다.
PPTP는 사용하면 안 되나요?
일부 오래된 시스템에서는 여전히 사용할 수 있지만 보안이 중요한 신규 VPN 환경에서는 권장하지 않습니다. 가능하면 WireGuard 등 현대적인 프로토콜을 사용합니다.
VPN은 연결됐는데 네트워크 공유폴더가 안 보입니다.
Windows 네트워크 탐색 목록에 자동 표시되지 않는 것과 실제 통신 가능 여부는 다릅니다. 먼저 NAS나 PC의 내부 IP를 직접 입력해 접속한 뒤 방화벽·라우팅·SMB 설정을 확인합니다.
VPN을 쓰면 원격데스크톱 3389 포트를 인터넷에 열 필요가 없나요?
VPN으로 먼저 사내망에 연결한 뒤 내부 IP로 원격데스크톱을 사용하는 구조라면 RDP를 인터넷에 직접 노출하지 않고 사용할 수 있습니다. 이런 구조가 일반적으로 관리와 보안 측면에서 유리합니다.
VPN 접속 후 회사 라이선스 서버를 사용할 수 있나요?
VPN을 통해 해당 서버 IP와 필요한 포트까지 정상 통신할 수 있다면 가능할 수 있습니다. 다만 라이선스 프로그램마다 네트워크 검색 방식과 라이선스 정책이 다르므로 VPN 연결만으로 항상 작동한다고 단정할 수는 없습니다.
DDNS가 정상인데 VPN 연결이 안 됩니다.
공유기의 WAN IP가 공인 IP인지, VPN 서버가 실행 중인지, 상위 공유기가 있는지, 사용하는 VPN 프로토콜에 필요한 통신이 차단되지 않았는지 순서대로 확인합니다.
아이피타임 VPN·외부접속 관련글
- 아이피타임 공유기 설정 총정리|192.168.0.1 와이파이·관리자 설정
- 아이피타임 포트포워딩 설정|외부접속 포트 여는 방법
- 공유기 2대 연결|AP모드·허브모드·이중 NAT 해결
- 아이피타임 고정 IP 설정|DHCP 주소예약으로 NAS·프린터·CCTV IP 고정
- 윈도우 네트워크 공유폴더 설정|컴퓨터 파일공유 연결방법
- 윈도우 원격 데스크톱 설정|RDP 외부·내부 원격접속
- 아이피타임 펌웨어 업데이트|최신버전 설치·오류 해결
사무실 VPN을 구성할 때 저는 가장 먼저 공유기가 공인 IP를 직접 받고 있는지부터 확인합니다. 이 조건이 맞지 않으면 DDNS 주소부터 VPN 설정까지 정상처럼 보여도 외부에서 들어오지 못할 수 있기 때문입니다.
그다음 지원 모델이라면 DDNS + WireGuard 조합으로 구성하고, 출장 노트북과 스마트폰에는 각각 별도의 Peer를 만들어 관리하는 방법이 깔끔합니다.
VPN이 연결된 후에는 NAS·공유폴더·원격데스크톱을 하나씩 내부 IP로 테스트합니다. 이렇게 하면 개별 서비스를 인터넷에 하나씩 공개하는 대신 VPN 한 경로를 통해 사무실 내부망에 안전하게 진입하는 구조로 관리할 수 있습니다.
'IT 오류해결 > 인터넷·공유기' 카테고리의 다른 글
| 넷기어 공유기 설치 후기|R6350 와이파이 연결·비밀번호 설정과 인터넷 안될 때 (0) | 2026.10.08 |
|---|---|
| 아이피타임 공유기 초기화 방법|설정 백업·복원과 리셋 버튼 공장초기화 (0) | 2026.10.07 |
| 아이피타임 관리자페이지 404 오류 해결|192.168.0.1 HTTP·HTTPS 접속안됨 (0) | 2026.10.07 |


댓글