최근 일부 PC 게임 커뮤니티에서 하이퍼바이저(Hypervisor) 방식을 이용하면서 Windows 11의 보안기능을 여러 개 비활성화해야 한다는 이야기가 나오고 있습니다.
그러다 보니 가장 많이 나오는 질문이 바로 이것입니다.
“메모리 무결성이나 VBS를 끈 상태에서 인터넷만 해도 바로 해킹되는 걸까?”
결론부터 말하면 보안기능을 껐다는 이유만으로 웹사이트에 접속하는 순간 자동으로 해킹되는 것은 아닙니다.
하지만 그렇다고 안전한 상태라고 볼 수도 없습니다.
Windows가 기본적으로 제공하는 커널 코드 검증, 드라이버 보호, 자격 증명 격리 같은 방어벽 일부가 내려간 상태이기 때문에 출처가 불분명한 EXE나 SYS 파일을 실행했을 때 피해가 더 커질 가능성이 있습니다.
먼저 이것만 기억하면 됩니다.
● 웹사이트 접속 = 바로 해킹되는 것은 아님
● Defender가 켜져 있어도 HVCI·DSE와 역할은 다름
● 관리자 권한 EXE·SYS 실행이 더 위험함
● 보안기능을 끈 상태로 오래 사용하는 것은 권장하지 않음
● 사용 후에는 Windows 보안설정을 원래대로 복구하는 것이 좋음
※ 이 글은 하이퍼바이저 및 Windows 보안구조를 설명하기 위한 정보성 내용으로 DRM 우회나 불법 복제 게임 실행방법은 다루지 않습니다.
하이퍼바이저는 왜 윈도우 보안기능과 충돌할까?
일반적으로 우리가 사용하는 프로그램은 Windows 운영체제 위에서 실행됩니다.
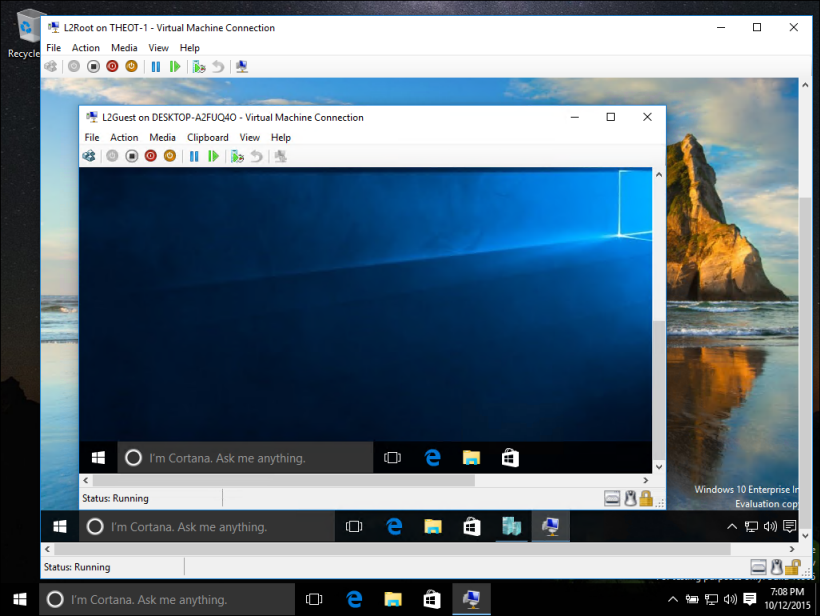
반면 Hypervisor는 CPU의 하드웨어 가상화 기능을 이용해 운영체제보다 더 낮은 영역에서 가상환경을 관리합니다.
문제는 Windows 11 역시 이 하이퍼바이저 기술을 보안 목적으로 사용한다는 것입니다.
대표적인 기능이 VBS(Virtualization-Based Security)입니다.
Microsoft에 따르면 VBS는 Windows Hypervisor를 이용해 일반 운영체제 영역과 분리된 가상화 환경을 만들고 이곳에서 중요한 보안기능을 실행합니다.
즉 별도의 저수준 하이퍼바이저와 Windows 자체 하이퍼바이저가 동시에 동작하려다 충돌하는 상황이 생길 수 있습니다.
하이퍼바이저 때문에 꺼질 수 있는 보안기능
| 기능 | 무엇을 보호하나? | 꺼졌을 때 |
|---|---|---|
| VBS | 격리된 보안환경 | VBS 기반 보호기능 약화 |
| 메모리 무결성 HVCI | 커널 코드·드라이버 | 커널 공격 방어 감소 |
| Credential Guard | NTLM·Kerberos 자격 증명 | 인증정보 탈취 방어 감소 |
| Hyper-V | Windows 가상화 | VBS와 VM 기능 영향 |
| DSE | 커널 드라이버 서명 | 비정상 드라이버 위험 증가 |
메모리 무결성 HVCI를 끄면 위험한 이유
Windows 보안에서 볼 수 있는 메모리 무결성은 HVCI라고도 부릅니다.
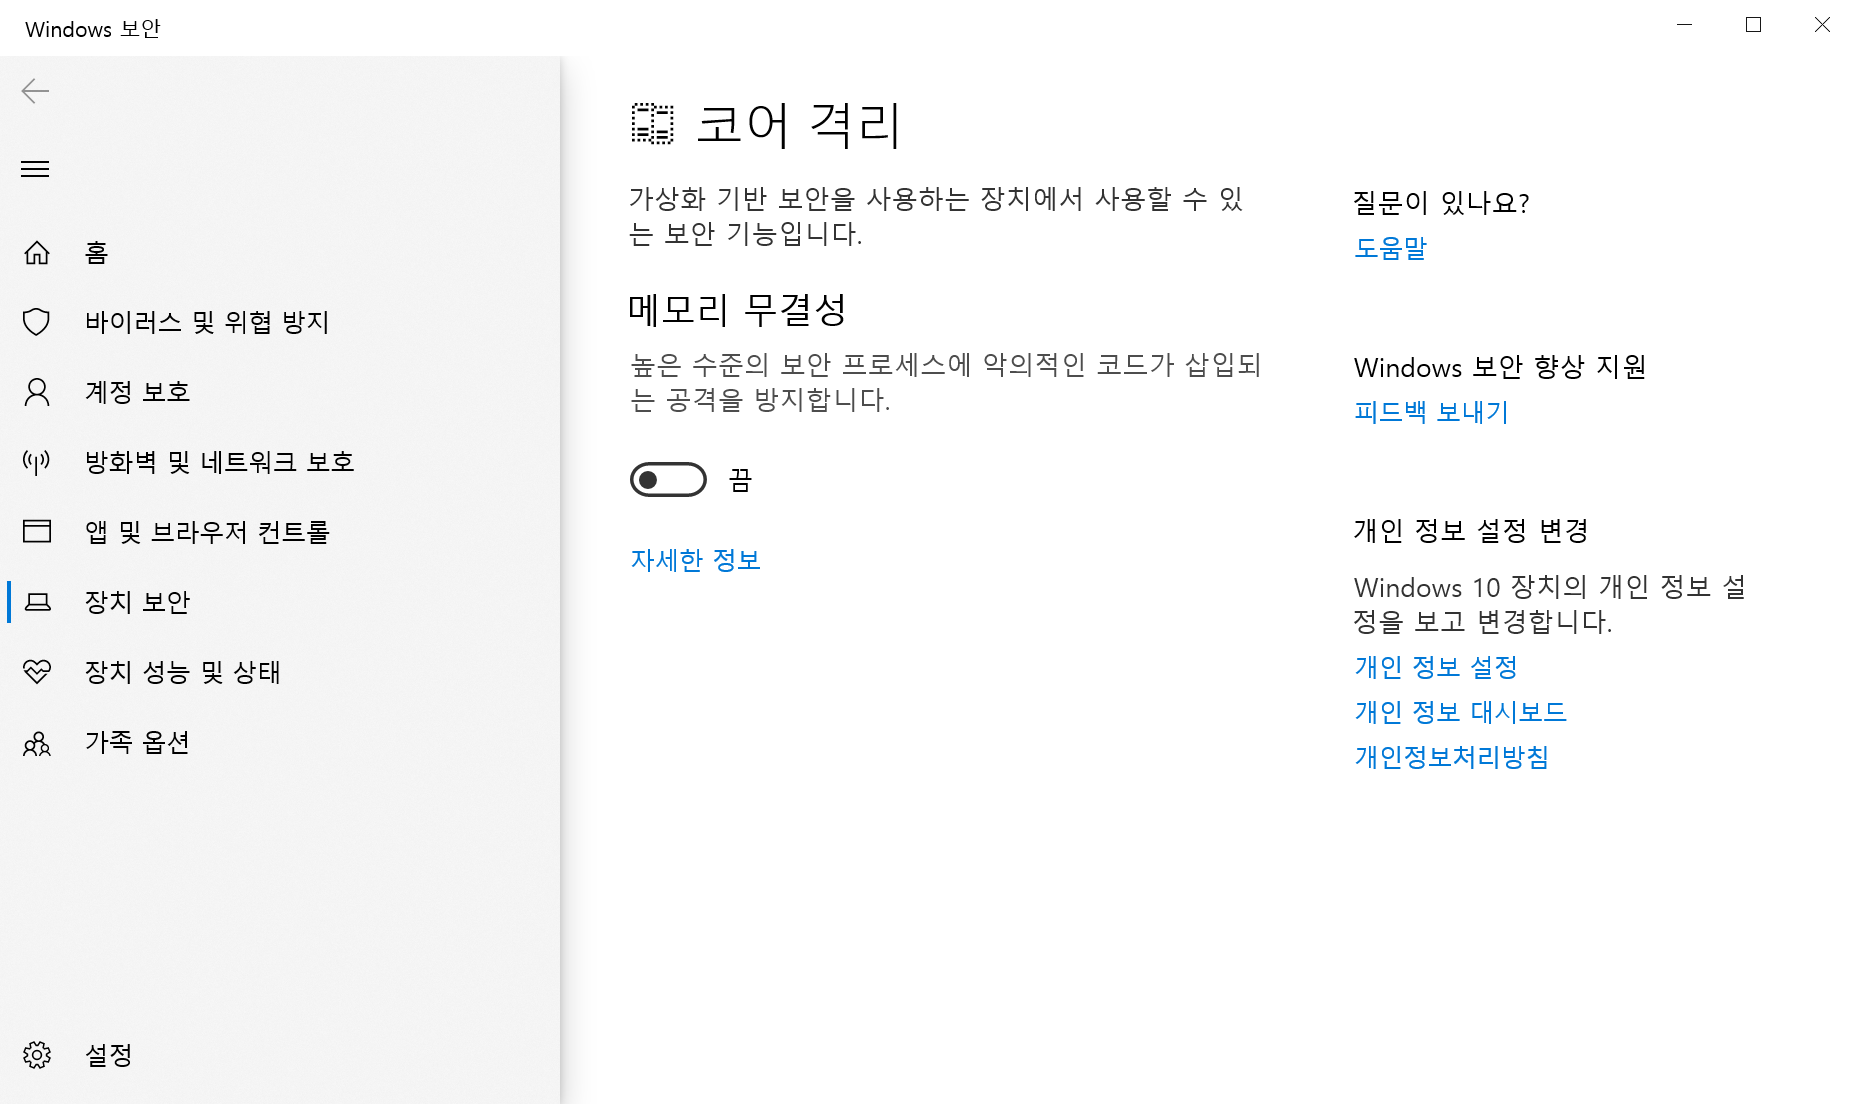
Windows 11에서는 다음 경로에서 확인할 수 있습니다.
Windows 보안 → 디바이스 보안 → 코어 격리 세부 정보 → 메모리 무결성
Microsoft는 메모리 무결성이 하드웨어 가상화를 이용해 코드 무결성 검사를 별도의 보호된 환경에서 수행하고, 악성 프로그램이 저수준 드라이버를 이용해 Windows 커널을 장악하기 어렵게 만든다고 설명합니다.
즉 이것을 껐다고 바이러스가 자동으로 들어오는 것은 아니지만 이미 존재하는 취약 드라이버나 악성 커널 드라이버를 이용하는 공격에 대한 방어력이 떨어집니다.
Credential Guard까지 끄면 비밀번호가 노출될까?
Credential Guard는 일반적인 웹사이트 비밀번호를 저장하는 기능으로 이해하면 조금 다릅니다.
주로 NTLM 암호 해시, Kerberos TGT, 도메인 자격 증명 등을 일반 Windows 영역과 분리된 VBS 환경에서 보호합니다.
따라서 Credential Guard를 껐다고 비밀번호가 화면에 그대로 노출되는 것은 아닙니다.
하지만 PC가 악성코드에 감염됐을 때 Pass-the-Hash나 Pass-the-Ticket 같은 자격 증명 공격에 대한 방어가 낮아질 수 있습니다.
개인 게임 전용 PC보다 회사 VPN이나 업무 계정을 사용하는 노트북에서 더 민감하게 봐야 하는 이유입니다.
Microsoft Credential Guard 공식 문서
Defender가 켜져 있으면 안전한 거 아닌가?
이 부분에서 가장 많이 오해합니다.
Microsoft Defender와 메모리 무결성은 서로 대체되는 기능이 아닙니다.
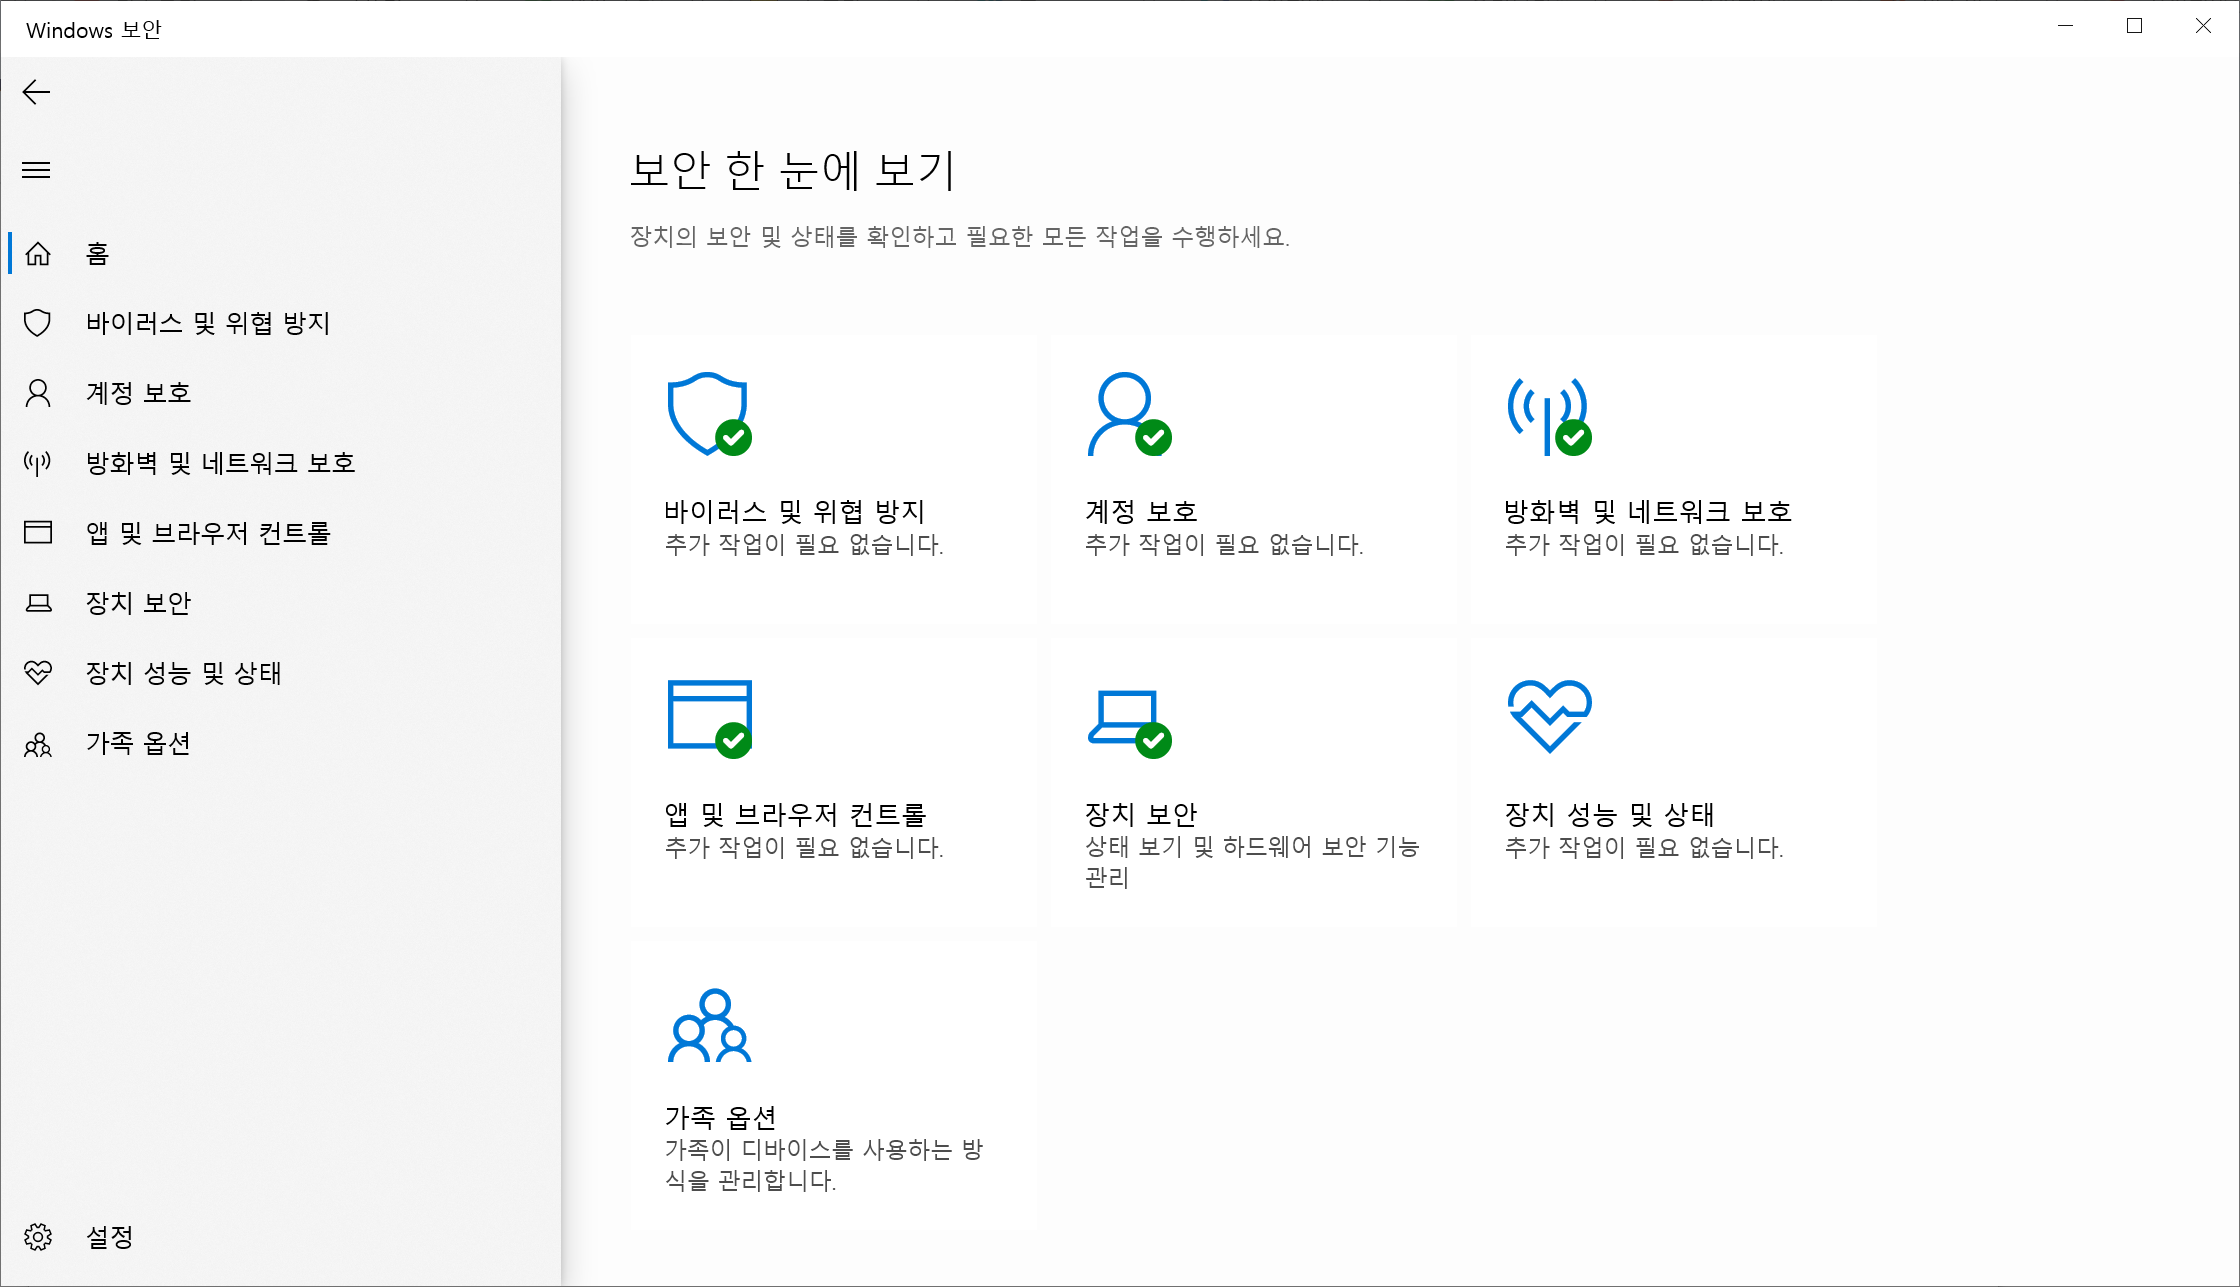
Defender는 악성파일과 프로세스, 알려진 바이러스 등을 탐지하는 역할을 담당하고 HVCI는 커널 코드와 저수준 드라이버가 시스템을 장악하기 어렵게 만드는 역할을 담당합니다.
따라서 Defender 화면이 모두 녹색으로 표시된다고 해서 VBS·HVCI·DSE까지 정상적으로 보호되고 있다는 의미는 아닙니다.
각각의 보안기능을 따로 확인해야 합니다.
웹서핑만 해도 바로 해킹될까?
가장 궁금해하는 부분인데 일반적으로는 그렇지 않습니다.
Chrome이나 Edge 같은 최신 브라우저는 웹페이지에서 실행되는 JavaScript 등을 운영체제 전체와 같은 권한으로 실행하지 않습니다.
브라우저 내부에는 샌드박스와 여러 보안 격리장치가 있기 때문입니다.
단순히 웹사이트를 방문하는 것만으로 Windows 커널까지 완전히 장악하려면 보통 여러 단계가 필요합니다.
1단계 브라우저 코드 실행 취약점
2단계 브라우저 샌드박스 탈출
3단계 Windows 권한 상승 또는 커널 공격
HVCI나 VBS를 비활성화하면 특히 3단계에서 사용할 수 있는 일부 공격에 대한 방어가 약해질 수 있습니다.
하지만 HVCI를 껐다고 브라우저의 1단계와 2단계 보안까지 자동으로 사라지는 것은 아닙니다.
물론 브라우저 제로데이 취약점도 존재하기 때문에 Edge·Chrome과 Windows 업데이트는 항상 최신으로 유지하는 것이 좋습니다.
오히려 더 위험한 것은 EXE와 SYS 파일
저라면 웹서핑 자체보다 사용자가 직접 내려받아 관리자 권한으로 실행하는 파일을 더 주의할 것 같습니다.
특히 다음 조건이 여러 개 겹친다면 주의하는 것이 좋습니다.
- 출처가 분명하지 않은 EXE 파일
- 관리자 권한 실행을 요구하는 파일
- SYS 커널 드라이버를 설치하는 프로그램
- Defender를 완전히 끄라고 요구하는 프로그램
- 다운로드 폴더 전체를 Defender 예외로 지정하는 경우
- DSE·HVCI·VBS까지 끄라고 요구하는 프로그램
유명한 파일 배포자라고 하더라도 서버나 계정이 해킹돼 정상파일이 다른 파일로 교체되는 공급망 공격 가능성까지 완전히 없다고 할 수는 없습니다.
인터넷 연결을 끊으면 안전할까?
랜선을 빼거나 Wi-Fi를 끄면 악성 프로그램이 외부 서버와 바로 통신하는 것을 막는 효과는 있습니다.
하지만 이미 실행파일 내부에 악성코드나 커널 드라이버가 들어 있다면 인터넷을 끊는 것만으로 안전해지는 것은 아닙니다.
파일은 인터넷 연결 없이도 시스템 설정을 변경하거나 자동실행 등록을 할 수 있기 때문입니다.
따라서 네트워크 차단은 근본적인 보안대책이라기보다는 외부 노출을 잠시 줄이는 보조수단으로 보는 것이 좋습니다.
게임 종료 후 윈도우 보안설정 원상복구 확인
보안기능을 변경했다면 작업이 끝난 뒤 단순히 프로그램만 종료하지 말고 Windows 설정이 원래대로 돌아왔는지도 확인하는 것이 좋습니다.
메모리 무결성 다시 켜기
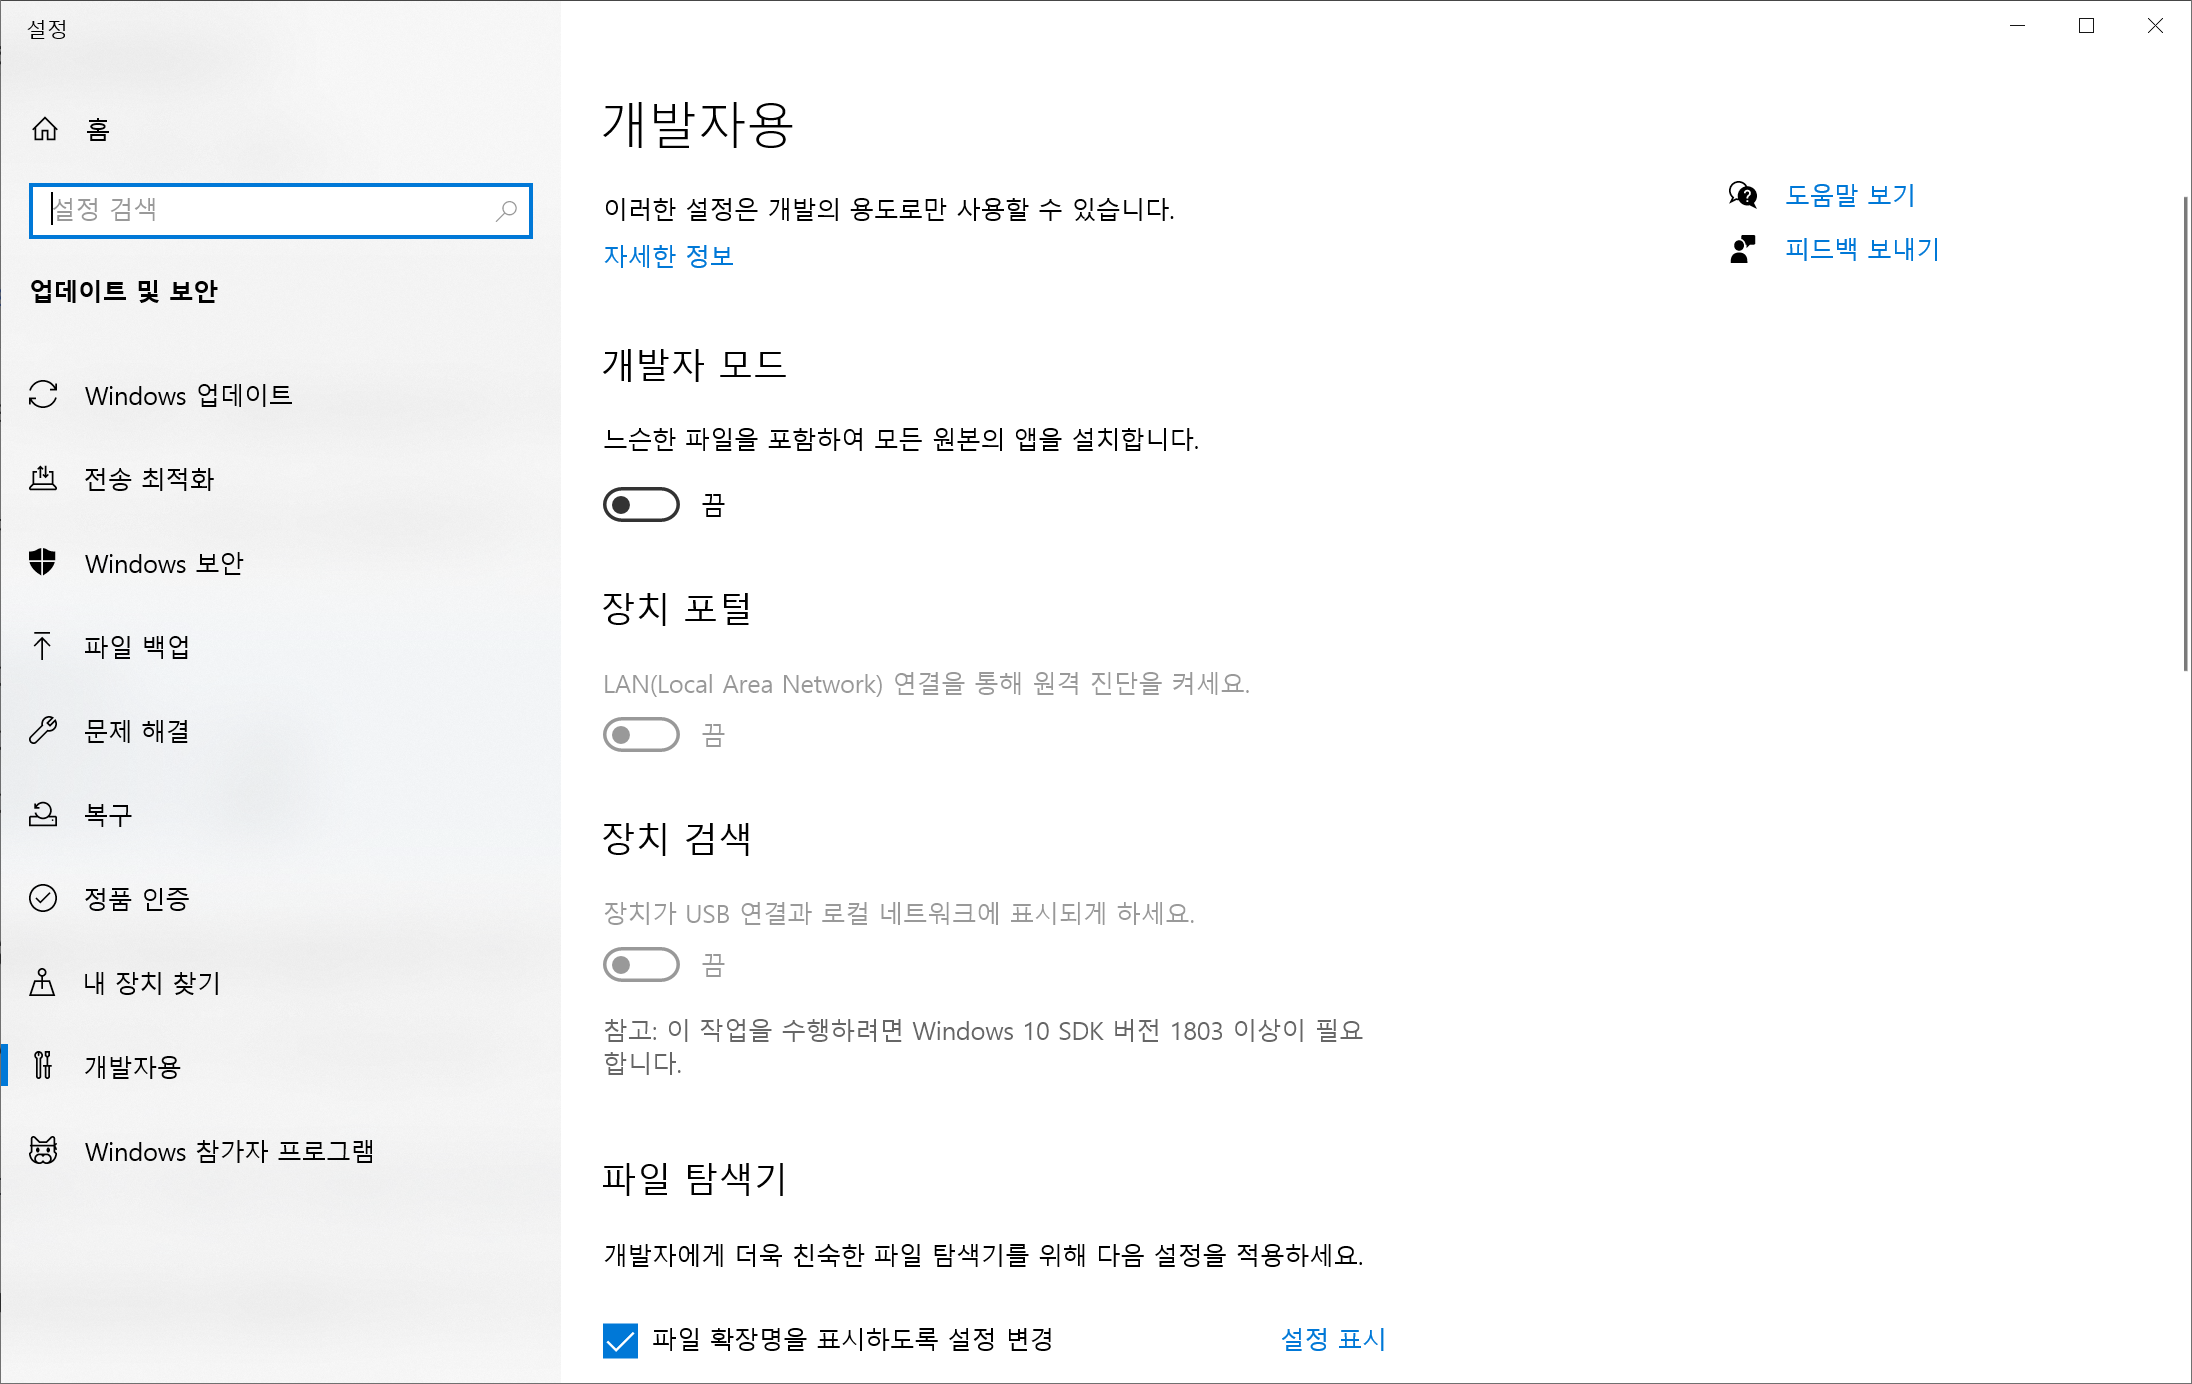
Windows 11에서 다음 순서로 이동합니다.
시작 → Windows 보안 → 디바이스 보안 → 코어 격리 세부 정보 → 메모리 무결성 → 켬
변경 후에는 PC를 재부팅합니다.
호환되지 않는 드라이버 때문에 켤 수 없다는 메시지가 나온다면 보안기능을 계속 끄는 것보다 해당 장치의 최신 드라이버를 먼저 설치하는 것이 좋습니다. Microsoft 역시 드라이버 충돌이 있는 경우 업데이트된 호환 드라이버를 먼저 확인하도록 안내합니다.
VBS 실행상태 확인하기
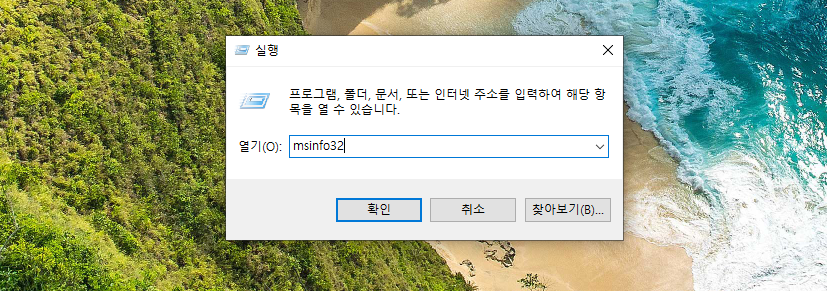
Win + R을 누른 뒤 다음을 입력합니다.
msinfo32시스템 정보 창 아래쪽에서 가상화 기반 보안 항목을 확인합니다.
Windows 버전과 PC 사양에 따라 표시내용은 다를 수 있습니다.
가상화 기반 보안
가상화 기반 보안 서비스 구성됨
가상화 기반 보안 서비스 실행 중
PowerShell로 Device Guard 상태 확인
조금 더 자세하게 확인하고 싶다면 Windows 터미널 또는 PowerShell을 관리자 권한으로 실행합니다.
Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard | Format-ListVirtualizationBasedSecurityStatus 값은 일반적으로 다음처럼 볼 수 있습니다.
| 0 | VBS 사용 안 함 |
| 1 | VBS 설정됐지만 현재 실행되지 않음 |
| 2 | VBS 실행 중 |
Hypervisor 부팅설정이 꺼진 상태인지 확인
일부 프로그램은 Windows Hypervisor가 부팅될 때 시작되지 않도록 BCD 부팅옵션을 변경하기도 합니다.
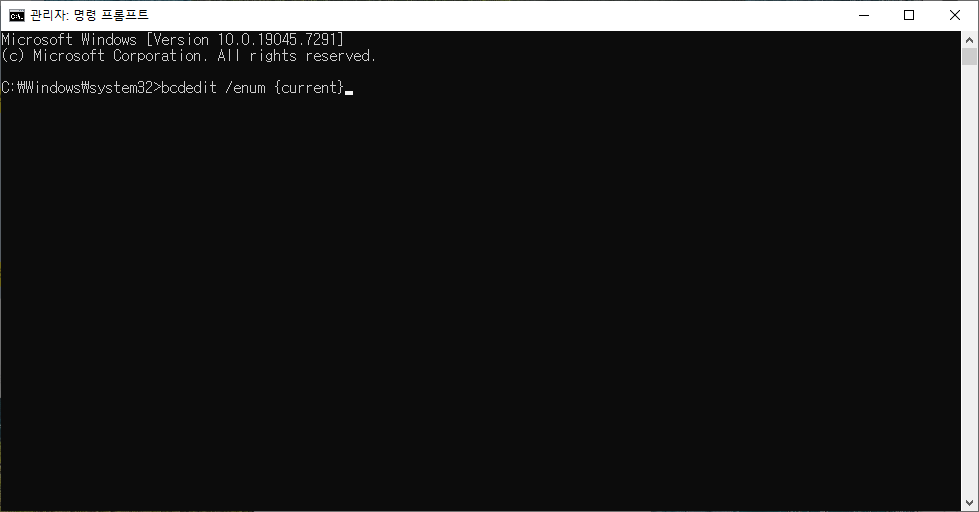
관리자 명령 프롬프트에서 현재 부팅정보를 확인할 수 있습니다.
bcdedit /enum {current}여기에서 hypervisorlaunchtype이 Off로 설정돼 있는데 이전에 VBS나 Hyper-V를 사용하던 PC라면 다음 명령으로 기본 실행방향으로 돌릴 수 있습니다.
bcdedit /set hypervisorlaunchtype auto명령을 실행한 뒤 PC를 재부팅합니다.
주의
BCD는 Windows 부팅설정을 관리하는 영역입니다. 관련 없는 항목을 임의로 삭제하거나 변경하지 않는 것이 좋으며 회사 PC라면 IT 관리자 설정을 먼저 확인합니다.
DSE 드라이버 서명 적용은 다시 켜졌을까?
DSE는 Driver Signature Enforcement의 약자로 Windows가 커널 드라이버의 서명을 확인하는 기능입니다.
Windows 고급 시작 옵션에서 F7을 눌러 드라이버 서명 적용 사용 안 함을 선택한 경우에는 일반적으로 해당 부팅 세션에만 적용되고 다음 정상 재부팅 후 다시 활성화됩니다.
하지만 TESTSIGNING 설정을 별도로 변경했다면 재부팅만으로 복구되지 않을 수 있습니다.
화면 오른쪽 아래에 테스트 모드(Test Mode) 문구가 표시된다면 확인이 필요합니다.
bcdedit /set testsigning off변경 후 PC를 다시 시작합니다.
Secure Boot까지 확인해야 하는 이유
Secure Boot는 Windows가 실행되기 이전의 부팅과정을 보호합니다.
확인방법은 간단합니다.
msinfo32시스템 정보에서 다음 두 항목을 확인합니다.
BIOS 모드 : UEFI
보안 부팅 상태 : 설정
Secure Boot가 켜졌다고 해서 메모리 무결성이나 Credential Guard까지 자동으로 정상이라는 뜻은 아닙니다.
각각 보호하는 영역이 다르기 때문입니다.
Defender 실시간 보호와 예외폴더도 확인
보안설정을 변경했던 PC라면 Defender가 실행되고 있는지만 보지 말고 예외 목록까지 확인하는 것이 좋습니다.
경로는 다음과 같습니다.
Windows 보안 → 바이러스 및 위협 방지 → 설정 관리
실시간 보호 → 켬
클라우드 제공 보호 → 켬
변조 방지 → 켬
제외 → 불필요한 폴더·프로세스 예외 확인
특히 다운로드 폴더나 게임 폴더 전체를 Defender 예외로 추가해 놓았다면 필요하지 않은 예외는 제거하는 것이 좋습니다.
Defender 자체가 다시 켜지지 않는다면 잡가이버의 기존 복구 글을 참고할 수 있습니다.
SmartScreen 평판 기반 보호도 켜두자
Windows Defender와 함께 확인하면 좋은 것이 Microsoft Defender SmartScreen입니다.
Windows 11에서는 다음 경로에서 확인할 수 있습니다.
Windows 보안 → 앱 및 브라우저 컨트롤 → 평판 기반 보호 설정
앱 및 파일 확인과 SmartScreen은 웹에서 내려받은 프로그램과 파일의 평판을 확인하는 추가 보호계층입니다.
Microsoft SmartScreen·평판 기반 보호 공식 설명
이미 의심스러운 파일을 실행했다면?
보안기능을 끈 상태에서 출처가 확실하지 않은 EXE나 관리자 프로그램을 이미 실행했다면 설정만 원상복구하고 끝내지 않는 것이 좋습니다.
먼저 Windows Defender에서 전체 검사를 실행합니다.
Windows 보안 → 바이러스 및 위협 방지 → 검사 옵션 → 전체 검사
루트킷이나 Windows 실행 중 숨으려는 악성코드가 의심된다면 Microsoft Defender 오프라인 검사도 진행합니다.
Windows 보안 → 바이러스 및 위협 방지 → 검사 옵션 → Microsoft Defender 오프라인 검사
오프라인 검사를 실행하면 Windows가 재부팅된 뒤 일반 운영체제와 분리된 환경에서 검사가 진행됩니다.
보안설정을 다시 켜면 감염도 사라질까?
아닙니다.
HVCI나 Defender를 다시 활성화하는 것은 이후 공격에 대한 보호환경을 정상화하는 과정입니다.
이미 실행한 파일이 악성 프로그램이었다면 설정을 다시 켰다고 기존 감염까지 자동으로 사라진다고 볼 수는 없습니다.
특히 다음과 같은 중요한 정보가 있는 PC라면 조금 더 보수적으로 대응하는 것이 좋습니다.
- 인터넷뱅킹·공동인증서
- 회사 VPN·업무메일
- 브라우저 저장 비밀번호
- 가상화폐 지갑
- 회사·개인 중요자료
심각한 감염이 의심된다면 중요한 파일을 별도로 백업한 뒤 Microsoft 공식 설치파일을 이용한 Windows 11 클린설치가 가장 확실한 복구방법 중 하나입니다.
온라인 게임 안티치트가 실행되지 않는 경우
보안설정을 변경한 뒤 기존에 잘 실행되던 온라인 게임이 갑자기 실행되지 않는 경우도 있습니다.
최근 안티치트 프로그램은 게임 실행파일만 확인하는 것이 아니라 TPM, Secure Boot, 커널 드라이버, Windows 보안상태 등을 함께 확인하는 경우가 있습니다.
따라서 보안설정 변경 후 온라인 게임 오류가 발생했다면 게임 자체를 재설치하기 전에 다음 항목부터 확인합니다.
- Secure Boot
- TPM 2.0
- 메모리 무결성
- Hypervisor 부팅상태
- TESTSIGNING 상태
하이퍼바이저 크랙 보안 FAQ
메모리 무결성을 끄면 바로 바이러스에 감염되나요?
아닙니다. 기능을 끈 것만으로 감염되는 것은 아닙니다. 다만 악성·취약 드라이버가 커널을 공격할 때 이를 막는 보호계층이 하나 줄어듭니다.
웹사이트만 방문해도 해킹될 수 있나요?
최신 브라우저에는 샌드박스와 여러 보안기능이 있기 때문에 VBS 하나를 껐다는 이유만으로 웹사이트 방문 즉시 PC 전체가 장악되는 구조는 아닙니다. 다만 브라우저나 Windows 제로데이 취약점 가능성 자체가 0이라는 의미도 아닙니다.
Defender가 켜져 있으면 괜찮나요?
Defender와 HVCI·DSE는 서로 다른 보안기능입니다. Defender가 정상이어도 비활성화한 커널 보호기능까지 대신해주는 것은 아닙니다.
F7로 드라이버 서명 적용을 끄면 계속 꺼져 있나요?
Windows 시작 설정에서 일시적으로 해제한 경우 정상 재부팅 후 다시 적용되는 것이 일반적입니다. 반면 TESTSIGNING이나 BCD 설정을 직접 변경했다면 별도로 원상복구해야 할 수 있습니다.
인터넷을 끊고 실행하면 안전한가요?
외부 네트워크 통신을 줄이는 효과는 있지만 이미 실행파일에 악성코드가 포함돼 있다면 PC 내부 변경 자체를 막는 방법은 아닙니다.
보안설정을 다시 켜면 안전한가요?
향후 보호수준을 정상화하는 데는 도움이 됩니다. 하지만 이미 실행한 프로그램이 안전했다는 것을 증명하지는 않기 때문에 의심스러운 파일을 실행했다면 전체검사와 오프라인 검사를 추가로 진행하는 것이 좋습니다.
하이퍼바이저 보안 위험 정리
하이퍼바이저 관련 내용을 찾아보면 “보안기능을 끄면 바로 해킹된다”는 주장과 “Defender가 있으니 아무 문제없다”는 주장이 동시에 보입니다.
실제 Windows 보안구조는 그 중간에 가깝습니다.
VBS, HVCI, Credential Guard, DSE, Secure Boot, Defender, Firewall은 각각 보호하는 영역이 다르기 때문입니다.
핵심은 이것입니다.
보안기능 하나를 껐다고 즉시 해킹되는 것은 아니지만 공격자가 넘어야 할 Windows의 방어벽을 사용자가 일부 낮추는 것은 맞습니다. 특히 출처를 검증하기 어려운 관리자 권한 EXE·SYS 파일까지 함께 실행하는 상황이 가장 위험합니다.
저라면 게임만 사용하는 별도 PC가 아니라 업무, 인터넷뱅킹, 인증서, 개인자료를 함께 사용하는 메인 PC라면 보안기능을 여러 개 내려야 하는 프로그램은 굳이 사용하지 않을 것 같습니다.
이미 설정을 변경했다면 메모리 무결성 → VBS → Hypervisor 부팅옵션 → TESTSIGNING → Secure Boot → Defender → SmartScreen → 전체·오프라인 검사 순서로 확인하면 현재 PC 보안상태를 비교적 체계적으로 점검할 수 있습니다.
※ Windows 버전과 PC 하드웨어, BIOS, 회사 보안정책 등에 따라 표시되는 옵션은 다를 수 있습니다. 회사나 학교에서 관리하는 PC는 BCD·VBS·Credential Guard 설정을 직접 변경하지 말고 관리자에게 확인하는 것을 권장합니다.
'IT 오류해결 > 윈도우·부팅 오류' 카테고리의 다른 글
| 윈도우11 초기화 실패 해결|이 PC를 초기화하는 동안 문제가 발생했습니다·복구 환경·DISM·재설치 (0) | 2026.11.04 |
|---|---|
| 컴퓨터 전원 켜졌다 꺼졌다 반복 원인 10가지|파워서플라이 교체·24핀·CPU 8핀 연결 (0) | 2026.10.28 |
| 오래된 게임 DLSS 강제 적용 방법 – RTX 리믹스 설치·옵티스케일러·RTX 4070 Ti (0) | 2026.10.28 |


댓글