윈도우11 업데이트 후 회사 와이파이나 VPN이 갑자기 연결되지 않는다면 공유기나 랜카드부터 초기화하지 마세요. 2026년 10월 배포된 KB5127648 업데이트에는 기존 NTLMv1 방식에서 파생된 자동 로그인 인증을 차단하는 보안 변경이 포함되어 있습니다.
특히 집에서는 인터넷이 정상인데 회사 와이파이(Wi-Fi), 유선 랜(Ethernet), VPN만 연결되지 않거나 자동 로그인이 실패한다면 MS-CHAPv2와 SSO 인증 방식을 확인해 볼 필요가 있습니다.
이번 윈도우11 업데이트 내용을 살펴보면서 처음에는 일반적인 네트워크 오류와 비슷하다고 생각했습니다. 그런데 Microsoft의 변경 사항을 자세히 확인해 보니 생각보다 다른 문제더군요.
와이파이 신호가 약해서 끊기는 것도 아니고, 인터넷 회선이 고장 난 것도 아닌데 윈도우가 기존 로그인 정보를 이용하는 방식이 달라지면서 회사 네트워크 인증이 실패할 수 있다는 것입니다.
그래서 이번에는 업데이트를 무작정 삭제하지 않고, 윈도우 버전부터 인증 오류 기록까지 확인하는 방법을 정리했습니다.
윈도우11 업데이트 후 회사 와이파이·VPN이 안 되는 증상
가장 먼저 확인해야 할 것은 인터넷 연결 자체가 안 되는지, 아니면 회사 네트워크 인증만 실패하는지입니다.
예를 들어 노트북에서 주변 와이파이 목록은 정상적으로 검색됩니다. 그런데 회사 와이파이를 선택하면 '이 네트워크에 연결할 수 없습니다'라는 메시지가 나타나거나, 평소 자동으로 연결되던 VPN이 자꾸 로그인 정보를 요구하는 상황입니다.
이런 경우라면 무선랜 드라이버 문제로 단정하기 어렵습니다.
반대로 와이파이 아이콘 자체가 사라졌거나 주변 무선 네트워크가 하나도 검색되지 않는다면 이번 NTLM 인증 변경보다 무선랜 어댑터나 드라이버 상태부터 확인하는 편이 맞습니다.
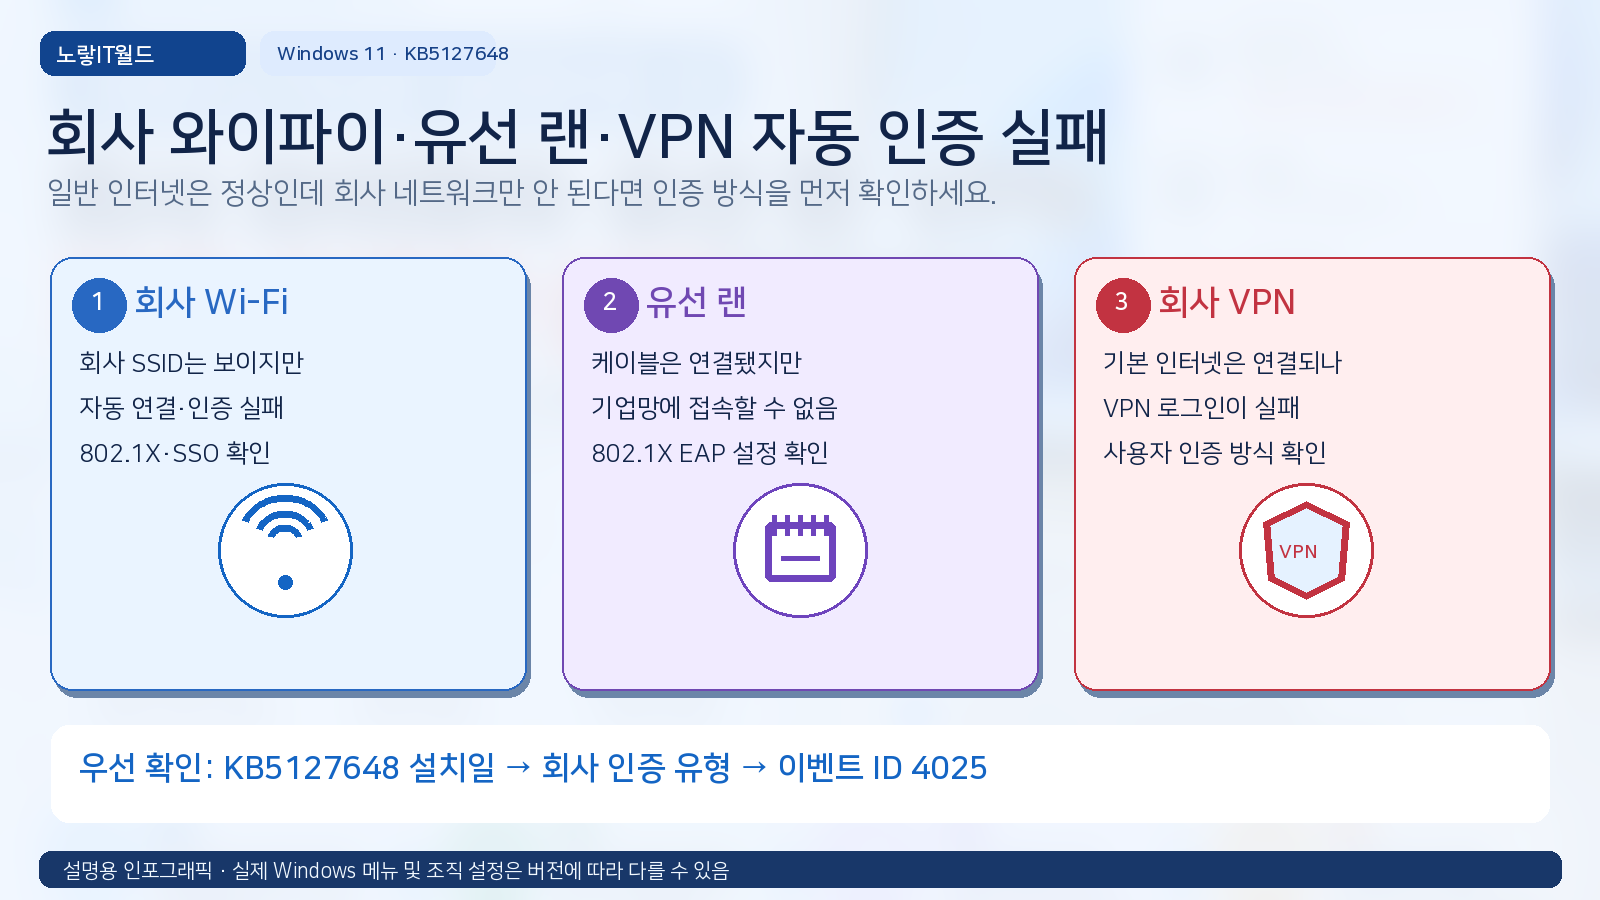
업데이트 후 나타날 수 있는 주요 증상
| 증상 | 먼저 확인할 원인 |
|---|---|
| 회사 Wi-Fi 자동 연결 실패 | 802.1X·MS-CHAPv2·SSO |
| 유선 랜 연결 후 인증 실패 | 회사 유선망 802.1X 인증 |
| VPN에서 자동 로그인 안됨 | VPN 자격 증명·SSO 설정 |
| 수동 로그인하면 연결됨 | 자동 인증 방식 차이 |
| 집 와이파이는 정상 | 회사 전용 인증 정책 |
| 와이파이 메뉴 자체가 없음 | 무선랜·WLAN 서비스·드라이버 |
여기서 한 가지 구분하면 좋습니다.
회사 와이파이에 연결할 수 없다는 메시지가 나타난다고 해서 전부 KB5127648 때문은 아닙니다. 실제로는 비밀번호 변경, 인증서 만료, 회사 계정 잠금, 무선랜 드라이버 문제 등도 비슷한 증상을 만들 수 있습니다.
만약 와이파이 아이콘 자체가 없어졌다면 제가 별도로 정리한 노트북 와이파이 아이콘 사라짐·연결 안됨 해결방법을 먼저 참고하는 것이 좋겠습니다.
원인을 찾아보니 KB5127648 인증 방식이 바뀌었다
Microsoft가 2026년 10월 13일 배포한 KB5127648은 Windows 11 24H2, 25H2, 26H2용 보안 누적 업데이트입니다.
이 업데이트에서 특히 눈여겨볼 부분은 NTLMv1에서 파생된 자격 증명을 이용하는 SSO 요청의 처리 방식입니다.
어렵게 들리지만 생각보다 간단합니다.
기존에는 일부 오래된 인증 방식이 사용되더라도 이를 기록하면서 허용하는 Audit(감사) 모드로 동작했습니다.
그런데 업데이트 후 특정 조건에서는 Enforce(차단) 모드가 기본으로 적용됩니다.
쉽게 말해 이전에는 경고를 남기면서 통과시켰던 자동 인증 요청을 이제는 보안상 차단하는 것입니다.
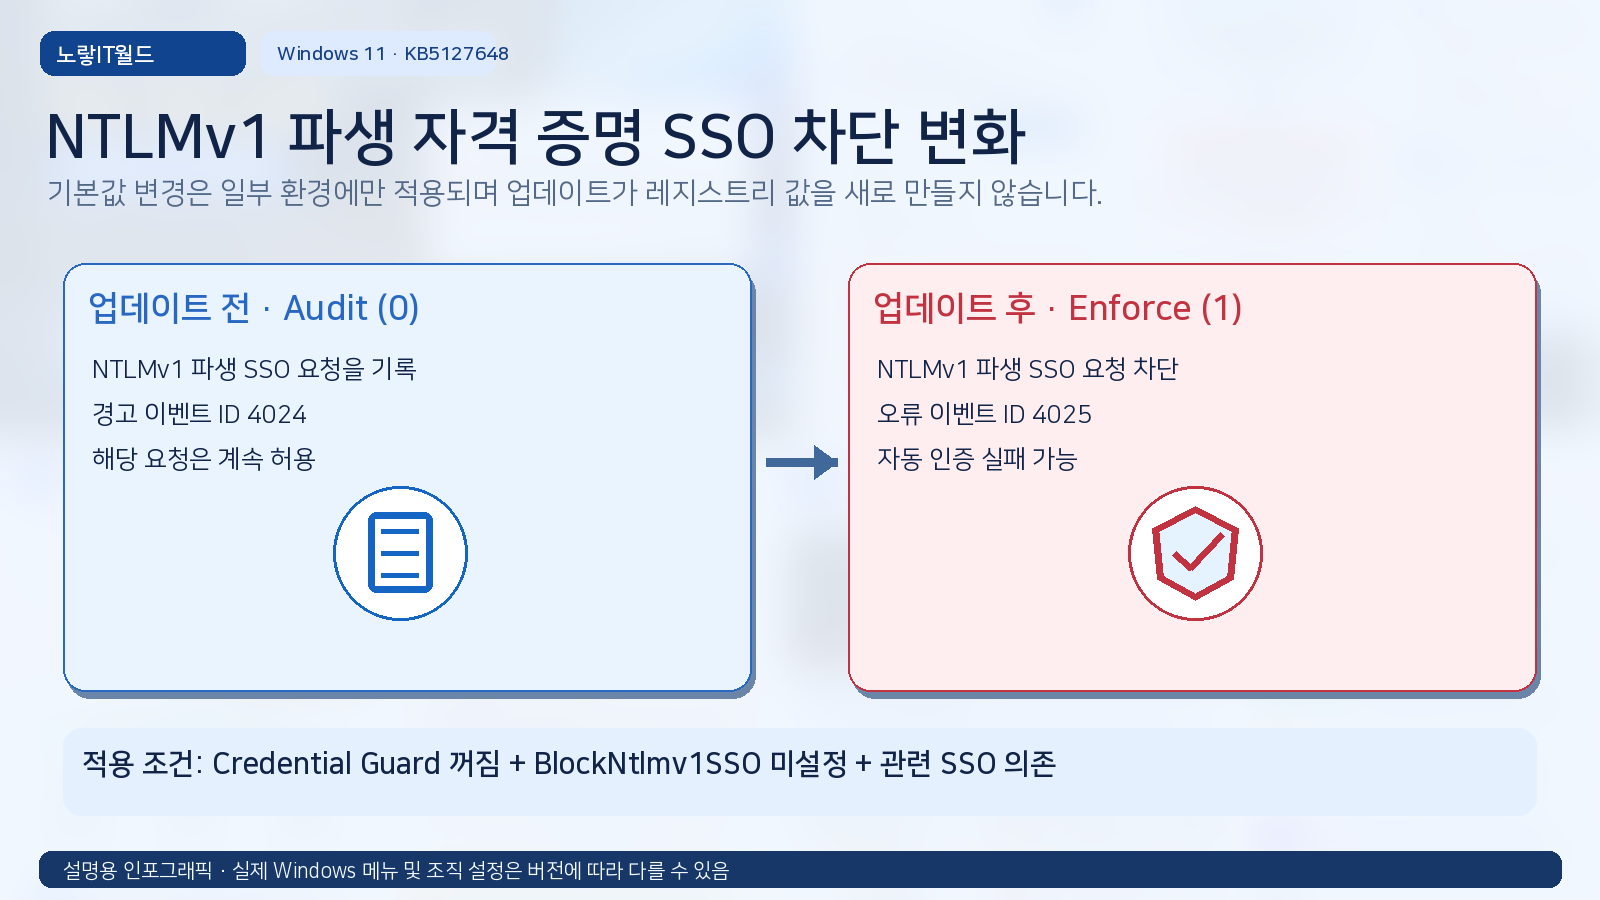
그렇다고 모든 VPN이 막히는 것은 아니다
이번 변경이 적용되려면 중요한 조건이 있습니다.
- 2026년 10월 관련 Windows 보안 업데이트가 설치되어 있을 것
- Credential Guard가 비활성화된 상태일 것
BlockNtlmv1SSO레지스트리 값이 명시적으로 설정되어 있지 않을 것- 해당 연결이 NTLMv1 파생 자격 증명을 사용하는 SSO 인증에 의존할 것
이 조건에 해당하는 환경에서 회사 와이파이나 VPN이 MS-CHAPv2 기반 자동 인증을 사용한다면 영향을 받을 수 있습니다.
반대로 일반 가정용 와이파이나 모든 VPN 연결이 일괄적으로 차단되는 것은 아닙니다.
제 생각에는 이 차이를 모르고 무작정 윈도우 업데이트를 제거하거나 랜카드 드라이버를 다시 설치하는 경우가 생길 수 있을 것 같습니다.
1. 윈도우11 KB5127648 설치 여부부터 확인
실제 해결 과정에서 가장 먼저 해야 할 부분은 업데이트 설치 여부를 확인하는 것입니다.
우선 설정 → Windows 업데이트 → 업데이트 기록 → 품질 업데이트로 이동합니다.
목록에서 KB5127648이 설치되어 있는지 확인하고 설치 날짜를 기록합니다.
그다음 Windows 키 + R을 누르고 아래 명령어를 입력합니다.
winverWindows 정보 창에서 현재 버전과 OS 빌드를 확인하면 됩니다.
| 윈도우 버전 | KB5127648 적용 빌드 |
|---|---|
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H2 | 26300.9711 |
이 빌드번호는 KB5127648 배포 당시 기준입니다. 이후 다른 누적 업데이트를 설치했다면 더 높은 빌드가 표시될 수 있습니다.
PowerShell을 사용한다면 다음 명령어로 설치 기록도 조회할 수 있습니다.
Get-HotFix -Id KB5127648다만 이 명령이 모든 업데이트 기록을 보여주지는 않으므로 결과가 없다면 Windows 업데이트 기록을 추가로 확인하세요.
2. 인터넷이 안 되는 원인을 먼저 구분해 보기
이 단계가 상당히 중요합니다.
회사 와이파이와 VPN이 모두 연결되지 않는다고 해서 같은 원인이라고 단정할 수는 없습니다. 특히 VPN은 접속한 이후에 인터넷이나 사내 프로그램만 작동하지 않는 경우도 있습니다.
저라면 다음 순서대로 확인하겠습니다.
- 현재 주변 와이파이 목록이 정상적으로 표시되는지 확인
- 회사 와이파이 선택 후 인증 오류가 발생하는지 확인
- 회사에서 허용한 다른 인터넷 연결이 정상인지 비교
- VPN은 연결 자체가 실패하는지, 연결 후 내부망만 안 되는지 구분
- 오류가 시작된 날짜와 KB5127648 설치일 비교
회사 보안 정책이 있다면 개인 핫스팟이나 임의의 VPN을 연결하기 전에 허용 여부를 확인해야 합니다.
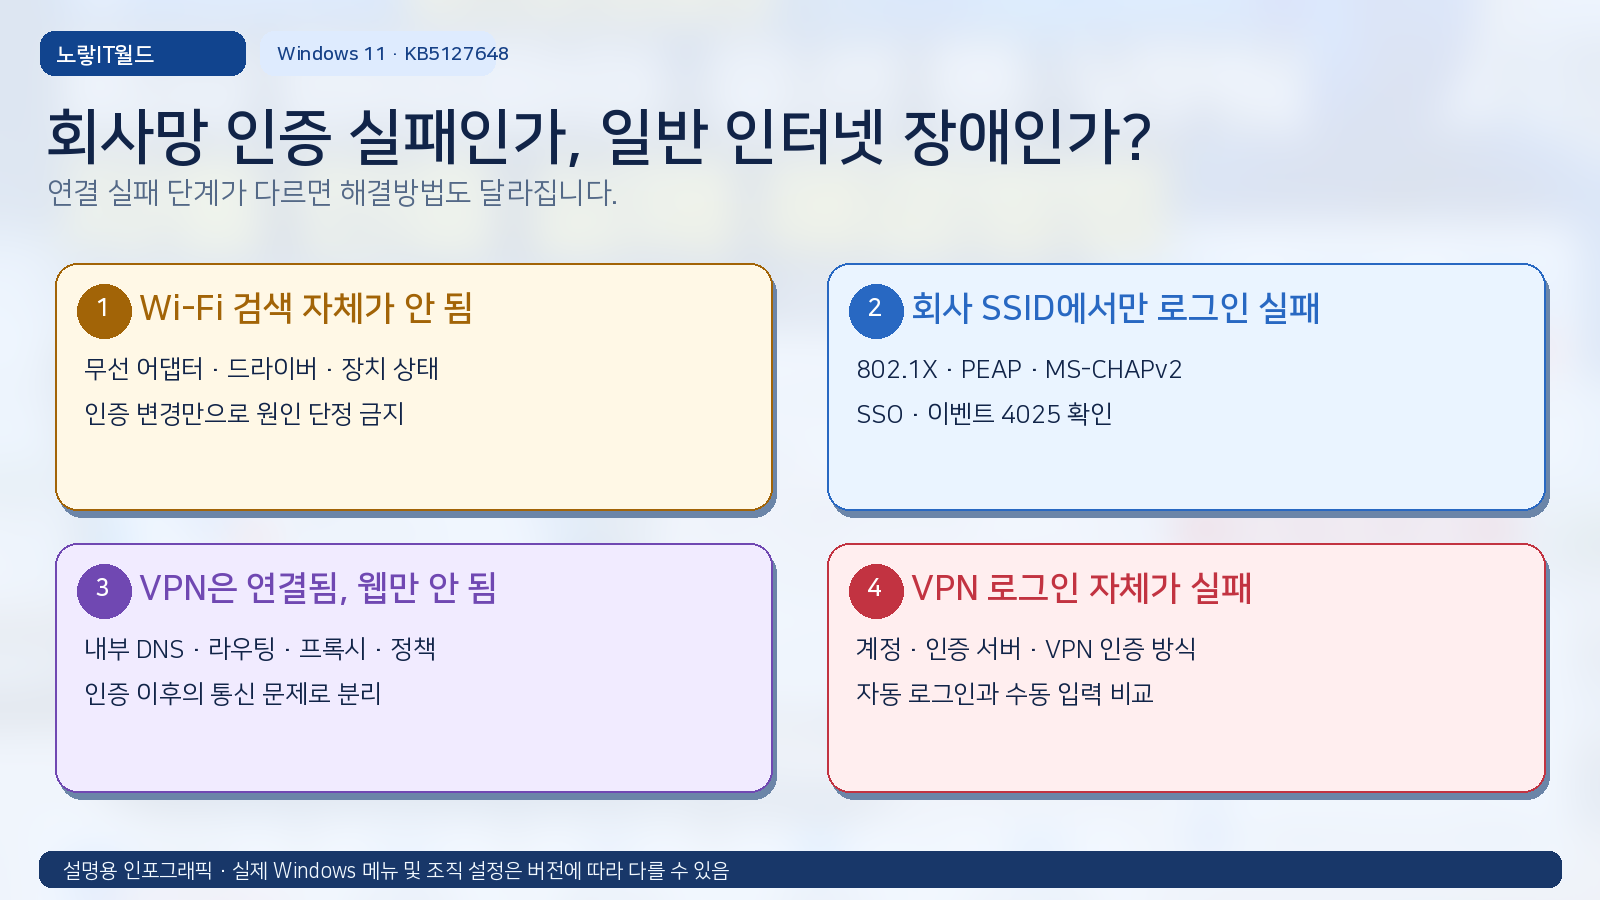
만약 회사 와이파이뿐 아니라 일반 인터넷에서도 '식별되지 않은 네트워크' 또는 '인터넷 없음'이 나타난다면 인증 방식보다 IP·DNS·공유기 쪽을 확인하는 것이 맞을 수도 있습니다.
이런 경우에는 식별되지 않은 네트워크 해결|윈도우 인터넷 연결 안됨 원인별 점검에서 네트워크 자체의 문제를 먼저 구분해 보세요.
3. Credential Guard가 켜져 있는지 확인
업데이트와 네트워크 증상을 확인했다면 이제 조금 더 구체적인 Windows 보안 설정을 살펴볼 차례입니다.
그중 하나가 Credential Guard입니다.
Credential Guard는 Windows 사용자 인증 정보를 보호하는 보안 기능인데, 이번 업데이트의 기본 동작 변경은 이 기능이 꺼져 있는 장치에 적용되는 조건을 포함하고 있습니다.
확인 방법은 간단합니다.
msinfo32 시스템 정보에서 확인
- Windows 키 + R 실행
msinfo32입력- 시스템 정보의 시스템 요약 확인
- 가상화 기반 보안 서비스 실행 관련 항목 찾기
- Credential Guard가 실행 중인지 확인
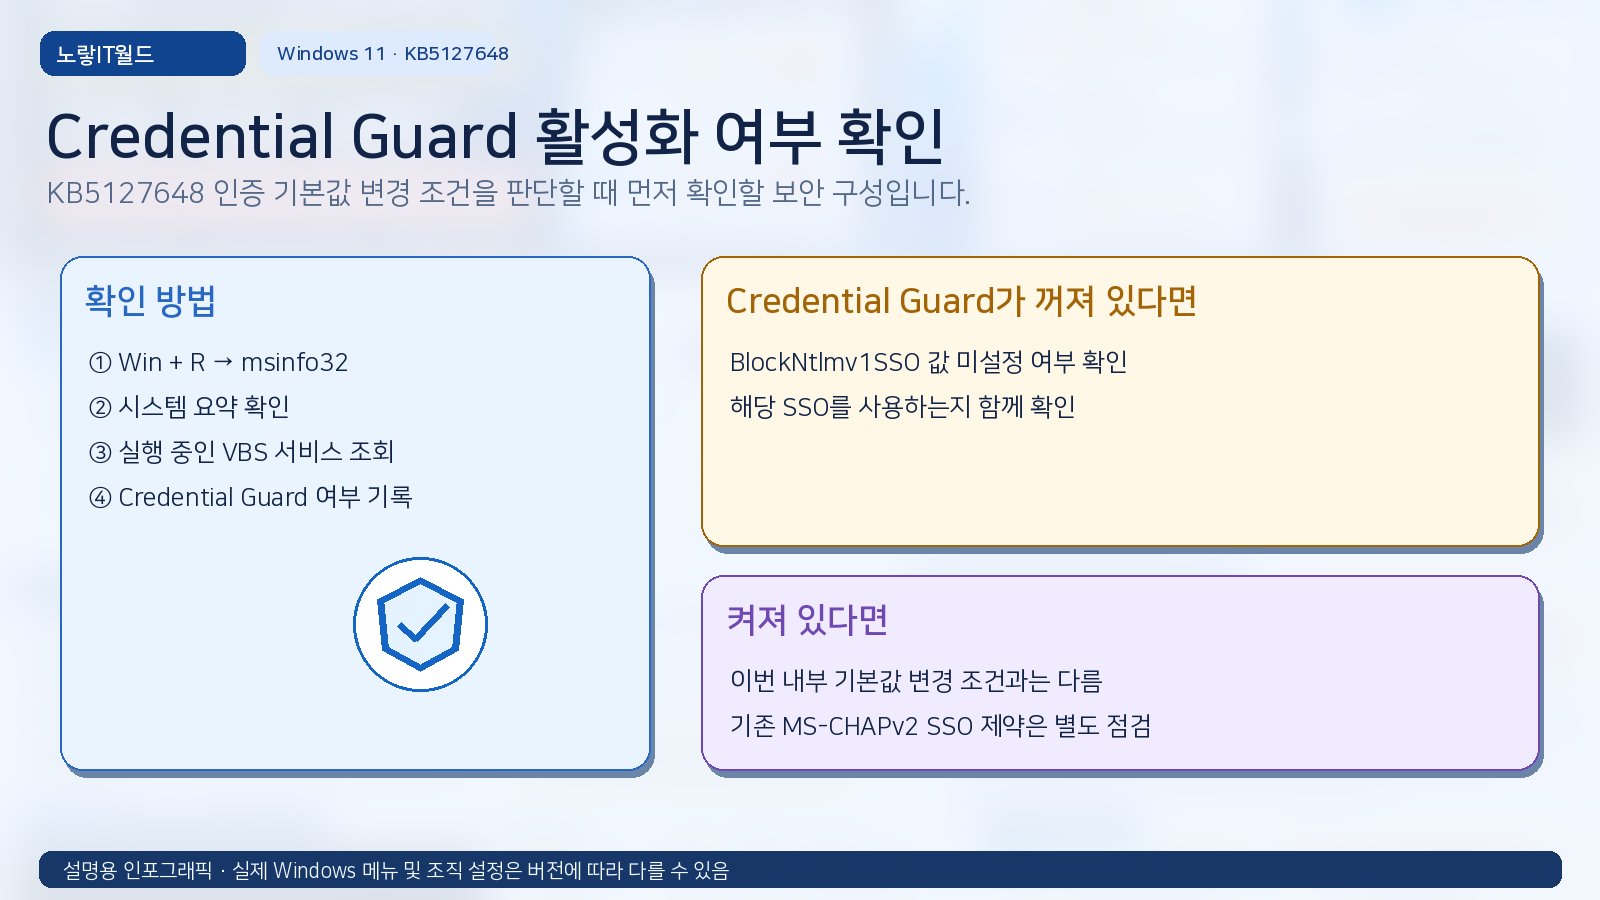
여기서 Credential Guard가 실행 중이라고 모든 네트워크 인증 문제가 없다는 뜻은 아닙니다. Credential Guard 자체도 일부 오래된 인증 방식과 호환성 문제가 생길 수 있습니다.
다만 이번 KB5127648의 내부 기본값 변경에 해당하는 조건인지 판단하는 데 필요한 정보입니다.
주의: Credential Guard를 무조건 끄는 것은 해결방법으로 추천하지 않습니다.
회사에서 보안 정책으로 활성화한 기능이라면 사용자가 임의로 해제하지 않는 것이 좋습니다.
4. BlockNtlmv1SSO 레지스트리 값 확인
이번 문제에서 조금 헷갈리는 부분이 바로 레지스트리입니다.
보통 인터넷에서 레지스트리를 확인하라고 하면 특정 값이 존재해야 정상이라고 생각하기 쉬운데, 이번에는 조금 다릅니다.
BlockNtlmv1SSO 값이 없어도 업데이트 후 차단 모드가 기본으로 적용될 수 있습니다.
즉, 레지스트리에 아무 값도 보이지 않는다고 해서 설정이 정상이라는 뜻은 아닙니다.
레지스트리 수정 없이 상태만 확인하는 방법
명령 프롬프트 또는 PowerShell을 열고 아래 명령어를 입력합니다.
reg query "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO명령어가 길어 보이지만 레지스트리를 변경하는 명령이 아니라 현재 설정값을 조회하는 명령입니다.
| 결과 | 의미 |
|---|---|
0x0 | Audit, 감사 및 허용 |
0x1 | Enforce, 차단 |
| 값이 없음 | 별도 지정되지 않음. 적격 업데이트 후 차단 기본값 가능 |
Microsoft 안내에 따르면 2026년 10월 업데이트는 이 레지스트리 값을 직접 생성하거나 수정하지 않습니다.
따라서 레지스트리에 값이 없더라도 Credential Guard가 꺼져 있고 해당 업데이트가 적용된 환경에서는 내부적으로 Enforce 모드가 작동할 수 있습니다.
그럼 값을 0으로 바꾸면 해결될까?
Microsoft는 기존 SSO 인증 시스템을 바로 변경하기 어려운 조직을 위해 일시적인 Audit 모드 예외를 안내하고 있습니다.
하지만 값을 0으로 변경하면 오래된 방식의 인증 요청을 다시 허용하게 됩니다.
즉, 연결을 복구할 가능성은 있지만 보안 수준을 낮추는 변경입니다.
개인적으로는 회사 PC에서 레지스트리를 무작정 수정하기보다, 실제로 해당 인증이 차단됐는지 로그부터 확인하는 편이 더 안전하다고 생각합니다.
5. 이벤트 뷰어에서 실제 인증 차단 확인하기
여기까지 확인했는데도 확실하지 않다면 이벤트 뷰어를 살펴보면 됩니다.
이번 문제에서 중요한 이벤트 ID는 4024와 4025입니다.
특히 이벤트 ID 4025는 NTLMv1에서 파생된 SSO 자격 증명 요청이 정책에 의해 차단됐다는 기록입니다.
NTLM 이벤트 로그 확인 경로
Windows 키 + R을 누르고 다음 명령어를 입력합니다.
eventvwr.msc이벤트 뷰어가 실행되면 다음 경로로 이동합니다.
응용 프로그램 및 서비스 로그 → Microsoft → Windows → NTLM → Operational
현재 로그 필터링에서 이벤트 ID 4024, 4025를 입력하고 회사 와이파이나 VPN 연결을 시도했던 시간과 비교해 봅니다.
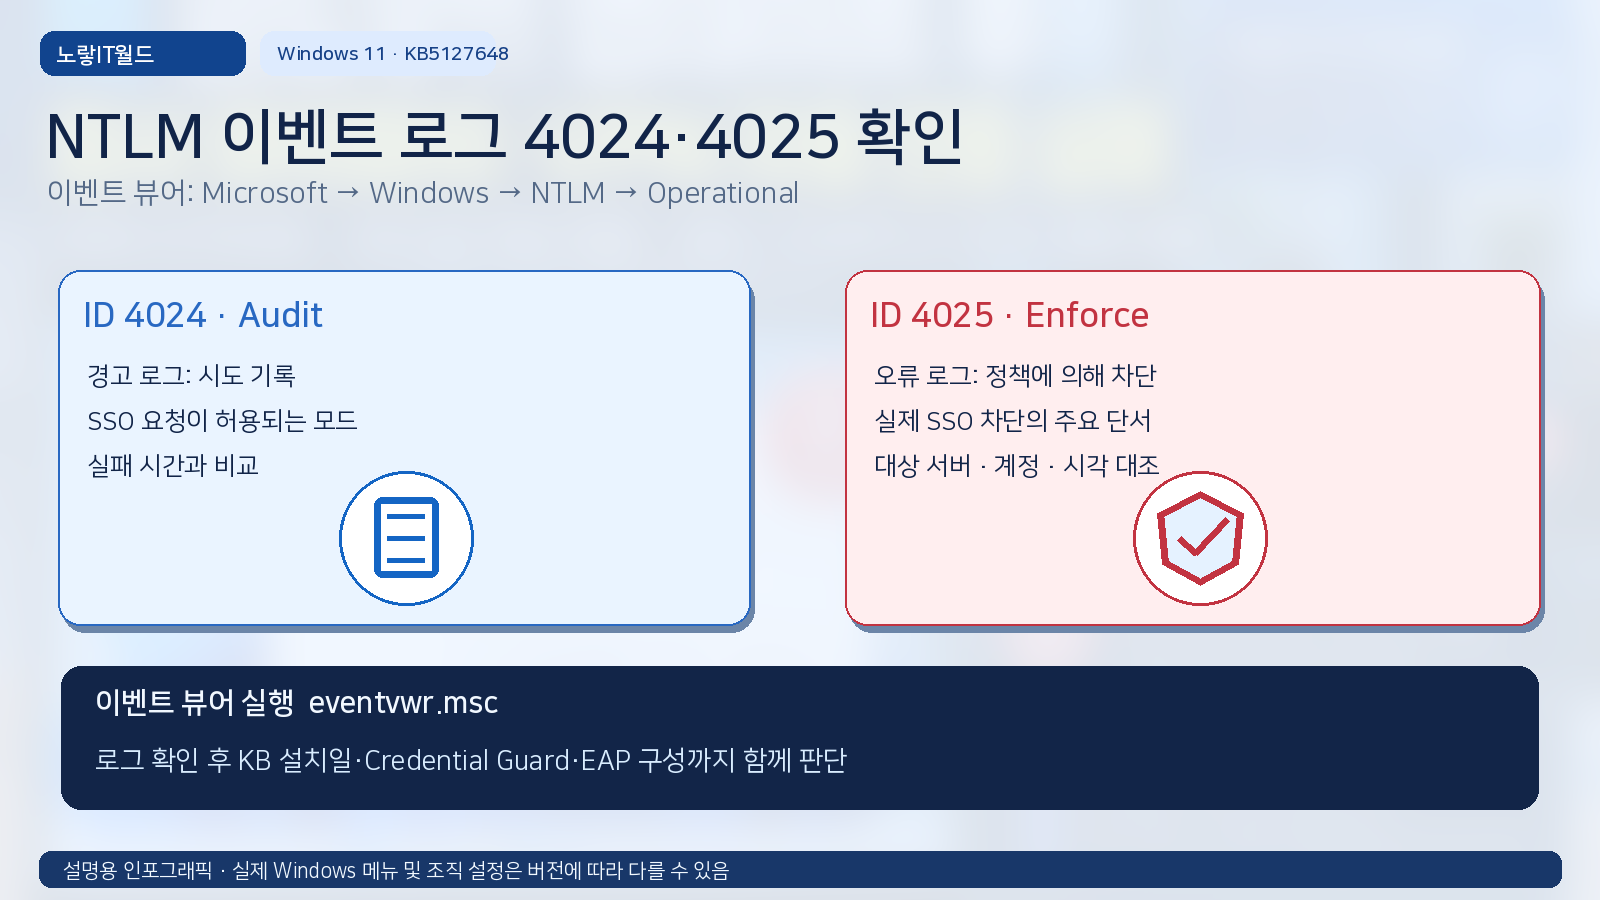
| 이벤트 | 의미 |
|---|---|
| 4024 | Audit 모드에서 사용 시도 기록 |
| 4025 | Enforce 모드에서 SSO 요청 차단 |
만약 회사 와이파이 연결을 시도한 시각에 4025 오류가 반복해서 나타난다면 이번 보안 변경과 연관됐을 가능성을 조사할 중요한 단서가 됩니다.
다만 이벤트 하나만으로 원인을 확정해서는 안 됩니다. 실제 로그에 표시된 계정과 대상 서버, 프로세스까지 함께 확인해야 합니다.
IT 담당자가 아니라면 해당 오류 발생 시간과 이벤트 ID를 기록해서 전달하는 것만으로도 도움이 됩니다.
6. 해결방법은 수동 로그인 확인과 인증 방식 변경
이제 실제로 어떻게 해결해야 하는지 살펴보겠습니다.
Microsoft는 이번 변경에서도 사용자가 자격 증명을 직접 입력하는 인증은 계속 작동할 수 있다고 설명합니다.
즉, 기존에 Windows 로그인 정보로 자동 연결하던 방식은 실패하더라도 회사에서 제공하는 정상적인 인증창에 아이디와 암호를 입력하면 연결되는 경우가 있을 수 있습니다.
먼저 수동 로그인 결과를 비교
- 회사에서 허용한 와이파이 또는 VPN 연결을 선택합니다.
- 정상적인 회사 인증창이 나타나는지 확인합니다.
- 회사에서 안내한 계정 정보를 입력합니다.
- 연결 성공 여부와 자동 로그인 결과를 비교합니다.
- 수동 로그인까지 실패한다면 계정·서버·인증서 문제도 확인합니다.
여기서 중요한 부분이 있습니다.
알 수 없는 인증서 경고를 무시하거나 서버 인증서 검증을 끄고 연결하는 것은 권장하지 않습니다.
회사 와이파이는 비슷한 이름의 가짜 무선 네트워크에 접속하지 않도록 인증 서버를 검증하는 경우가 많기 때문입니다.
기업용 Wi-Fi와 VPN은 EAP-TLS 전환 검토
장기적으로 Microsoft가 권장하는 방향은 MS-CHAPv2 기반의 오래된 자동 인증 방식에서 인증서 기반 인증으로 전환하는 것입니다.
대표적으로 EAP-TLS와 PEAP-TLS를 사용할 수 있습니다.
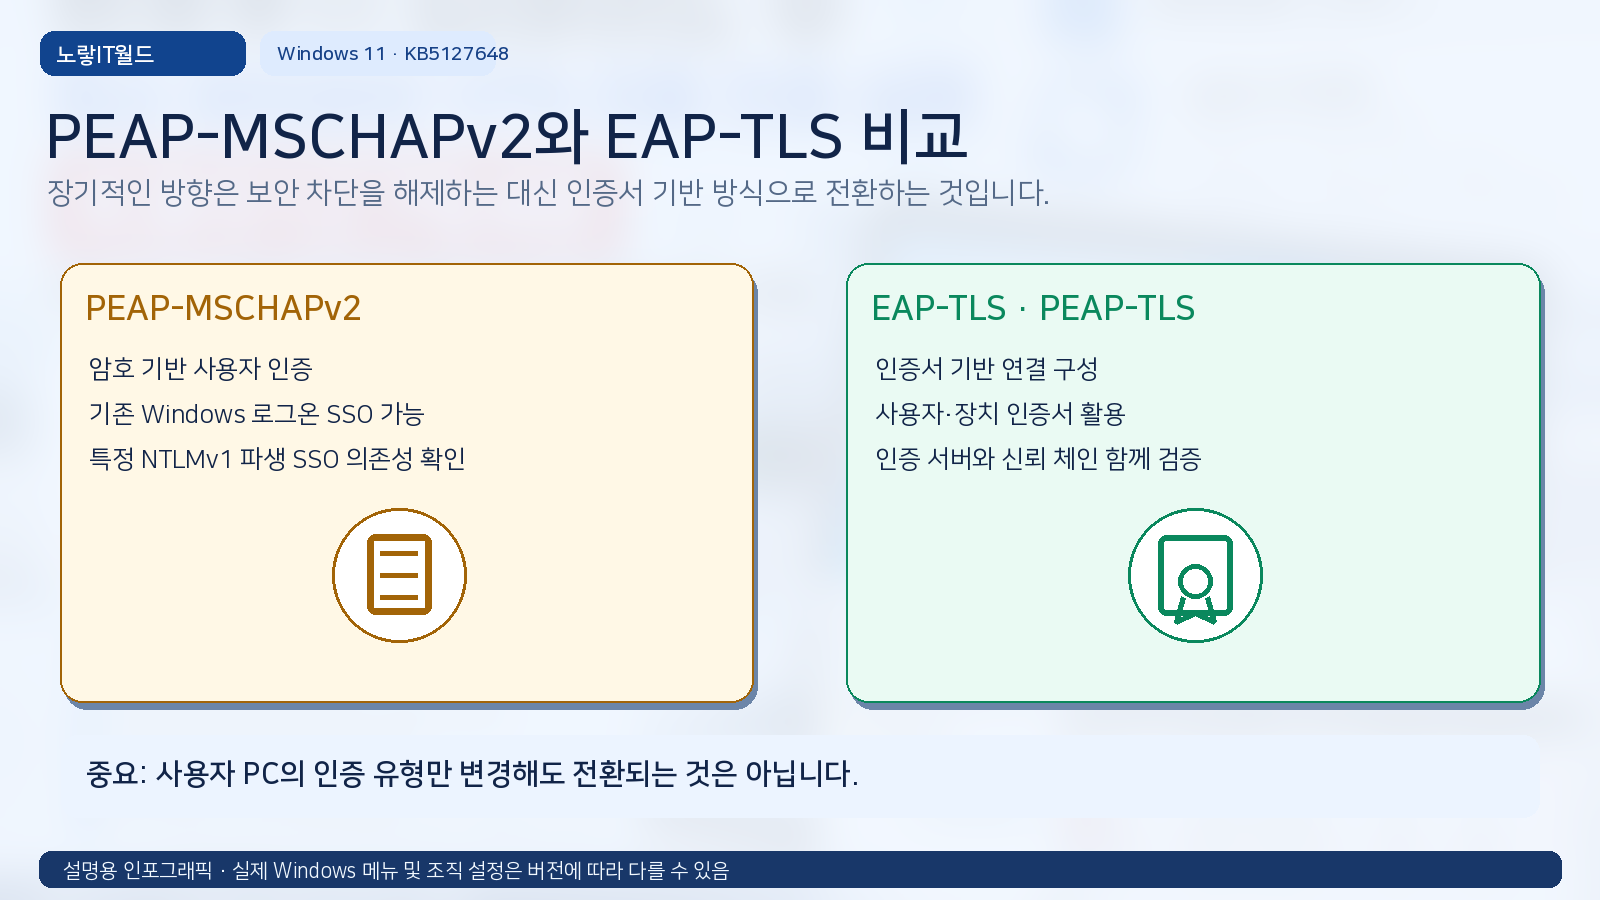
| 인증 방식 | 특징 |
|---|---|
| EAP-MSCHAPv2 | 암호 기반 사용자 인증 |
| PEAP-MSCHAPv2 | 보호된 터널 안에서 암호 기반 인증 |
| EAP-TLS | 인증서 기반 상호 인증 |
| PEAP-TLS | 보호된 터널에서 TLS 기반 인증 |
물론 사용자가 자신의 노트북에서 EAP 옵션만 바꾼다고 문제가 해결되는 것은 아닙니다.
회사 인증 서버와 인증서 배포 환경이 같이 준비되어야 하므로 IT 관리자의 작업이 필요합니다.
특히 업무용 노트북에서 CAD·ERP·NAS·공유폴더 등을 사용하고 있다면 새 인증 방식에서도 필요한 내부 네트워크에 정상적으로 접속할 수 있는지 확인해야 합니다.
VPN 자체를 새롭게 구축하거나 사무실 원격접속 환경을 구성하는 경우라면 아이피타임 VPN 설정|DDNS로 회사·사무실 네트워크 원격접속하는 방법도 참고할 수 있습니다. 다만 이번 NTLM SSO 오류를 해결하는 것과 VPN 서버를 새로 설정하는 것은 다른 작업입니다.
7. 해결됐는지 마지막으로 확인할 항목
인증 정책을 수정했거나 회사에서 새로운 연결 프로필을 배포했다면 단순히 와이파이 아이콘에 '연결됨'이 표시되는 것으로 끝내면 안 됩니다.
저라면 아래 항목까지 확인하겠습니다.
- 회사 와이파이에 정상적으로 연결되는지
- Windows 재부팅 후에도 자동 연결되는지
- 절전모드 복귀 후 네트워크 인증이 유지되는지
- 회사 VPN 연결과 재연결이 가능한지
- 사내 공유폴더·NAS·ERP 등에 정상 접속되는지
- NTLM 이벤트 4025가 같은 원인으로 다시 발생하는지
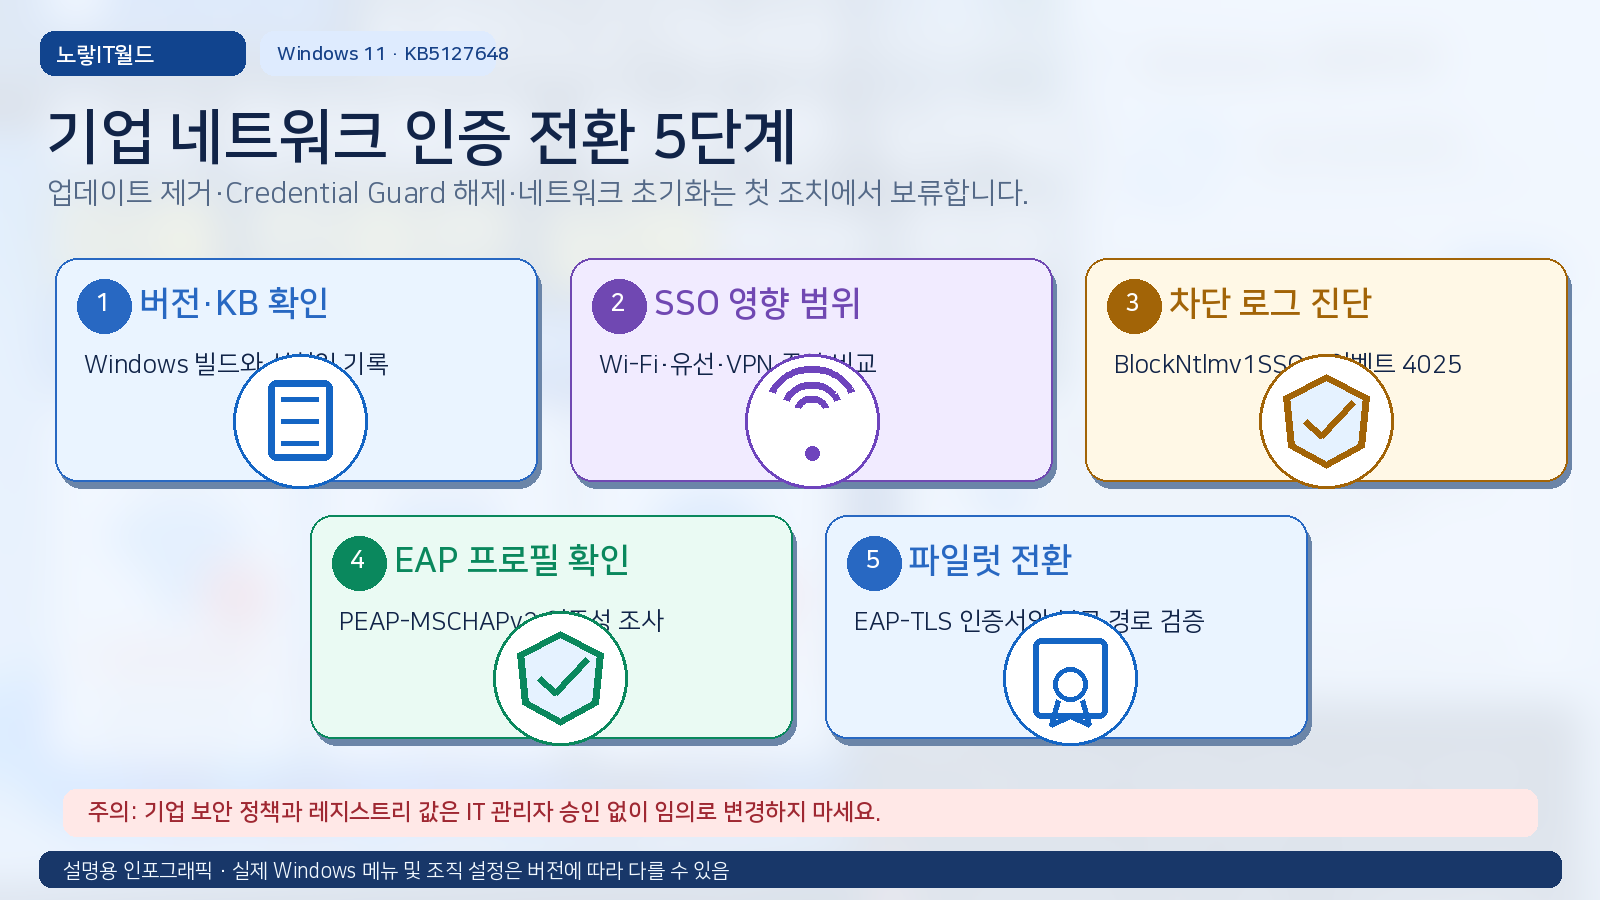
특히 회사 네트워크는 사용자 로그인 이전부터 연결되어야 하는 프로그램이 있을 수 있고, 절전모드에서 깨어난 뒤 재인증이 필요한 환경도 있습니다.
한 번 연결됐다고 완전히 해결됐다고 보기보다 실제 업무 환경에서 정상적으로 작동하는지 확인하는 것이 중요합니다.
윈도우11 업데이트 삭제나 네트워크 초기화는 마지막에
이런 문제가 발생하면 인터넷에서 가장 쉽게 찾을 수 있는 해결방법이 Windows 업데이트 제거와 네트워크 초기화입니다.
그런데 이번 문제는 윈도우 보안 정책에 따라 특정 자동 인증이 차단되는 것일 수 있기 때문에 일반적인 네트워크 초기화가 근본적인 해결책이 아닐 수 있습니다.
오히려 회사에서 배포한 VPN 프로필이나 인증서, 고정 IP, 프록시 설정 등이 사라지면 문제가 더 복잡해질 수도 있습니다.
회사 PC에서는 업데이트 제거, Credential Guard 해제, 레지스트리 수정, 네트워크 초기화를 첫 번째 방법으로 사용하지 마세요.
회사 인증과 무관한 일반적인 인터넷 끊김 문제라면 노트북 와이파이 느림·끊김 해결|Winsock·TCP/IP 초기화를 참고할 수 있지만, 이번 NTLM 인증 차단 문제와는 구분해야 합니다.
윈도우11 KB5127648 와이파이·VPN 오류 FAQ
윈도우11 업데이트 후 집 와이파이는 되는데 회사 와이파이만 안 되는 이유는?
회사 와이파이는 일반 가정용 와이파이와 달리 802.1X나 EAP 기반 사용자 인증을 사용할 수 있습니다. 기존 MS-CHAPv2 SSO가 NTLMv1 파생 자격 증명에 의존한다면 KB5127648의 보안 변경이 영향을 줄 수 있습니다.
KB5127648을 설치하면 VPN이 모두 차단되나요?
아닙니다. NTLMv1 파생 자격 증명을 사용하는 일부 SSO 연결이 영향을 받을 수 있습니다. 모든 VPN이나 모든 MS-CHAPv2 연결이 차단되는 것은 아닙니다.
BlockNtlmv1SSO 값이 없으면 정상인가요?
그렇지 않습니다. Credential Guard가 꺼져 있고 이번 변경의 적용 조건을 충족한다면 값이 없어도 내부적으로 Enforce 모드가 기본 적용될 수 있습니다.
이벤트 4025가 나타나면 해킹이나 바이러스 문제인가요?
반드시 그렇지는 않습니다. 이번 문제에서 이벤트 4025는 NTLMv1 파생 자격 증명을 사용하는 SSO 요청이 보안 정책에 따라 차단됐다는 기록입니다. 실제 인증 실패와 관련이 있는지는 발생 시간과 대상 정보를 비교해야 합니다.
암호를 직접 입력하면 해결되나요?
Microsoft는 해당 Enforce 모드에서도 수동 자격 증명 입력을 사용하는 인증은 동작한다고 설명합니다. 다만 회사에서 승인한 정상 인증창이어야 하며, 계정이나 인증서가 잘못됐다면 수동 입력도 실패할 수 있습니다.
회사 유선 랜도 같은 문제가 발생하나요?
가능합니다. 회사 유선망이 802.1X와 MS-CHAPv2 기반 SSO를 사용하고 있다면 영향을 받을 수 있습니다. 랜선 연결 자체가 실패하는 것과 사용자 인증 실패는 구분해야 합니다.
업데이트를 삭제하면 바로 복구되나요?
해결을 보장할 수 없습니다. KB5127648에는 다른 보안 수정도 포함되어 있기 때문에 설치 기록과 인증 로그부터 확인하고, 업데이트 제거 여부는 회사 IT 담당자가 판단하는 것이 좋습니다.
정리하며 - 이번 윈도우11 업데이트에서 확인할 점
이번 KB5127648 업데이트를 살펴보면서 느낀 점은 윈도우11에서 인터넷이 안 된다고 항상 인터넷 자체의 문제는 아니라는 것입니다.
평소 자동으로 접속되던 회사 와이파이나 VPN이 갑자기 연결되지 않는다면 랜카드 고장부터 생각하기 쉽지만, 실제로는 Windows 보안 업데이트로 인증 처리 방식이 달라졌을 가능성도 있습니다.
그렇다고 원인도 확인하지 않고 보안 기능을 끄거나 레지스트리 값을 바꾸는 방법은 추천하지 않습니다.
저라면 ① KB5127648 설치 확인 → ② 회사 네트워크만 실패하는지 비교 → ③ Credential Guard 확인 → ④ BlockNtlmv1SSO 조회 → ⑤ 이벤트 4025 확인 → ⑥ IT 관리자와 인증 방식 조정 순서로 접근하겠습니다.
특히 회사 PC는 한 대의 노트북이 아니라 사내 전체 보안 정책과 연결되는 경우가 많습니다. 눈앞의 와이파이 연결만 복구하는 것보다 안전하게 인증 방식을 바꾸고 정상 작동 여부까지 확인하는 것이 더 중요하지 않을까요?
함께 참고하면 좋은 잡가이버 관련 글
- 노트북 와이파이 아이콘 사라짐·연결 안됨 해결|윈도우11 무선랜 복구
- 식별되지 않은 네트워크 해결|윈도우 인터넷 연결 안됨 먹통 원인별 점검
- 노트북 와이파이 느림 끊김 해결 윈도우11 네트워크 어댑터 Winsock TCP/IP 초기화
- 아이피타임 VPN 설정|DDNS로 회사·사무실 네트워크 원격접속하는 방법
Microsoft 공식 참고자료
- Microsoft KB5127648 업데이트 내용
- Microsoft NTLMv1 파생 자격 증명 차단 변경 및 해결 안내
- Microsoft Credential Guard 확인 및 구성
정보 확인일: 2026년 10월 20일. 본문은 Microsoft 공식 변경 내용을 바탕으로 원인과 해결 절차를 정리한 것으로, 특정 회사 PC에서 실제 연결 복구를 완료했다는 의미는 아닙니다. 적용 조건과 해결방법은 Windows 버전, 인증 서버, VPN 제품 및 회사 보안 정책에 따라 달라질 수 있습니다.
'IT 오류해결 > 윈도우·부팅 오류' 카테고리의 다른 글
| 윈도우11 원격 데스크톱 0xC000000D 오류|회사에서 갑자기 접속 안 된 이유와 해결방법 (0) | 2026.10.20 |
|---|---|
| ASUS Armoury Crate 사용법|아수스 메인보드 RGB LED 끄기·팬속도·오류 해결 (0) | 2026.10.20 |
| 윈도우10 LTSC 2021 지원 종료일|2027년 ESU 연장·윈도우11 업그레이드 방법 (0) | 2026.10.20 |


댓글